 HackAtlas
In het kort. In september 2026 kwamen criminelen binnen bij bezorgbedrijf Flink, volgens Flink met de inloggegevens van een oud-medewerker, en kopieerden ze gegevens van klanten en medewerkers.12 Flink weigerde te betalen, dus mailden de criminelen duizenden klanten zelf en eisten ze zo'n tien euro per persoon, maar niemand betaalde.23 Nu bieden ze de gegevens te koop aan.4
Aanvalspad deels bekend: ✅ 5 bevestigd · 🔎 2 gemeld · 🧠 0 afgeleid · ❓ 2 onbekend
1. In één oogopslag
| Organisatie | Flink, een online supermarkt die boodschappen thuisbezorgt. Detailhandel. Het hoofdkantoor staat in Berlijn en de klanten wonen in Duitsland en Nederland.15 |
| Wanneer | Begin: niet bekend, uiterlijk dinsdag 22 september 2026.6 Ontdekking: niet gemeld. Het eerste bekende signaal is het bericht van de aanvallers aan Flink op die dinsdagavond.1 Bekendgemaakt: vrijdag 25 september 2026.78 |
| Dader | LPG Group, zo noemt de groep zichzelf in de afpersingsmails. Het is een nieuwe groep van criminelen die het om geld te doen is.3910 Geen overheid heeft dit bevestigd. |
| Soort aanval | Gegevensdiefstal met afpersing. Er is geen versleuteling van systemen gemeld.10 |
| Eerste toegang | Inloggen op een intern bestelsysteem met de gegevens van een oud-medewerker. Hoe de criminelen aan die gegevens kwamen, is niet bekend.12 |
| Gevolgen | Gegevens van klanten en medewerkers zijn gekopieerd: naam, adres, e-mailadres en telefoonnummer, bij een deel ook bestelgegevens.24 Het echte aantal is niet bevestigd. De daders zeggen: ruim een miljoen klanten en tussen 10.000 en 13.000 medewerkers.35 Minstens 10.000 klanten in Nederland kregen een afpersingsmail.2 Niemand betaalde.1011 Nu zijn de gegevens te koop.4 Wachtwoorden en betaalgegevens zijn volgens Flink niet gestolen.8 Over stilliggende systemen of bezorging staat niets in de gelezen bronnen. Kosten en boetes zijn niet bekend. |
2. Wat er gebeurde
Het bedrijf. Flink brengt boodschappen aan huis, vaak binnen een halfuur. Het bedrijf zit in Berlijn en werkt in Duitsland en Nederland.15 Flink zegt zelf 1,5 miljoen klanten in Nederland te hebben.7 De bestellingen gaan vanuit kleine magazijnen in steden. Flink noemt die Order Hubs.2
Eerste toegang (datum niet bekend). De aanvallers komen binnen in een intern systeem van Flink. Volgens Flink gebruiken ze daarvoor de inloggegevens van een oud-medewerker.18 Het gaat om een bestelsysteem dat de Order Hubs gebruiken. Flink zegt dat één hub is aangevallen.2 Hoe de aanvallers aan de inloggegevens kwamen, is niet gemeld. Wanneer ze binnenkwamen ook niet.6 Ze kopiëren gegevens van klanten en medewerkers.2
Dinsdagavond 22 september. De aanvallers sturen Flink een bericht via een formulier op de website. Ze eisen geld in Ether, een cryptomunt, en beloven dan de gegevens te wissen.126 Flink reageert niet. Het bedrijf zegt dat het nooit met criminelen onderhandelt.2
Vrijdag 25 september. Klanten en medewerkers krijgen een mail van de aanvallers. De mail noemt hun naam en de afzender lijkt op Flink.21 De aanvallers eisen 0,005 Ether per persoon. Dat is zo'n 10 tot 12 euro.75 De mail dreigt dat de gegevens worden verkocht op het dark web, een verborgen deel van internet waar criminelen handelen, als iemand niet betaalt.3 Flink zelf moet 100 Ether betalen, ongeveer 235.000 tot 238.000 euro. Dan zouden alle gegevens worden gewist.17 De aanvallers vragen klanten ook om de mail naar Flink door te sturen, zodat Flink onder druk komt.7 Een expert van beveiligingsbedrijf Responders sluit niet uit dat de criminelen juist onrust bij Flink willen.7 Flink mailt zijn klanten zelf, volgens t-online bijna vijf uur na de eerste afpersingsmails.12 Flink zegt dat minstens 10.000 klanten in Nederland zo'n mail kregen.2 Dezelfde dag melden NOS en andere media het nieuws.75
Het weekend. Flink zegt dat de stroom mails kleiner werd nadat het het bedrijf had gewaarschuwd dat de mailservice van de afzender levert. Tot zaterdag kreeg de klantenservice ongeveer 150 meldingen van klanten.2 Flink meldt het incident bij de toezichthouder en doet aangifte bij de politie in Duitsland en Nederland.52 Externe experts onderzoeken wat er is gebeurd.13
30 september tot 2 oktober. Het nieuwsmedium RTL Nieuws krijgt de afpersingsmail van 32 Nederlandse klanten. In alle mails staat hetzelfde betaaladres voor cryptomunten. Betalingen in cryptomunten zijn openbaar te zien en er is nog niets betaald.31415 De deadline van 2 oktober verstrijkt zonder betalingen.1011 Een cybersecurityexpert verwacht dat deze methode weinig oplevert, omdat mensen zich weinig aantrekken van gelekte gegevens.10
Maandag 5 oktober. RTL Nieuws meldt dat de criminelen de gegevens nu te koop aanbieden aan de hoogste bieder. RTL zegt de gegevens te hebben gezien en gecontroleerd. Getroffen klanten bevestigden hun adres, telefoonnummer, e-mailadres en het bedrag van hun laatste bestelling.4 De bestelgegevens lopen van maart tot en met september 2026. Ook Duitse klanten staan erin.14 De criminelen verwachten volgens RTL minstens 235.000 euro.4 Een aantal getroffen klanten, ook uit Duitsland, zegt nog geen bericht van Flink te hebben gekregen.14
Wat Flink zelf deed. Flink blokkeerde de toegang, nam extra maatregelen en schakelde externe experts in.813 Het bedrijf waarschuwde klanten voor nepberichten, riep op niet te betalen en zei nooit om geld of cryptomunten te vragen.8
Stand op 10 oktober 2026. Het onderzoek loopt nog. Flink heeft niet bevestigd hoeveel mensen zijn getroffen.5 Er is geen openbaar onderzoeksrapport. In de gelezen bronnen staat niets over arrestaties of een uitspraak van een toezichthouder.
3. Het aanvalspad
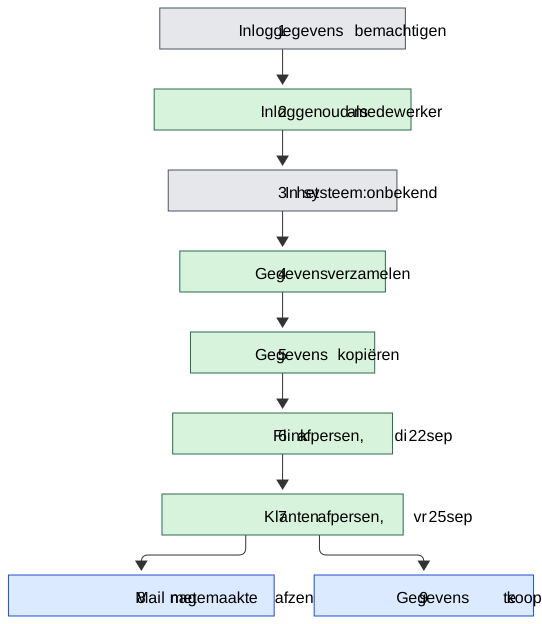
De volgorde in het schema is logisch, maar niet overal bewezen in de tijd. Van de eerste stappen is de datum niet bekend. Bij elke stap staat hoe zeker we zijn. De bronnen noemen niet voor elke stap een techniek. Daar staat dan "Techniek niet gemeld".
| # | Fase (ATT&CK-tactiek) | Wat de aanvallers deden | Techniek | Zekerheid |
|---|---|---|---|---|
| 1 | Voorbereiding (tactiek onbekend) | De aanvallers komen aan de inloggegevens van een oud-medewerker. Flink spreekt van gecompromitteerde inloggegevens. Hoe dat gebeurde, is niet gemeld.81 | Techniek onbekend | ❓ |
| 2 | Initial Access | Ze loggen in op een intern systeem van Flink met het account van een oud-medewerker.18 | T1078 Valid Accounts16 | ✅ |
| 3 | Onbekend (misschien Discovery, Persistence of Lateral Movement) | Wat de aanvallers deden tussen het inloggen en het kopiëren, is niet gemeld. Het gaat om een bestelsysteem van de Order Hubs. Flink zegt dat één hub is aangevallen.2 | Techniek onbekend | ❓ |
| 4 | Collection | Ze verzamelen gegevens van klanten en medewerkers: naam, adres, e-mailadres en telefoonnummer. Bij een deel ook bestel- en bezorggegevens.24 | Techniek niet gemeld | ✅ |
| 5 | Exfiltration | De gegevens worden gekopieerd en meegenomen. RTL Nieuws heeft ze later gezien en gecontroleerd.24 | Techniek niet gemeld | ✅ |
| 6 | Impact | Op dinsdagavond 22 september sturen ze Flink via het formulier op de website een bericht. Ze eisen betaling in Ether om de gegevens te wissen. Flink reageert niet.126 | T1657 Financial Theft16 | ✅ |
| 7 | Impact | Op vrijdag 25 september mailen ze klanten en medewerkers zelf. Ze eisen 0,005 Ether per persoon vóór 2 oktober. In Nederland gaat het om minstens 10.000 klanten.72 | T1657 Financial Theft | ✅ |
| 8 | Stealth | In de mails staat een afzender die op Flink lijkt, en de ontvanger wordt met naam aangesproken.2 | T1684.001 Social Engineering: Impersonation16 | 🔎 |
| 9 | Impact (geld verdienen aan de buit) | Na de mislukte afpersing bieden ze de gegevens aan de hoogste bieder aan, volgens RTL Nieuws.414 | Geen passende ATT&CK-techniek | 🔎 |
Zekerheid: ✅ bevestigd door de organisatie, een overheid, de rechter of een onafhankelijk onderzoek · 🔎 gemeld door betrouwbare media of onderzoekers · 🧠 afgeleid, met de redenering in de noot · ❓ onbekend
4. Waarom het lukte
Er is geen openbaar onderzoeksrapport. Dit zijn de oorzaken die uit de verklaringen van Flink en uit de berichten volgen. Over de beveiliging bij Flink zelf is weinig openbaar.
- Een account van een oud-medewerker werkte nog. Flink zegt dat de aanvallers binnenkwamen met de inloggegevens van iemand die niet meer voor het bedrijf werkte.1 Daaruit volgt dat het account op dat moment nog bruikbaar was (🧠 afgeleid).17 Waarom dat zo was, is niet bekend. Sommige media schrijven dat het account is overgenomen.414 Het verschil met "inloggegevens gebruiken" is niet uitgelegd.
- Een gestolen wachtwoord is genoeg als er geen tweede controle is. Een tweede inlogstap, zoals een code op je telefoon, maakt dat een gestolen wachtwoord alleen niet werkt.1819 Of Flink die tweede stap gebruikte, is niet gemeld (❓ onbekend).
- Veel persoonsgegevens op één plek. Het gaat om een bestelsysteem waarin namen, adressen en telefoonnummers van klanten en medewerkers staan.2 Eén ingang gaf daardoor toegang tot veel gegevens. Hoeveel precies, weet niemand: de aantallen komen van de daders.5
- Flink gaf geen geld, dus zochten de criminelen een ander drukmiddel. Flink onderhandelt volgens eigen zeggen nooit met criminelen en reageerde niet.2 Daarom mailden de aanvallers klanten. Echte namen en adressen maakten die mails geloofwaardig.14 Volgens een expert gebruiken criminelen alle drukmiddelen die helpen, zoals media-aandacht en schade aan de naam van een bedrijf.10
5. Wat het had kunnen stoppen
Dit zijn voorstellen op basis van de bronnen. Ze zijn niet getest bij Flink. Het is niet bekend welke maatregelen Flink al had.
| Stap | Maatregel | Moeite | Effect |
|---|---|---|---|
| 1 en 2 | Laat inloggen niet afhangen van een wachtwoord alleen. Gebruik een tweede inlogstap of passkeys (een inlogmiddel zonder wachtwoord), zeker voor systemen die buiten het eigen netwerk bereikbaar zijn.2019 | middel | Een gestolen wachtwoord alleen had dan niet gewerkt. |
| 2 | Zet het account van iemand die weggaat meteen uit, het liefst automatisch vanuit de personeelsadministratie. Zet ook accounts uit die lang niet gebruikt zijn.202118 | laag tot middel | Het account van de oud-medewerker had niet meer gewerkt. |
| 2 | Geef een alarm bij een inlog op een account van iemand die is vertrokken, of bij een inlog vanaf een nieuw apparaat of een nieuwe plek.22 | middel | De inbraak had al bij het eerste inloggen kunnen opvallen. |
| 3 tot 5 | Geef elk account alleen toegang tot wat nodig is voor het werk, bijvoorbeeld alleen de bestellingen van de eigen hub.18 | hoog | De buit was kleiner geweest. |
| 4 en 5 | Geef een alarm als iemand opvallend veel klantgegevens opvraagt of kopieert, ook met een geldig account.22 | middel tot hoog | Het kopiëren had eerder kunnen opvallen. |
| 6 | Laat berichten via het contactformulier die op een eis of dreiging lijken meteen bij het securityteam komen.22 | laag | Flink had sneller kunnen reageren, voordat klanten werden gemaild. |
| 7 | Heb een plan klaar voor het geval criminelen klanten zelf mailen: een duidelijke mail van het bedrijf, extra mensen bij de klantenservice en een melding bij het bedrijf dat de mailservice van de afzender levert. Flink deed een deel hiervan.28 | laag | Klanten raken minder in paniek en de stroom mails wordt kleiner. |
| 9 | Beoordeel meteen of het datalek binnen 72 uur bij de toezichthouder gemeld moet worden en of je klanten moet informeren.23 | laag | Klanten kunnen zich op tijd beschermen. Sommige getroffen klanten zeggen nog niets te hebben gehoord.14 |
6. Lessen
Voor bestuur en management - ☐ Wie zorgt ervoor dat het account van iemand die vertrekt dezelfde dag uitgaat, ook bij flexkrachten en inhuurkrachten?20 - ☐ Welke systemen met klantgegevens zijn van buiten bereikbaar, en hoe goed is het inloggen daar beveiligd?19 - ☐ Hoeveel klantgegevens kan één medewerkersaccount inzien, en is dat nodig voor het werk?18 - ☐ Is vooraf besloten wat u doet als criminelen uw klanten zelf mailen? Flink koos voor: niet betalen, niet reageren en klanten zelf informeren.82 - ☐ Weet u wie een datalek meldt bij de toezichthouder, en binnen welke tijd?23
Voor IT en security - ☐ Vergelijk de personeelsadministratie met de lijst van accounts, en zet accounts uit die 45 dagen niet zijn gebruikt.21 - ☐ Eis voor elk systeem dat van buiten bereikbaar is een tweede inlogstap of een passkey.2019 - ☐ Maak alarmen voor inlogs van vertrokken personen en voor het opvragen van veel klantgegevens tegelijk.22 - ☐ Zorg dat bedreigingen via contactformulieren, social media en de klantenservice bij het securityteam uitkomen. Bij Flink kwam het eerste bekende signaal via het formulier op de website.1 - ☐ Controleer of inloggegevens van uw collega's op internet te vinden zijn.22 - ☐ Meld misbruik van uw naam bij het bedrijf dat de mailservice van de afzender levert. Flink deed dat.2
Voor iedere medewerker - ☐ Gaat u weg bij uw werk? Lever dan al uw toegang in, ook apps op uw eigen telefoon.18 - ☐ Gebruik voor werk een wachtwoord dat u nergens anders gebruikt. Zet een tweede inlogstap aan als dat kan.24 - ☐ Krijgt u een afpersingsmail van een bedrijf waar u klant of medewerker bent? Betaal niet, antwoord niet, bewaar de mail en doe aangifte.8 Een antwoord laat de afzender weten dat uw adres echt is.2 - ☐ Wees alert op nepberichten die gelekte gegevens gebruiken, zoals mails, sms'jes en telefoontjes.24
7. Voor securityprofessionals
Technieken (MITRE ATT&CK)
Gebruikte versie: ATT&CK Enterprise v19.2 (augustus 2026).25 In v19 is Defense Evasion opgesplitst in Stealth (TA0005) en Defense Impairment (TA0112), en is T1562 vervangen door T1685. In de gelezen bronnen staat geen aanwijzing voor Defense Impairment. T1656 (Impersonation) is in v19.2 ingetrokken en vervangen door T1684.001.26 Alle hieronder genoemde ID's zijn in dat gegevensbestand aanwezig en niet ingetrokken.26
Er is geen onderzoeksrapport van Flink of een overheid openbaar. De technieken komen uit de verklaringen van Flink en uit mediaberichten. Voor Collection en Exfiltration is alleen de tactiek bekend.
| Tactiek | Techniek | Zekerheid | Toelichting |
|---|---|---|---|
| Voorbereiding (onbekend, mogelijk Credential Access TA0006 of Resource Development TA0042) | Techniek onbekend | ❓ | Hoe de aanvallers aan de inloggegevens kwamen, is niet gemeld.8 |
| Initial Access (TA0001)27 | T1078 Valid Accounts28 | ✅ | Gecompromitteerde inloggegevens van een oud-medewerker, volgens Flink.18 Het soort account (lokaal, domein, cloud of standaard) is niet gemeld, dus alleen de hoofdtechniek. |
| Collection (TA0009) | Techniek niet gemeld | ✅ (tactiek) | Gegevens uit een bestelsysteem van de Order Hubs.2 |
| Exfiltration (TA0010) | Techniek niet gemeld | ✅ (tactiek) | De gegevens zijn gekopieerd.2 Hoe ze het systeem verlieten, is niet gemeld. |
| Impact (TA0040) | T1657 Financial Theft29 | ✅ | Eerst een eis aan Flink via het webformulier, daarna aan klanten en medewerkers.12 ATT&CK noemt hetzelfde patroon bij andere groepen: rechtstreeks contact met slachtoffers als de organisatie weigert te betalen. Een verband met LPG Group is niet vastgesteld.29 |
| Stealth (TA0005) | T1684.001 Social Engineering: Impersonation30 | 🔎 | Heise zag in een steekproef een afzender die op Flink lijkt. Of dit bedoeld was als nabootsing van Flink, is niet vastgesteld.2 |
| Impact | Geen passende techniek | 🔎 | De gegevens te koop aanbieden valt buiten de beschrijving van T1657.4 |
Software en malware. Er is geen malware, ransomware of hulpprogramma genoemd, en geen versleuteling gemeld.10 NL Times wijst op een bestandsnaam "lpg.dll" in oudere aanvallen met Conti-ransomware. Het artikel zelf zegt dat een verband met Flink niet is vastgesteld.5 Ik heb dat niet kunnen controleren en gebruik het niet als bewijs.
Kwetsbaarheden
Geen CVE bekend. De bronnen noemen geen kwetsbaarheid in software; de toegang liep via inloggegevens.18
Sporen van de aanvallers
Er zijn geen IP-adressen, domeinen, bestandshashes of mailadressen openbaar gedeeld in de gelezen bronnen. Wat wel openbaar is, is niet technisch:
- Naam van de groep: LPG Group. Zo noemt de groep zich in de mails.3
- Bedragen en deadline: 0,005 ETH per persoon, 100 ETH voor Flink, uiterlijk 2 oktober 2026.73
- Eén cryptoadres in alle mails. Het adres staat niet in de gelezen bronnen en is hier niet overgenomen.1415
- Kenmerken van de mail: persoonlijke aanspreking, een afzender die op Flink lijkt, uitleg over het kopen van Ether en de oproep om de mail door te sturen naar Flink. De groep noemt de eis "een klein bedrag voor je gemoedsrust".27
- Een account op X (voorheen Twitter), onderaan de mail genoemd. Het is in september 2026 aangemaakt en heeft weinig volgers. De naam is hier niet overgenomen.1
Detectie en respons
Detectie. Dit zijn voorstellen, geen bevindingen van Flink. - Vergelijk accounts met de personeelsadministratie en geef een alarm bij elke succesvolle inlog van een account dat uit had moeten staan.2021 - Let op inlogs met een nieuw apparaat, een nieuwe plek of een ongebruikelijk tijdstip, vooral op systemen die buiten het netwerk bereikbaar zijn.22 - Meet hoeveel klantrecords een account opvraagt of exporteert, en geef een alarm bij uitschieters. Bekijk ook uitgaand verkeer vanaf het bestelsysteem.22 - Laat berichten via contactformulieren en de klantenservice die op een eis lijken meteen bij security uitkomen.1 - Zoek naar nagemaakte afzenders en naar klachten van klanten, bijvoorbeeld op sociale media. Bij Flink meldden klanten de mails ook op Reddit.8
Respons. - Wat Flink zelf deed: toegang geblokkeerd, extra maatregelen en meer toezicht, externe forensische experts, toezichthouder en politie ingelicht, klanten gewaarschuwd en een melding bij de mailprovider van de afzender.8132 - Voorstellen: wijzig alle gegevens die het account kon gebruiken, zoek naar andere inlogs vanaf dezelfde bron, bewaar de logs, en controleer andere accounts van vertrekkers.22 - Beoordeel direct of een melding binnen 72 uur nodig is, en of klanten geïnformeerd moeten worden.23 - Klanten die gelekte gegevens hebben: let op phishing, gebruik unieke wachtwoorden en zet een tweede inlogstap aan.24
8. Wat we niet weten
- Hoe kwamen de aanvallers aan de inloggegevens? Dit is niet gemeld. Een forensisch rapport van Flink of een politieonderzoek zou het antwoord kunnen geven.18
- Waarom werkte het account van een oud-medewerker nog, of is het overgenomen? Flink spreekt over inloggegevens van een oud-medewerker. Sommige media schrijven over een overgenomen account. Een verklaring van Flink kan dit uitleggen.1414
- Was er een tweede inlogstap? Dit is niet gemeld.
- Hoe lang waren de aanvallers binnen, en wanneer is de data gekopieerd? Uiterlijk 22 september. Daarvoor is niets bekend.6
- Hoe past "één Order Hub" bij de claim van ruim een miljoen klanten? Flink zegt dat één hub is aangevallen.2 De daders zeggen dat ze gegevens van ruim een miljoen klanten hebben, en RTL zag een grote dataset.4 Hoe dat samenhangt, is niet uitgelegd. Een toelichting van Flink zou dit kunnen oplossen.
- Hoeveel mensen zijn echt getroffen? Flink heeft de aantallen niet bevestigd.5 Het aantal medewerkers wisselt in de berichten: 13.000 op 25 september, meer dan 10.000 op 30 september.73
- Welke gegevens zijn precies gestolen? Flink zei eerst dat er geen aanwijzingen waren voor bestelgegevens.8 RTL zag later het bedrag van de laatste bestelling en bestelgegevens van maart tot september.414
- Zijn alle getroffen klanten ingelicht? Flink zegt dat het alle klanten op vrijdag heeft geïnformeerd.2 Sommige klanten zeggen dat ze niets kregen.14
- Wie is LPG Group? Een nieuwe groep, volgens RTL recent opgericht en volgens Cybernews pas sinds september 2026 actief.39 NL Times schrijft dat Flink misschien het eerste echte slachtoffer is.5 Politie, onderzoek naar de cryptoadressen of beveiligingsbedrijven kunnen meer weten.
- Zijn de gegevens verkocht of gepubliceerd? Op 5 oktober worden ze te koop aangeboden. Wat daarna gebeurde, is niet gemeld.4
- Welke toezichthouder heeft het incident gekregen, en wat is de uitkomst? Flink noemt tegenover heise de toezichthouder in Berlijn.2 Nederlandse media noemen de Autoriteit Persoonsgegevens.1411 Een uitspraak is niet bekend.
9. Begrippen
Account: je persoonlijke toegang tot een systeem, met een gebruikersnaam en een wachtwoord.
Afpersing: iemand dwingt je met een dreigement om te betalen. Hier: "betaal, anders maken we je gegevens openbaar".
Blockchain: een openbaar overzicht van alle betalingen in een cryptomunt. Iedereen kan zien of er geld is binnengekomen op een adres.
Cryptomunt (Ether, ETH): digitaal geld op internet. De criminelen vroegen om betaling in Ether.
Dark web: een deel van internet dat je niet met gewone zoekmachines vindt. Criminelen verhandelen daar vaak gestolen gegevens.
Datalek: gegevens komen bij mensen die ze niet mogen hebben.
Forensisch onderzoek: onderzoek naar wat er precies is gebeurd, aan de hand van sporen op computers.
Geldig account (Valid Accounts): de aanvaller gebruikt een echt account in plaats van een kwetsbaarheid. Dat valt minder snel op.
Inloggegevens: de gebruikersnaam en het wachtwoord waarmee je op een systeem inlogt.
MFA (tweede inlogstap): inloggen met meer dan alleen een wachtwoord, bijvoorbeeld ook met een code op je telefoon.
MITRE ATT&CK: een overzicht van technieken die aanvallers gebruiken. Het helpt om aanvallen op dezelfde manier te beschrijven.
Order Hub: een klein magazijn van Flink in een stad, waar bestellingen worden klaargezet en bezorgd.2
Passkey: een inlogmiddel zonder wachtwoord dat aan je eigen apparaat is gekoppeld. Het NCSC raadt het aan.19
Phishing: nepberichten om gegevens of geld los te krijgen.
Ransomware: een schadelijk programma dat bestanden onbruikbaar maakt tot er wordt betaald. Hier is dat niet gemeld.10
Toezichthouder: een overheidsdienst die let op de regels voor persoonsgegevens. In Nederland is dat de Autoriteit Persoonsgegevens.23
Uitdiensttreding (offboarding): alles wat een bedrijf regelt als iemand weggaat, zoals het uitzetten van accounts.18
Versies
- v1 (2026-10-10): eerste versie.
Bijlage: bronnen en noten
-
Liebram, C. (2026, 25 september). Hackerangriff auf Flink: Kunden des Lieferdienstes werden per Mail erpresst – und sollen zahlen. Der Tagesspiegel. https://www.tagesspiegel.de/berlin/hackerangriff-auf-flink-kunden-des-lieferdienstes-werden-per-mail-erpresst--und-sollen-zahlen-16095514.html (Een woordvoerder van Flink wordt aangehaald over het formulier op de website. De zin over de oud-medewerker staat in indirecte rede direct na dat citaat en wordt aan Flink toegeschreven door t-online, zie noot 12.) ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Ernst, N. (2026, 26 september). Kunden und Mitarbeiter von Lieferdienst Flink werden erpresst. heise online. https://www.heise.de/news/Kunden-und-Mitarbeiter-von-Lieferdienst-Flink-werden-erpresst-11467086.html (Met uitspraken van een woordvoerder van Flink. De Engelse versie staat op https://www.heise.de/en/news/Customers-and-employees-of-delivery-service-Flink-are-being-blackmailed-11467121.html.) ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
NOS Nieuws. (2026, 30 september). Hackers Flink kregen, ondanks ultimatum, nog geen geld van slachtoffers. NOS. https://nos.nl/artikel/2633196-hackers-flink-kregen-ondanks-ultimatum-nog-geen-geld-van-slachtoffers (Gebaseerd op onderzoek van RTL Nieuws. Het RTL-artikel zelf is niet geopend.) ↩↩↩↩↩↩↩↩↩
-
NL Times. (2026, 5 oktober). Hackers offer 1 million stolen Flink records to the highest bidder after extortion fails. NL Times. https://nltimes.nl/2026/10/05/hackers-offer-1-million-stolen-flink-records-highest-bidder-extortion-fails (Overname van een bericht van RTL Nieuws. Het RTL-artikel zelf is niet geopend.) ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
NL Times. (2026, 25 september). Individuals sent ransom notes after cybercriminals steal Flink customer & worker data. NL Times. https://nltimes.nl/2026/09/25/individuals-sent-ransom-notes-cybercriminals-steal-flink-customer-worker-data ↩↩↩↩↩↩↩↩↩↩↩
-
Afgeleid (datum van de eerste eis aan Flink). Redenering: een woordvoerder van Flink zegt in een verklaring die op vrijdag 25 september 2026 is gepubliceerd, dat het bericht van de aanvallers "dinsdagavond" binnenkwam (zie noot 1). De laatste dinsdag vóór die vrijdag is 22 september 2026. De bron noemt zelf geen datum. Omdat de aanvallers in dat bericht betaling vroegen om gegevens te wissen (zie noot 2), hadden ze de gegevens uiterlijk toen al gekopieerd. Het begin van de inbraak is niet bekend. ↩↩↩↩↩
-
Schellevis, J. (2026, 25 september). Hackers persen klanten boodschappendienst Flink af: betalen of data gepubliceerd. NOS. https://nos.nl/artikel/2632473-hackers-persen-klanten-boodschappendienst-flink-af-betalen-of-data-gepubliceerd ↩↩↩↩↩↩↩↩↩↩↩
-
Retail-News Redaktion. (2026, 25 september). Datenschutzvorfall bei Flink: Lieferdienst warnt vor Phishing und Erpressung. Retail-News. https://retail-news.de/flink-datenschutzvorfall-kundendaten-phishing/ (Geeft de mail van Flink aan klanten weer.) ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Cybernews. (2026, 28 september). Flink hackers turn to customers, demanding ransom to keep their data off the dark web. Cybernews. https://cybernews.com/security/flink-lpg-group-triple-extortion-customer/ ↩↩
-
NOS Nieuws. (2026, 2 oktober). Bedrijven massaal gehackt, consument maakt het weinig uit: 'We zijn datalekmoe'. NOS. https://nos.nl/artikel/2633445-bedrijven-massaal-gehackt-consument-maakt-het-weinig-uit-we-zijn-datalekmoe ↩↩↩↩↩↩↩↩
-
Young Media. (2026, 3 oktober). Datalek Flink: geen enkele klant betaalt losgeld aan hackers. TPO.nl. https://tpo.nl/2026/10/03/flink-hack-losgeld-klanten-ultimatum/ (Verwijst naar NOS en RTL Nieuws.) ↩↩↩
-
t-online. (2026, 28 september). Flink gehackt: Erpresser fordern Krypto-Lösegeld von Kunden per E-Mail. t-online. https://www.t-online.de/digital/aktuelles/id_101455860/flink-gehackt-erpresser-fordern-krypto-loesegeld-von-kunden-per-e-mail.html ↩
-
Pieringer, M. (2026, 29 september). Lieferdienste: Hacker attackieren Flink. Logistik Heute. https://logistik-heute.de/news/lieferdienste-hacker-attackieren-flink-286223.html (Overname van een dpa-bericht van 28 september, met een verklaring van een woordvoerder van Flink.) ↩↩↩
-
Baak, C. (2026, 6 oktober). Gestolen dataset van Flink-klanten te koop op dark web. ICTMagazine. https://www.ictmagazine.nl/nieuws/gestolen-dataset-van-flink-klanten-te-koop-op-dark-web/ (Op basis van RTL Nieuws.) ↩↩↩↩↩↩↩↩↩↩↩
-
Schijven, K. (2026, 1 oktober). Flink-hackers persen nu klanten af voor Ethereum, maar zien geen cent. Crypto Insiders. https://www.crypto-insiders.nl/nieuws/ethereum/flink-hackers-persen-nu-klanten-af-voor-ethereum-maar-zien-geen-cent/ (Verwijst naar onderzoek van RTL Nieuws.) ↩↩
-
Keuze van tactiek en techniek. T1078 staat in ATT&CK v19.2 onder vier tactieken: Stealth, Persistence, Privilege Escalation en Initial Access (zie noot 28). Hier is Initial Access gekozen, omdat de bronnen alleen het binnenkomen beschrijven. Het soort account is niet gemeld, dus alleen de hoofdtechniek. T1657 past bij afpersing met gestolen gegevens zonder versleuteling (zie noot 29). T1684.001 is gekozen voor de afzender die op Flink lijkt (zie noot 30); dat is een 🔎-stap, omdat niet vaststaat dat het een bewuste nabootsing was. Voor Collection en Exfiltration noemen de bronnen geen techniek, dus is die niet ingevuld. ↩↩↩
-
Afgeleid (het account werkte nog). Redenering: Flink zegt dat de aanvallers met de inloggegevens van een oud-medewerker binnenkwamen (zie noot 1). Als dat lukt, was het account op dat moment niet geblokkeerd. Een andere uitleg is dat het account is overgenomen of opnieuw is aangezet. Nederlandse media schrijven over een overgenomen account (zie noot 4 en 14). Waarom het account bruikbaar was, is niet gemeld. De afleiding steunt alleen op de verklaring van Flink; er is geen onafhankelijk onderzoek openbaar. ↩
-
Nationaal Cyber Security Centrum. (z.d.). Basisprincipe 4: Beheer toegang tot data en diensten. https://www.ncsc.nl/wat-kun-je-zelf-doen/basisprincipes/beheer-toegang-tot-data-en-diensten ↩↩↩↩↩↩
-
Nationaal Cyber Security Centrum. (z.d.). Kies je authenticatiemiddel op basis van het risico. https://www.ncsc.nl/multifactor-authenticatie/volwassen-authenticeren ↩↩↩↩↩
-
Center for Internet Security. (z.d.). CIS Control 6: Access Control Management [CIS Controls Assessment Specification for Controls v8.1]. https://cas.docs.cisecurity.org/en/latest/source/Controls6/ ↩↩↩↩↩
-
Center for Internet Security. (z.d.). CIS Control 5: Account Management [CIS Controls Assessment Specification for Controls v8.1]. https://cas.docs.cisecurity.org/en/latest/source/Controls5/ ↩↩↩
-
Voorstel van de schrijver van deze case, gebaseerd op algemene richtlijnen (zie noot 18 en 20). Er is geen bron die dit voor Flink bevestigt of aanbeveelt, en het is niet bekend of Flink dit al deed. ↩↩↩↩↩↩↩↩
-
Autoriteit Persoonsgegevens. (z.d.). Data breach? This is what you have to do. https://www.autoriteitpersoonsgegevens.nl/en/themes/security/data-breaches/data-breach-this-is-what-you-have-to-do ↩↩↩↩
-
Autoriteit Persoonsgegevens. (z.d.). Slachtoffer van een datalek? https://autoriteitpersoonsgegevens.nl/nl/onderwerpen/beveiliging/meldplicht-datalekken/slachtoffer-van-een-datalek-dit-kunt-u-doen ↩↩↩
-
MITRE. (2026, augustus). Updates: ATT&CK v19.2 [Overzicht van updates]. MITRE ATT&CK. https://attack.mitre.org/resources/updates/ (Het overzicht meldt de Agile release v19.2 van augustus 2026.) ↩
-
MITRE. (2026, 5 augustus). Enterprise ATT&CK, release 19.2 [Gegevensbestand]. GitHub, mitre-attack/attack-stix-data. https://github.com/mitre-attack/attack-stix-data/blob/master/enterprise-attack/enterprise-attack.json (Gebruikt om te controleren dat de genoemde ID's bestaan en niet zijn ingetrokken, en dat T1656 is ingetrokken en vervangen door T1684.001.) ↩↩
-
MITRE. (z.d.). Tactics: Enterprise. MITRE ATT&CK. https://attack.mitre.org/tactics/enterprise/ ↩
-
MITRE. (z.d.). Valid Accounts (T1078). MITRE ATT&CK. https://attack.mitre.org/techniques/T1078/ ↩
-
MITRE. (z.d.). Financial Theft (T1657). MITRE ATT&CK. https://attack.mitre.org/techniques/T1657/ ↩↩
-
MITRE. (z.d.). Social Engineering: Impersonation (T1684.001). MITRE ATT&CK. https://attack.mitre.org/techniques/T1684/001/ ↩