 HackAtlas
In het kort. In september 2026 haalden onbekenden in ongeveer tien dagen de naam, het adres en het CPR-nummer van zo'n 8,8 miljoen mensen uit het Deense bevolkingsregister.12 Ze braken niet in op het register zelf, maar misbruikten de toegang van een klein Deens bedrijf dat daar mag zoeken.13 Het CPR-nummer, dat veel organisaties gebruiken om mensen te herkennen, mag daardoor niet meer als enig bewijs van identiteit gelden.4
Aanvalspad grotendeels bekend: ✅ 2 bevestigd · 🔎 2 gemeld · 🧠 1 afgeleid · ❓ 1 onbekend
1. In één oogopslag
| Organisatie | De Deense overheid: de CPR-administratie (CPR-kontoret) beheert het Centrale Personenregister (CPR), het bevolkingsregister van Denemarken. Het Deense ministerie van Onderzoek, Onderwijs en Digitalisering maakte het incident bekend en liet de beveiliging van het register onderzoeken.31 Overheid, Denemarken. |
| Wanneer | Begin: 10 september 2026, volgens documenten van het CPR-kontoret die TV 2 inzag. De hacker zegt 11 september.56 Einde van de diefstal: rond 20 september.5 Ontdekt: vrijdag 2 oktober 2026.71 Bekendgemaakt: maandag 5 oktober 2026.1 |
| Dader | Onbekend. Een anonieme persoon vertelde aan de krant Politiken erachter te zitten. Dat is niet bevestigd.6 De politie had op 6 oktober geen verdachte.2 |
| Soort aanval | Datadiefstal door misbruik van een echt account (de toegang van een bedrijf) en geautomatiseerd opvragen van gegevens.18 |
| Eerste toegang | De toegang van een klein Deens bedrijf (Pays ApS uit Odense) tot het register.19 Hoe de aanvallers die toegang kregen, is officieel niet gemeld. Media melden een zwak wachtwoord dat al in een eerder lek stond.109 |
| Gevolgen | Naam, adres en CPR-nummer van ongeveer 8,8 miljoen mensen zijn buitgemaakt. Dat zijn ook mensen die zijn overleden of naar het buitenland zijn vertrokken.1 De naam en het adres van mensen met naam- en adresbescherming zijn niet buitgemaakt.1 In de bronnen is geen storing van het register gemeld. Private bedrijven konden tijdelijk niet meer in het register zoeken.11 Er is geen eis voor losgeld gemeld en nog geen boete. Het onderzoek van de privacytoezichthouder loopt.8 Of mensen een nieuw CPR-nummer krijgen, is nog niet besloten.12 |
2. Wat er gebeurde
Het register. Elke inwoner van Denemarken heeft een CPR-nummer. Dat lijkt op het Nederlandse burgerservicenummer (BSN).1314 Het nummer begint met de geboortedatum.14 In het register staan ongeveer 11 miljoen mensen. Denemarken heeft ruim 6 miljoen inwoners. Het register bevat namelijk ook mensen die zijn overleden of naar het buitenland zijn vertrokken.114 Veel organisaties gebruiken het nummer om iemand te herkennen, bijvoorbeeld banken, apotheken en huisartsen.122
Hoe bedrijven erbij kunnen. Bedrijven met een goede reden mogen gegevens uit het register opvragen. Dat staat in de Deense CPR-wet.1 Een voorbeeld is het bijwerken van de adressen van klanten.15 Elke opvraging kost geld.7 Het bedrijf in deze zaak bood volgens TV 2 onder meer "CPR-wassen" aan: gegevens controleren op verhuizingen en overlijden.9 Wie iets opvraagt, moet de persoon vooraf kunnen aanwijzen, bijvoorbeeld met een CPR-nummer.1617
10 tot 20 september. Volgens documenten van het CPR-kontoret begint de onbevoegde toegang op 10 september 2026.5 De hacker zegt tegen Politiken dat het 11 september was.6 In ongeveer tien dagen worden met het account van het bedrijf meer dan 14 miljoen keer gegevens opgevraagd.25 Dat is veel meer dan bij de klanten van het bedrijf past.5 Het bedrijf zegt zelf dat het die opvragingen niet heeft gedaan.5 Het ministerie zegt dat de 14 miljoen opvragingen 8,8 miljoen resultaten opleverden. Er zijn meer opvragingen dan resultaten, omdat je ook nummers kunt opvragen die niet bestaan.2 De opvragingen gebeurden automatisch en waren bedoeld om geldige CPR-nummers te vinden. Dat staat in de melding die het CPR-register aan de privacytoezichthouder deed.8 Voorlopig onderzoek wijst erop dat de onbevoegde activiteit op 20 september stopte.5
2 tot 4 oktober. Op vrijdag 2 oktober valt het op dat de rekening van het bedrijf voor opvragingen veel te hoog is.75 Zo komt de diefstal aan het licht, zo'n twaalf dagen nadat die waarschijnlijk was gestopt.5 Op de vraag of een automatisch systeem de toegang op 20 september had kunnen stoppen, luidde het antwoord van het CPR-kontoret dat dit niet zo lijkt.5 De toegang van het bedrijf wordt op 2 oktober afgesloten.5 In het weekend wordt duidelijk hoe groot de diefstal is.1 Op zondag 4 oktober meldt het CPR-register het incident bij de Deense privacytoezichthouder, Datatilsynet.8 De politie onderzoekt de zaak. Dat doet de Nationale Eenheid voor Bijzondere Criminaliteit (NSK). Die was in het weekend bij het bedrijf om bewijs veilig te stellen.2
5 oktober. Het ministerie maakt het incident bekend. De minister noemt het "dybt alvorlig" (diep ernstig), vraagt om een grondige controle van de beveiliging van het hele CPR en informeert de Commissie voor Bedrijfsleven en Digitalisering van het Deense parlement.1 Later zegt de minister dat de beveiliging rond het CPR-systeem niet goed genoeg was.15 Op de dag van de bekendmaking bellen ongeveer 1.000 mensen de Cyberhotline. Dat zijn er normaal ongeveer 150 per dag.2
6 oktober. Het ministerie, de politie en het Deense agentschap voor maatschappelijke veiligheid (SAMSIK) houden een persconferentie.7 De politie heeft geen verdachte en geen aanwijzing voor opdrachtgevers. Ze zegt dat daders zich vaak verbergen achter VPN's en proxyservers.27 SAMSIK zegt dat organisaties het CPR-nummer, de naam en het adres niet meer als enig bewijs van identiteit mogen gebruiken.4 De minister zegt dat het te vroeg is om te besluiten of mensen een nieuw CPR-nummer krijgen.12 De toegang van private bedrijven tot het CPR was tijdelijk dicht. Volgens het CPR-kontoret is die weer open.11
8 tot 10 oktober. Op donderdagavond 8 oktober publiceert Politiken een interview met een anonieme hacker.26 De hacker zegt dat het wachtwoord van een ex-medewerker van een klein Deens bedrijf al in een eerder lek stond en dat het "123456" was. Ook zegt de hacker twee programma's te hebben gebouwd: een om de gegevens op te halen en een om ze buiten het register op te slaan. Het is niet de bedoeling de gegevens te verkopen of te publiceren, zegt de hacker. Politiken kreeg een lijst met CPR-nummers te zien. Een deskundige in beveiliging vindt het verhaal geloofwaardig. Het is niet onafhankelijk bevestigd.615 Op vrijdag 9 oktober bevestigt Pays ApS aan TV 2 dat het om de toegang van dit bedrijf ging.9 Politiken meldt dat minstens drie profielen bij het bedrijf het wachtwoord "123456" gebruikten, ook het beheerdersaccount.10 DR meldt dat er geen tweestapsverificatie was. Het bedrijf heeft op de vragen van DR niet gereageerd.18 TV 2 schrijft dat eigen onderzoek past bij het verhaal van het uitgelekte wachtwoord.9
Eerdere voorvallen. In december 2025 meldde Danløn, een Deens salarisbedrijf, dat onbekenden via een demo-account 89.100 keer gegevens uit het CPR hadden opgevraagd. Dat was een ander voorval: de aanvallers kenden de nummers al. Het gaat wel om hetzelfde soort zwak punt, een bedrijfstoegang tot het CPR.19 In 2015 kregen twee cd's met CPR-nummers van meer dan vijf miljoen mensen per ongeluk een Chinees visumcentrum in Kopenhagen. Er was toen geen bewijs dat de gegevens waren gekopieerd.14
3. Het aanvalspad
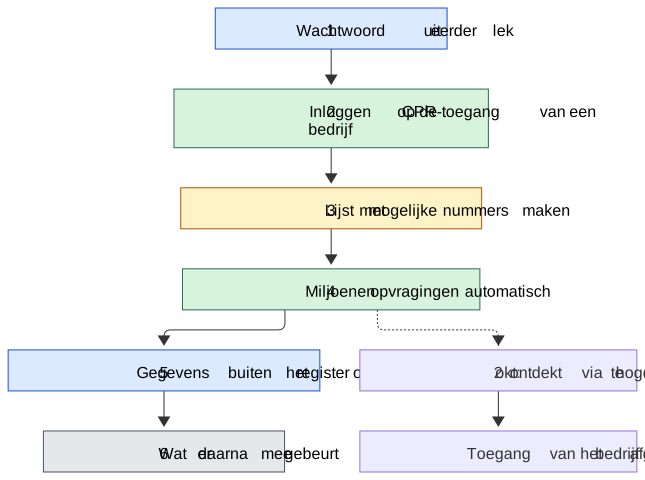
De volgorde in het schema is logisch, maar niet overal bewezen. Bij elke stap staat hoe zeker we zijn. Groen is bevestigd, blauw is gemeld, geel is afgeleid en grijs is onbekend. In de gelezen bronnen staan geen MITRE ATT&CK-technieken. De technieken hieronder zijn gekozen door de schrijver van dit rapport, op basis van wat de bronnen beschrijven.
| # | Fase (ATT&CK-tactiek) | Wat de aanvallers deden | Techniek | Zekerheid |
|---|---|---|---|---|
| 1 | Reconnaissance | De aanvallers hebben een wachtwoord dat al in een eerder lek stond. Volgens de hacker was het van een ex-medewerker van een klein Deens bedrijf. Officieel is niet gemeld hoe ze aan de inloggegevens kwamen.6920 | T1589.001 Gather Victim Identity Information: Credentials | 🔎 |
| 2 | Initial Access | Ze gebruiken de echte toegang van een klein Deens bedrijf tot het register. Het ministerie noemt dit misbruik van die toegang.1321 | T1078 Valid Accounts | ✅ |
| 3 | Collection | Ze maken lijsten met mogelijke CPR-nummers om te laten controleren. Hoe ze die lijsten maakten, is niet gemeld.22 | Techniek niet gemeld | 🧠 |
| 4 | Collection | Ze laten programma's meer dan 14 miljoen keer gegevens opvragen, in ongeveer tien dagen. Dat levert naam, adres en CPR-nummer van ongeveer 8,8 miljoen mensen op.825 | T1119 Automated Collection | ✅ |
| 5 | Exfiltration | Volgens de hacker bewaarde een tweede programma de gegevens buiten het register. De hacker liet Politiken een lijst met CPR-nummers zien. Een deskundige vindt dat geloofwaardig. Een onafhankelijke bevestiging is er niet.615 | Techniek onbekend | 🔎 |
| 6 | Na de diefstal | Wat er met de gegevens gebeurt of is gebeurd, is niet bekend. De hacker zegt dat verkopen of publiceren niet het plan is. SAMSIK zegt dat het doel onbekend is.67 | Geen | ❓ |
Zekerheid: ✅ bevestigd door de organisatie, een overheid, de rechter of een onafhankelijk onderzoek · 🔎 gemeld door betrouwbare media of onderzoekers · 🧠 afgeleid, met de redenering in de noot · ❓ onbekend
4. Waarom het lukte
- De poort stond open voor wie de sleutel had: het register zelf hoefde niet doorbroken te worden. Volgens het ministerie bleef alles binnen de gegevens die private bedrijven mogen zien.1 Een deskundige waarschuwt dat het account van een leverancier belangrijke beveiliging kan omzeilen.14
- De inlog bij het bedrijf was volgens media zwak (🔎). Politiken meldt dat minstens drie profielen het wachtwoord "123456" gebruikten, ook het beheerdersaccount. DR meldt dat er geen tweestapsverificatie was.1018 Het bedrijf heeft niet gereageerd, dus dit is niet bevestigd.18 Volgens de hacker was het wachtwoord al uitgelekt.6 Een hoogleraar noemt zo'n wachtwoord een van de eerste die je zou raden.10
- Niemand zag de enorme aantallen. Meer dan 14 miljoen opvragingen in ongeveer tien dagen leidden, voor zover bekend, niet tot een alarm.25 Een automatische blokkade lijkt er niet te zijn geweest.5 De diefstal viel pas op toen een rekening te hoog was.7 Een afdelingshoofd van het ministerie wilde niet zeggen wie het CPR bewaakt.7 Een hoogleraar noemt het ongelooflijk dat geen enkel mechanisme dit zag.5
- De eisen en het toezicht waren niet streng genoeg. De minister erkent dat de beveiliging rond het CPR-systeem niet goed genoeg was.15 Het CPR voerde meerfactor-inlog in voor twee diensten: CPRWeb (verplicht uiterlijk 3 december 2025) en DAP. Andere toegangswegen, zoals CPR Direkte, GCTP en FTP, vallen daar niet onder.23 Welke toegangsweg het bedrijf gebruikte, is niet gemeld. Daarom weten we niet of deze regel hier een rol speelde. Deskundigen zeggen dat het toezicht op bedrijven met toegang tekortschiet.18
- Het CPR-nummer is een sleutel voor het leven en wordt als bewijs gebruikt. Dat maakt de schade groot. Veel organisaties vertrouwen op het nummer, samen met naam en adres, om iemand te herkennen.4 Het nummer is bedoeld om een leven lang mee te gaan. Het risico blijft dus lang bestaan.14
5. Wat het had kunnen stoppen
Het zijn voorstellen op basis van de bronnen. Ze zijn niet getest op het CPR. Het stappennummer verwijst naar de tabel in hoofdstuk 3.
| Stap | Maatregel | Moeite | Effect |
|---|---|---|---|
| 1 | Bedrijven met toegang gebruiken unieke, sterke wachtwoorden. Ze vergelijken die met lijsten van uitgelekte en veelgebruikte wachtwoorden. Accounts van vertrokken medewerkers gaan direct uit. | laag | Een wachtwoord als 123456 of een uitgelekt wachtwoord werkt niet (meer). |
| 2 | Alle toegangswegen voor bedrijven krijgen een tweede inlogstap of vaste afzenders (bijvoorbeeld vaste IP-adressen of certificaten). Dat geldt ook voor programma's die zelf gegevens opvragen. | middel | Een wachtwoord alleen is niet genoeg om in te loggen. |
| 3 en 4 | Elk bedrijf krijgt een maximum aantal opvragingen per dag, passend bij het normale gebruik van dat bedrijf. | middel | De diefstal had na een fractie van de 14 miljoen opvragingen kunnen stoppen. |
| 3 en 4 | Alarm en automatische blokkade bij ongewoon gebruik, zoals veel opvragingen van nummers die niet bestaan.24 | middel | De diefstal had binnen uren in plaats van weken kunnen opvallen. |
| 4 | Dagelijks zicht op gebruik en kosten per klant. Nu was de rekening de alarmbel.7 | laag | De ongewone aantallen hadden eerder kunnen opvallen. |
| 4 | Bedrijven krijgen alleen toegang tot wat ze nodig hebben.24 | hoog | Bij misbruik is de buit kleiner. |
| 1 tot 4 | Duidelijke eisen aan bedrijven met toegang en toezicht daarop. | hoog | Zwakke aansluitingen worden gevonden voordat een aanvaller ze vindt. |
| Na afloop | Organisaties gebruiken het CPR-nummer niet meer als enig bewijs van identiteit. SAMSIK noemt onder meer inloggen met MitID, een eenmalige code en terugbellen.4 | middel | De buit is minder bruikbaar voor fraude. |
6. Lessen
Voor bestuur en management - ☐ Welke bedrijven en leveranciers hebben toegang tot uw gegevens of systemen? Hoe sterk is hun inlog? - ☐ Staan sterke inlog en limieten op het gebruik in de contracten met partijen die toegang hebben? Wie controleert dat? - ☐ Gaat er een alarm af als iemand honderd keer meer opvraagt dan normaal? Wie krijgt dat alarm? - ☐ Vertrouwt uw organisatie op een nummer, naam en adres (zoals een BSN) als bewijs van wie iemand is? Dat werkt niet meer zodra die gegevens ergens uitlekken.4 - ☐ Weet u hoe snel u de toegang van één partij kunt afsluiten? Het CPR sloot de toegang van het bedrijf op de dag dat het de diefstal ontdekte.5
Voor IT en security - ☐ Zet een tweede stap of vaste afzenders (IP-adressen, certificaten) op alle toegang van buitenaf, ook op toegang voor programma's.23 - ☐ Stel een grens per klant of account in (een rate limit) en laat alarm slaan bij afwijkend gebruik: aantallen, tijdstip en veel opvragingen zonder resultaat.248 - ☐ Koppel gebruik en kosten aan uw monitoring. In deze zaak was de rekening het enige alarm.7 - ☐ Controleer nieuwe wachtwoorden tegen lijsten van uitgelekte en simpele wachtwoorden. Schakel accounts van vertrekkende medewerkers meteen uit. - ☐ Oefen een noodstop: kunt u de toegang van één partij binnen uren afsluiten? - ☐ Houd bij welke partijen toegang hebben en welke gegevens ze zien. Geef niet meer dan nodig.24
Voor iedere medewerker - ☐ Gebruik nooit een simpel wachtwoord zoals 123456. Gebruik een wachtwoordmanager en op elke plek een ander wachtwoord. - ☐ Zet tweestapsverificatie aan waar dat kan. - ☐ Wees extra alert op sms, mail en telefoontjes van mensen die uw naam, adres of nummer kennen. Dat kan phishing zijn. Geef nooit een wachtwoord of code door, ook niet als de ander uw CPR-nummer of BSN kent.125 - ☐ Vermoedt u misbruik van uw nummer? Een Deen kan via borger.dk een kredietwaarschuwing laten zetten.25 - ☐ Meld iets vreemds bij de servicedesk.
7. Voor securityprofessionals
Technieken (MITRE ATT&CK)
Gebruikte versie: ATT&CK Enterprise v19.2, vrijgegeven op 28 april 2026.26 In v19 is Defense Evasion opgesplitst in Stealth (TA0005) en Defense Impairment (TA0112).27 In de gelezen bronnen staat geen aanwijzing voor Defense Impairment bij dit incident.
In de gelezen bronnen staan geen ATT&CK-technieken. De toewijzing hieronder is van de schrijver van dit rapport. T1119 is de dichtstbijzijnde techniek. ATT&CK beschrijft die vooral als het automatisch verzamelen van bestanden en gegevens op systemen van het slachtoffer.28 Hier gaat het om opvragingen bij een dienst van de overheid.
| Tactiek | Techniek | Zekerheid | Toelichting |
|---|---|---|---|
| Reconnaissance (TA0043) | T1589.001 Gather Victim Identity Information: Credentials29 | 🔎 | De hacker zegt dat het wachtwoord uit een eerder lek kwam. ATT&CK noemt uitgelekte gegevens uitdrukkelijk als bron. Niet officieel bevestigd. |
| Initial Access (TA0001) | T1078 Valid Accounts30 | ✅ | Misbruik van de legitieme toegang van een bedrijf (ministerie, CPR-kontoret). Er is geen sub-techniek gekozen, omdat niet gemeld is wat voor account het was. In ATT&CK hoort T1078 ook bij Persistence, Privilege Escalation en Stealth. Voor die tactieken is hier geen bewijs. |
| Collection (TA0009) | T1119 Automated Collection28 | ✅ | Zeer groot aantal geautomatiseerde opvragingen om geldige CPR-nummers te vinden (Datatilsynet).8 BleepingComputer noemt het "brute-forcing" en schrijft dat toe aan de toezichthouder.31 Datatilsynet gebruikt dat woord zelf niet.8 |
| Collection (TA0009) | Techniek niet gemeld | 🧠 | Het maken van lijsten met mogelijke nummers. Zie de noot bij stap 3 in hoofdstuk 3.22 |
| Exfiltration (TA0010) | Techniek onbekend. T1020 Automated Exfiltration is mogelijk, maar niet vastgesteld.32 | 🔎 | Alleen de claim van de hacker over een tweede programma dat de gegevens buiten het register opslaat.6 De gegevens verlieten het register via de antwoorden op de opvragingen zelf. |
| Credential Access (TA0006) | T1110.001 Password Guessing of T1110.004 Credential Stuffing33 | ❓ | Niet gemeld en niet uitgesloten. De hacker zegt dat het wachtwoord uit een lek kwam, niet dat het werd geraden.6 |
Software en malware. De twee programma's die de hacker noemt, hebben geen naam en zijn niet openbaar. Er is daarom geen ATT&CK-pagina voor software gekoppeld.
Hoe een opvraging werkt (voor zover openbaar). De dienst CPR Direkte PRIV voor private bedrijven werkt met een klantnummer, een gebruikers-ID en een wachtwoord. Een geslaagde login levert een token op dat 30 minuten na het laatste gebruik verloopt. Een opvraging heeft een CPR-nummer als invoer nodig.17 Dit is context. Het is niet gemeld dat het bedrijf juist deze dienst gebruikte. Een andere toegangsweg is ook mogelijk.
Kwetsbaarheden
In de gelezen bronnen wordt geen kwetsbaarheid (CVE) genoemd. Volgens het ministerie werd een legitieme toegang misbruikt, geen softwarefout.1
Sporen van de aanvallers
In de gelezen bronnen zijn geen technische sporen (IP-adressen, domeinen, bestandsnamen, hashes, namen van programma's) openbaar gemaakt, ook niet door het ministerie, het CPR-kontoret, de toezichthouder of de politie. De politie zegt dat daders zich vaak achter VPN's en proxyservers verbergen.2 De lijst met CPR-nummers die de hacker aan Politiken liet zien, is niet openbaar.6
Detectie en respons
Detectie. De voorstellen hieronder zijn van de schrijver van dit rapport, op basis van wat bekend is. Ze komen niet uit een officieel onderzoek. - Volume per account. Ongeveer 14 miljoen opvragingen in ongeveer tien dagen is gemiddeld ruim 16 per seconde, als het ononderbroken doorliep.34 Een bedrijf met een kleine klantenkring komt daar nooit in de buurt.5 - Aandeel zonder resultaat. Van meer dan 14 miljoen opvragingen leverden er hooguit ongeveer 63% een resultaat op (8,8 miljoen).34 Een hoog aandeel nummers dat niet bestaat of geen resultaat geeft, is een goed signaal. - Reeksen. Let op opvragingen in volgorde of in grote reeksen. Dit is een algemeen detectiepatroon en komt niet uit de bronnen. - Gebruik en kosten. In deze zaak was de rekening de enige detectie.7 Een dagelijks overzicht van gebruik per klant had het eerder laten zien. - Inlogpatronen. MITRE beschrijft voor T1078 de detectiestrategie DET0560 (Detection of Valid Account Abuse Across Platforms), met onder meer de analyses AN1545 (inlogs op ongebruikelijke tijden) en AN1546 (afwijkende aanmeldingen bij een identiteitsdienst, zoals mislukte MFA).30 Voor T1119 beschrijft MITRE DET0186 (Automated File and API Collection Detection Across Platforms).28 - Uitgelekte wachtwoorden. Controleer de wachtwoorden van uw accounts en van accounts van externe partijen tegen bekende lekken. Dit is een voorstel.
Respons. - Het CPR-kontoret sloot de toegang van het bedrijf af op 2 oktober, de dag van de ontdekking.5 De politie was in het weekend bij het bedrijf om bewijs veilig te stellen.2 - Het CPR meldde het incident op 4 oktober bij de toezichthouder, twee dagen na de ontdekking.8 - De toegang van alle private bedrijven werd tijdelijk gesloten en is weer geopend. Welke nieuwe maatregelen er gelden, is niet gemeld.1115 - De Cyberhotline van SAMSIK verlengde zijn openingstijden (8.00 tot 24.00 uur) en de overheid gaf advies op sikkerdigital.dk.251 SAMSIK adviseerde bedrijven om de identiteitscontrole aan te vullen.4 - De minister vroeg om een beveiligingscontrole van het hele CPR, zonder einddatum.112 - ATT&CK noemt bij T1078 onder meer deze maatregelen: M1032 (Multi-factor Authentication), M1027 (Password Policies), M1018 (User Account Management), M1036 (Account Use Policies) en M1017 (User Training).30
8. Wat we niet weten
- Hoe kwamen de aanvallers aan het wachtwoord, en welk account en welke dienst gebruikten ze? Alleen de hacker en media noemen een uitgelekt wachtwoord (🔎). Het onderzoek van de politie, de toezichthouder en de beveiligingscontrole kunnen dit beantwoorden.6108
- Klopt het dat het wachtwoord "123456" was en dat er geen tweestapsverificatie was? Politiken en DR melden dit. Het bedrijf heeft niet gereageerd. Een officieel onderzoek zou het kunnen bevestigen.1018
- Is de anonieme persoon uit het interview de dader? Een deskundige vindt het geloofwaardig, maar het is niet onafhankelijk bevestigd. De politie kan dit vaststellen.62
- Wat is er met de gegevens gebeurd? De hacker zegt dat verkopen of publiceren niet het plan is. SAMSIK zegt dat het doel van de diefstal onbekend is en dat fraude een voor de hand liggende mogelijkheid is.67
- Welke gegevens zijn precies buitgemaakt? Het ministerie noemt naam, adres en CPR-nummer, met "mv." erachter. Een afdelingshoofd zegt dat het vooral om namen en adressen ging. Het register bevat meer, zoals burgerlijke staat en familierelaties. Het is niet gemeld welke velden meekwamen.3735
- Hoe groot is de buit precies? Het ministerie zegt ongeveer 8,8 miljoen mensen en schrijft dat de cijfers nog kunnen worden bijgesteld, omdat de feiten nog worden uitgezocht.12
- Begon het op 10 of 11 september, en stopte het echt op 20 september? De documenten van het CPR-kontoret zeggen 10 september en voorlopig 20 september. De hacker zegt 11 september.56
- Waarom bleef de toegang 21 dagen open zonder alarm, en wie is verantwoordelijk voor de bewaking? Het ministerie wilde niet zeggen wie het CPR bewaakt.7
- Waarom is dit bedrijf gekozen? DR vond op de website van het bedrijf een openbare pagina die lijkt op een hulpmiddel om CPR-nummers te controleren. Het is niet duidelijk of die pagina iets met de aanval te maken had.18
- Wie is verantwoordelijk volgens de privacywet? De toezichthouder onderzoekt wat er is gebeurd, hoe het kon en wie verantwoordelijk is voor de verwerking van de gegevens. Er is nog geen uitspraak.8
- Krijgen mensen een nieuw CPR-nummer? De minister noemt het te vroeg om te besluiten. Het hangt af van de beveiligingscontrole.12
- Welke nieuwe maatregelen gelden nu voor bedrijven met toegang? De minister zegt dat er maatregelen zijn genomen om dit te voorkomen. Welke is niet gemeld.15
- Is er een technisch advies van een cybercentrum? Tot en met 10 oktober 2026 is in de gelezen bronnen en zoekopdrachten geen technisch advies van SAMSIK (met het Deense cybercentrum CFCS), ENISA, CISA of het NCSC over dit incident gevonden. SAMSIK publiceerde wel advies over identiteitscontrole.4
9. Begrippen
Account: een persoonlijke of zakelijke toegang tot een systeem, met een gebruikersnaam en een wachtwoord.
Beheerdersaccount: een account met extra rechten, bijvoorbeeld om andere accounts aan te maken of te wijzigen.
Brute force: heel veel keer iets proberen tot het lukt, bijvoorbeeld wachtwoorden of nummers. Een computer doet dat razendsnel.
CPR en CPR-nummer: het Centrale Personenregister is het bevolkingsregister van Denemarken. Het CPR-nummer is het persoonlijke nummer van iedere inwoner. Het lijkt op het Nederlandse BSN.13
CPR-kontoret: de Deense organisatie die het CPR beheert en bedrijven en overheden toegang geeft.3
Datatilsynet: de Deense toezichthouder op privacy. In Nederland is dat de Autoriteit Persoonsgegevens.
Kredietwaarschuwing: een markering bij je persoonlijke nummer die het moeilijker maakt om op jouw naam geld te lenen. In Denemarken zet je die via borger.dk.25
Legitieme toegang: een toegang die iemand echt heeft gekregen en mag gebruiken, zoals een bedrijf dat gegevens mag opzoeken.
MitID: de Deense manier om veilig in te loggen bij banken en de overheid.
MITRE ATT&CK: een overzicht van technieken die aanvallers gebruiken. Het helpt om aanvallen op dezelfde manier te beschrijven.
Naam- en adresbescherming: een Deense regeling waarbij bedrijven de naam en het adres van iemand niet te zien krijgen.1
NSK: de Nationale Eenheid voor Bijzondere Criminaliteit, het onderdeel van de Deense politie dat dit onderzoekt.
Phishing: oplichting met nepberichten, waarbij iemand je laat inloggen of betalen op een valse plek.
Rate limit: een grens aan het aantal opvragingen dat een account per uur of per dag mag doen.
SAMSIK: Styrelsen for Samfundssikkerhed, het Deense agentschap voor maatschappelijke veiligheid. Het geeft advies bij cyberincidenten.4
Tweestapsverificatie (MFA): bij het inloggen een tweede bewijs geven naast het wachtwoord, bijvoorbeeld een code op je telefoon.
Wachtwoordlek: een lijst met wachtwoorden of inloggegevens die door een eerdere hack op straat ligt. Aanvallers proberen die op andere plekken.
Versies
- v1 (2026-10-10): eerste versie. Stand van de feiten per 10 oktober 2026. Het onderzoek loopt nog.
Bijlage: bronnen en noten
-
Forsknings-, Uddannelses- og Digitaliseringsministeriet. (2026, 5 oktober). Omfattende uautoriseret adgang til borgeres CPR-oplysninger [Omvangrijke ongeoorloofde toegang tot CPR-gegevens van burgers] [Persbericht]. https://fudm.dk/aktuelt/pressemeddelelser/2026/oktober/omfattende-uautoriseret-adgang-til-borgeres-cpr-oplysninger ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
TV 2 Nyheder. (2026, 5 oktober). Cpr-numre kompromitteret [CPR-nummers gecompromitteerd] [Liveblog]. TV 2. https://nyheder.tv2.dk/live/samfund/2026-10-05-uvedkommende-har-faaet-adgang-til-88-millioner-cpr-numre (De liveblog loopt over meerdere dagen. De dagaanduidingen in de blog zijn niet altijd consistent. De persconferentie van 6 oktober, de uitspraken van het ministerie en de politie en de cijfers over de Cyberhotline komen hier vandaan.) ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
CPR-kontoret. (2026, 5 oktober). Omfattende uautoriseret adgang til borgeres CPR-oplysninger [Omvangrijke ongeoorloofde toegang tot CPR-gegevens van burgers]. https://www.cpr.dk/cpr-nyt/nyhedsarkiv/2026/okt/omfattende-uautoriseret-adgang-til-borgeres-cpr-oplysninger ↩↩↩↩↩
-
Styrelsen for Samfundssikkerhed. (2026, 6 oktober). Myndigheder, organisationer og virksomheder bør supplere deres identitetskontrol efter læk fra CPR-registeret [Overheden, organisaties en bedrijven moeten hun identiteitscontrole aanvullen na het lek uit het CPR-register]. https://samsik.dk/artikler/2026/10/myndigheder-organisationer-og-virksomheder-boer-supplere-identitetskontrol/ ↩↩↩↩↩↩↩↩
-
Mortensen, M. W. (2026, 9 oktober). Nye detaljer om cpr-skandale [Nieuwe details over het CPR-schandaal]. TV 2. https://nyheder.tv2.dk/business/2026-10-09-nye-detaljer-om-cpr-skandale-hacker-var-over-alle-bjerge (Gebaseerd op documenten van het CPR-kontoret, door TV 2 opgevraagd. De artikeltijden "middag" en "avond" van 2 oktober verschillen licht tussen bronnen.) ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Ritzau. (2026, 9 oktober). Hacker claims simple password allowed access to 8.8 million Danish CPR numbers. The Copenhagen Post. https://cphpost.dk/2026-10-09/news/round-up/hacker-claims-simple-password-allowed-access-to-8-8-million-danish-cpr-numbers/ (De claims komen uit een interview van Politiken met de anonieme hacker. Politiken zelf was niet toegankelijk. Dit is de weergave via het persbureau Ritzau.) ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Ritzau. (2026, 6 oktober). CPR-læk blev opdaget på grund af dyr faktura [CPR-lek werd ontdekt door dure factuur]. DR. https://www.dr.dk/nyheder/indland/cpr-laek-blev-opdaget-paa-grund-af-dyr-faktura ↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Datatilsynet. (2026, 5 oktober). Datatilsynet er opmærksom på sag om opslag i CPR [Datatilsynet let op voor zaak over opvragingen in het CPR]. https://www.datatilsynet.dk/presse-og-nyheder/nyhedsarkiv/2026/okt/datatilsynet-er-opmaerksom-paa-sag-om-opslag-i-cpr ↩↩↩↩↩↩↩↩↩↩↩
-
Mortensen, M. W. (2026, 9 oktober). Her er den fynske virksomhed cpr-lækket gik igennem [Dit is het Funense bedrijf waarlangs het CPR-lek liep]. TV 2. https://nyheder.tv2.dk/business/2026-10-09-her-er-den-fynske-virksomhed-cpr-laekket-gik-igennem ↩↩↩↩↩↩
-
Ritzau. (2026, 10 oktober). ‘123456’ password used in massive Danish CPR data breach. The Copenhagen Post. https://cphpost.dk/2026-10-10/news/round-up/123456-password-used-in-massive-danish-cpr-data-breach/ (De bevinding over drie profielen komt van Politiken, via Ritzau. Het bedrijf heeft dit niet bevestigd.) ↩↩↩↩↩↩
-
Dansk Erhverv. (2026, 6 oktober). Styrelsen for Samfundssikkerhed med nye anbefalinger efter uautoriseret adgang til CPR-registret [Styrelsen for Samfundssikkerhed met nieuwe aanbevelingen na ongeoorloofde toegang tot het CPR-register]. https://www.danskerhverv.dk/presse-og-nyheder/nyheder/2026/oktober/cpr-oplysninger-er-lakket-det-bor-din-virksomhed-gore-nu (De pagina geeft de aanbevelingen van SAMSIK weer en meldt dat de toegang van private bedrijven volgens het CPR-kontoret weer is geopend.) ↩↩↩
-
Ritzau. (2026, 6 oktober). Denmark says it is too early to decide whether breach victims need new CPR numbers. The Copenhagen Post. https://cphpost.dk/2026-10-06/news/round-up/denmark-says-it-is-too-early-to-decide-whether-breach-victims-need-new-cpr-numbers/ ↩↩↩↩↩
-
NOS. (2026, 5 oktober). Gegevens van bijna 9 miljoen Denen buitgemaakt bij hack bevolkingsregister. NOS. https://nos.nl/artikel/2633725-gegevens-van-bijna-9-miljoen-denen-buitgemaakt-bij-hack-bevolkingsregister ↩↩
-
Martin, A. (2026, 5 oktober). Data breach at Denmark's national population register exposes 8.8 million people. The Record from Recorded Future News. https://therecord.media/denmark-breach-register-cyberattack ↩↩↩↩↩↩
-
Waterton, B. (2026, 9 oktober). Cybercriminal claims to have used simple password to hack Danish CPR system. The Local Denmark. https://www.thelocal.dk/20261009/cybercriminal-claims-to-have-used-simple-password-to-hack-danish-cpr-system ↩↩↩↩↩↩↩
-
Stage, M. (2026, 5 oktober). 8,8 millioner CPR-numre kompromitteret [8,8 miljoen CPR-nummers gecompromitteerd]. Ingeniøren. https://ing.dk/artikel/88-millioner-cpr-numre-kompromitteret ↩
-
CPR-kontoret. (z.d.). CPR Direkte PRIV - Personnummeropslag til private virksomheder [CPR Direkte PRIV: opzoeken van persoonsnummers voor private bedrijven]. CPR Servicedesk. https://cprservicedesk.atlassian.net/wiki/spaces/CPR/pages/3179085826/CPR+Direkte+PRIV+-+Personnummeropslag+til+private+virksomheder (Technische beschrijving. Prijzen, begrenzingen en IP-beperkingen staan niet op de gelezen pagina.) ↩↩
-
Hagemann-Nielsen, F., Hecklen, A., & Nielsen, S. A. (2026, 9 oktober). It-ekspert saver sikkerheden over i fynsk virksomhed, der er i centrum for CPR-databrud [IT-expert hakt de beveiliging af van Funens bedrijf in het hart van het CPR-datalek]. DR Nyheder. https://www.dr.dk/nyheder/indland/it-ekspert-saver-sikkerheden-over-i-fynsk-virksomhed-der-er-i-centrum-cpr-databrud (De datum is afgeleid uit "gisteren 16.10 uur" op het moment van lezen op 10 oktober. DR schrijft dat het bedrijf niet reageerde voor de deadline. De bevindingen over het wachtwoord en de ontbrekende tweestapsverificatie zijn dus van DR en niet door het bedrijf bevestigd.) ↩↩↩↩↩↩
-
Danske Lønsystemer ApS. (2025, 15 december). Uautoriserede opslag i CPR-registret håndteres i samarbejde med myndighederne [Ongeoorloofde opvragingen in het CPR-register worden samen met de autoriteiten aangepakt] [Persbericht]. Ritzau. https://via.ritzau.dk/pressemeddelelse/14720368/uautoriserede-opslag-i-cpr-registret-handteres-i-samarbejde-med-myndighederne?publisherId=13562990&lang=da (Het bedrijf exploiteert het salarispakket Danløn.) ↩
-
Gemeld (stap 1). Dit is een claim van de hacker, die niet door een overheid is bevestigd. De hacker zegt dat het wachtwoord van een ex-medewerker van een klein Deens bedrijf al in een eerder lek stond (zie noot 6). TV 2 schrijft dat eigen onderzoek past bij het verhaal dat een bericht met het wachtwoord "123456" in een groter datalek zat (zie noot 9). Politiken meldt dat minstens drie profielen bij Pays dat wachtwoord gebruikten (zie noot 10). Wat er in het lek stond en hoe de hacker het vond, is niet gemeld. De koppeling met T1589.001 is gekozen omdat ATT&CK uitgelekte gegevens als bron noemt (zie noot 29). ↩
-
Keuze van tactiek bij stap 2. In ATT&CK v19.2 staat T1078 onder Initial Access, Persistence, Privilege Escalation en Stealth (zie noot 30). Initial Access is gekozen omdat de aanvallers via deze toegang bij het register kwamen. Dat een bedrijfstoegang is misbruikt, is bevestigd door het ministerie en het CPR-kontoret (zie noot 1 en 3). Wat voor account het was en hoe de aanvallers erbij kwamen, is niet gemeld. ↩
-
Afgeleid (stap 3). Redenering: een opvraging heeft een persoon als invoer nodig, bijvoorbeeld een CPR-nummer (zie noot 16 en 17). Het CPR-register meldde zelf dat de opvragingen geautomatiseerd waren en bedoeld om geldige CPR-nummers te vinden (zie noot 8). De aanvallers moesten dus nummers aanleveren om te testen. CPR-nummers beginnen met de geboortedatum (zie noot 14), wat het aantal mogelijke nummers beperkt. Er waren meer dan 14 miljoen opvragingen en 8,8 miljoen resultaten (zie noot 2). Hooguit ongeveer 63% van de opvragingen gaf dus een resultaat, als elk resultaat een andere persoon is. Dat past bij een gerichte lijst met kandidaten. Een deel van de 14 miljoen kan ook uit herhaalde opvragingen bestaan. Hoe de aanvallers hun lijst maakten, is niet gemeld. Daarom is alleen de stap afgeleid en blijft de techniek onbekend. ↩↩
-
CPR-kontoret. (2025, 25 november). Flerfaktorlogin [Meerfactorinlog]. CPR Servicedesk. https://cprservicedesk.atlassian.net/wiki/spaces/CPR/pages/3106537496/Flerfaktorlogin ↩↩
-
Bank, F. M., & Vester, T. H. (2026, 5 oktober). Professor: "Det største brud nogensinde mod det danske CPR-register" [Hoogleraar: "De grootste inbreuk ooit op het Deense CPR-register"]. DR. https://www.dr.dk/nyheder/indland/professor-det-stoerste-brud-nogensinde-mod-det-danske-cpr-register ↩↩↩↩
-
Sikkerdigital.dk. (2026, 5 oktober; laatst bijgewerkt 8 oktober). Uvedkommende har fået adgang til borgeres CPR-oplysninger: Sådan skal du forholde dig [Onbevoegden kregen toegang tot CPR-gegevens van burgers: zo gaat u ermee om]. https://www.sikkerdigital.dk/borger/digital-svindel/uvedkommende-har-faaet-adgang-til-borgeres-cpr-oplysninger-saadan-skal-du-forholde-dig ↩↩↩↩
-
MITRE. (2026). ATT&CK versions. MITRE ATT&CK. https://attack.mitre.org/resources/versions/ (Versie 19.2, vrijgegeven op 28 april 2026, was de huidige versie op 10 oktober 2026.) ↩
-
MITRE. (2026, april). ATT&CK v19 (updates april 2026). MITRE ATT&CK. https://attack.mitre.org/resources/updates/updates-april-2026/ (Beschrijft de splitsing van Defense Evasion in Stealth (TA0005) en Defense Impairment (TA0112). T1562 "Impair Defenses" staat daar niet met ID, maar "Impair Defenses" is volgens de pagina ingetrokken ten gunste van T1685 "Disable or Modify Tools".) ↩
-
MITRE. (2026). Automated Collection (T1119). MITRE ATT&CK. https://attack.mitre.org/techniques/T1119/ ↩↩↩
-
MITRE. (2025). Gather Victim Identity Information: Credentials (T1589.001). MITRE ATT&CK. https://attack.mitre.org/techniques/T1589/001/ ↩
-
MITRE. (2026). Valid Accounts (T1078). MITRE ATT&CK. https://attack.mitre.org/techniques/T1078/ ↩↩↩
-
Toulas, B. (2026, 5 oktober). Denmark population registry data breach affects 8.8 million people. BleepingComputer. https://www.bleepingcomputer.com/news/security/denmark-population-registry-data-breach-affects-88-million-people/ ↩
-
MITRE. (2026). Automated Exfiltration (T1020). MITRE ATT&CK. https://attack.mitre.org/techniques/T1020/ ↩
-
MITRE. (2026). Brute Force (T1110). MITRE ATT&CK. https://attack.mitre.org/techniques/T1110/ (De pagina noemt de sub-technieken T1110.001 Password Guessing en T1110.004 Credential Stuffing.) ↩
-
Eigen berekening, afgeleid uit de cijfers van het ministerie (zie noot 2 en 5). Meer dan 14.000.000 opvragingen gedeeld door ongeveer 10 dagen van 86.400 seconden (864.000 seconden) is ruim 16 per seconde. Dat is een gemiddelde; de werkelijke snelheid kan wisselen. Het aandeel met een resultaat is 8,8 gedeeld door 14, ongeveer 63%. Omdat het ministerie "meer dan 14 miljoen" zegt, is dit een bovengrens. ↩↩
-
Ritzau. (2026, 5 oktober). CPR data breach exposes personal details of 8.8 million people in Denmark. The Copenhagen Post. https://cphpost.dk/2026-10-05/life-in-denmark/cpr-data-breach-exposes-personal-details-of-8-8-million-people-in-denmark/ ↩