 HackAtlas
In het kort. In oktober 2023 drongen criminelen van de groep Rhysida het netwerk van de British Library binnen, de nationale bibliotheek van het Verenigd Koninkrijk.12 De eerste inbraak die onderzoekers zagen, was op een server waarmee externe partners en IT-beheerders van buiten werkten, en die vroeg niet om een tweede inlogstap (MFA).3 De aanvallers stalen ongeveer 600 GB aan bestanden, versleutelden systemen en vernietigden servers, waardoor veel diensten maandenlang uitvielen en het herstel na bijna drie jaar nog niet klaar is.45
Aanvalspad grotendeels bekend: ✅ 11 bevestigd · 🔎 1 gemeld · 🧠 2 afgeleid · ❓ 1 onbekend
1. In één oogopslag
| Organisatie | De British Library, de nationale bibliotheek van het Verenigd Koninkrijk. Cultuur (bibliotheek), publieke instelling, Verenigd Koninkrijk.6 |
| Wanneer | Begin: uiterlijk 25 oktober 2023 om 23.29 uur, het eerste spoor van een aanvaller.7 Grote aanval en ontdekking: zaterdag 28 oktober 2023, gemerkt om 07.35 uur.1 Bekendgemaakt: de bibliotheek meldde in het weekend technische problemen en sprak op 31 oktober van een cyberincident.8 Medio november bevestigde ze dat het ransomware was.9 Rhysida eiste de aanval op 20 november op.10 |
| Dader | Rhysida, een criminele ransomwaregroep die met aangesloten partners (affiliates) werkt.2 De groep eiste de aanval zelf op en de bibliotheek schrijft de aanval aan haar toe.101 Aanhoudingen of vervolging zijn in de gelezen bronnen niet gemeld (zie hoofdstuk 8). |
| Soort aanval | Ransomware met datadiefstal en vernietiging van servers, en een poging tot afpersing met een veiling van de gestolen gegevens.4 |
| Eerste toegang | Waarschijnlijk een account met veel rechten, gebruikt op een terminalserver voor externe partners en IT-beheerders. Op die server zat geen MFA. Hoe de aanvallers aan het account kwamen, is niet vast te stellen.311 |
| Gevolgen | De meeste online diensten vielen uit, zoals de website, de catalogus en de digitale collectie.912 De gebouwen en leeszalen bleven open.4 Ongeveer 600 GB aan bestanden is gestolen, waaronder contactgegevens van ongeveer 456.000 gebruikers en persoonsgegevens van ongeveer 4.300 huidige en oud-medewerkers.1314 De bibliotheek betaalde geen losgeld.2 De directe extra kosten waren 0,6 miljoen pond tot 31 maart 2024. De totale kosten zijn niet openbaar vastgesteld.1516 De ICO, de Britse toezichthouder op privacy, besloot niet verder te onderzoeken en legde dus geen boete op.11 Na bijna drie jaar is het herstel nog niet klaar.5 |
2. Wat er gebeurde
De bibliotheek en haar netwerk. De British Library beheert de nationale collectie van het Verenigd Koninkrijk. Ze is gevormd uit veel verschillende collecties en organisaties. Haar computersystemen zijn daardoor ook gevarieerd en ingewikkeld, met veel oude systemen.6
Een server voor werken op afstand. In februari 2020 nam de bibliotheek een terminalserver in gebruik. Dat is een computer waarop je van buiten inlogt om in het interne netwerk te werken. Externe partners en eigen IT-beheerders gebruikten hem. Hij verving een ouder systeem dat niet veilig genoeg was.3 Tijdens de coronatijd werd er steeds meer op afstand gewerkt, ook door externe bedrijven.3
In 2020 voerde de bibliotheek ook MFA in. MFA betekent dat je naast je wachtwoord nog een tweede bewijs nodig hebt, bijvoorbeeld een code op je telefoon. Dat gold voor mail, Teams en andere clouddiensten. Voor het eigen netwerk en de servers in huis liet de bibliotheek MFA toen buiten beschouwing, om redenen van praktische uitvoerbaarheid, kosten en de gevolgen voor lopende projecten. Het risico was vastgelegd. De gevolgen zijn volgens de bibliotheek mogelijk te laag ingeschat.3 Op de terminalserver stonden wel firewalls, virusbescherming en extra instellingen volgens een erkende beveiligingsstandaard.3
Eind 2022 zag een interne werkgroep dat het steeds lastiger werd om de toegang van externe partijen te beheren. Een onderzoek daarnaar stond gepland voor 2024. De aanval kwam eerder.3
25 en 26 oktober 2023: een eerste alarm. Op woensdag 25 oktober om 23.29 uur ziet het onderzoek achteraf een externe aanwezigheid op het netwerk. Om 23.32 uur beweegt die door het netwerk.7 Om 00.21 uur blokkeert het bewakingssysteem automatisch verdachte activiteit. Om 01.15 uur krijgt de IT-beveiligingsmanager een melding. Die verlengt de blokkade, laat een scan op kwetsbaarheden draaien (zonder resultaat) en let op de logs. Er komt geen herhaling. Om 07.00 uur gaat de melding naar het IT-infrastructuurteam. Dat vindt in de logs niets dat duidelijk kwaadaardig is, zet het wachtwoord van het account opnieuw en maakt het account later die dag weer vrij.7 Achteraf denken de bibliotheek en haar adviseurs dat dit een verkenning door de aanvallers was.7
28 oktober: de grote aanval. Om 01.30 uur 's nachts verlaat een ongewoon grote hoeveelheid gegevens het netwerk: 440 GB. Jisc, de organisatie die de internettoegang van de bibliotheek verzorgt en het dataverkeer bekijkt, zag dit pas nadat de bibliotheek haar na de ontdekking had gewaarschuwd. De hoeveelheid past bij de gegevens die de aanvallers meenamen.7 Om 07.35 uur kan een medewerker van het technologieteam niet meer op het netwerk. De aanvallers hadden alle gebruikers buitengesloten.1 Het team vermoedt een cyberaanval. Om 09.15 uur activeert de bibliotheek haar crisisplan. Om 10.00 uur komt het crisisteam bijeen via een WhatsApp-videogesprek, omdat mail niet werkt.1 Het Britse NCSC, het nationale centrum voor cyberveiligheid, geeft die dag advies. De bibliotheek huurt het bedrijf NCC Group in om haar te helpen.1
Wat de aanvallers deden. De aanvallers kopieerden gegevens op drie manieren.13 Ten eerste namen ze hele mappen mee van de teams Finance, Technology en People. Dat was ongeveer 60% van alles wat ze kopieerden. Ten tweede zochten ze naar bestanden en mappen met gevoelige woorden in de naam, zoals "passport" en "confidential". Dat was ongeveer 40%. Zo kwamen ook privébestanden van medewerkers in handen van de aanvallers, want de bibliotheek stond persoonlijk gebruik van netwerkschijven toe. Ten derde gebruikten ze beheerprogramma's van de bibliotheek zelf om reservekopieën van 22 databases te maken, en haalden die weg.13 Daarna versleutelden ze systemen en vernietigden ze servers. Dat deden ze om het herstel te vertragen en om sporen te wissen.4 De bibliotheek beschrijft de werkwijze van Rhysida en haar partners als: sporen opruimen, gegevens stelen voor losgeld, versleutelen en servers vernietigen.2
De bewaking stopte een deel van de aanval. Op laptops en pc's hield een ander beveiligingsprogramma de versleuteling tegen. Op de servers lukte dat niet: de oudere beveiligingssoftware daar kon de aanval niet weerstaan.3
28 oktober tot eind november: openbaar worden. In het weekend meldde de bibliotheek technische problemen.8 Op dinsdag 31 oktober zei ze dat er een grote storing was door een cyberincident, en dat ze met het NCSC en andere specialisten onderzoek deed.8 Medio november bevestigde ze dat het ransomware was.9 Op 20 november eiste Rhysida de aanval op en zette de gegevens in een veiling van zeven dagen. Het startbod was 20 bitcoin, toen ongeveer 745.000 dollar.10 Ook op 20 november zei de bibliotheek dat de gelekte gegevens leken te komen uit interne HR-bestanden en dat ze geen bewijs had dat gegevens van gebruikers waren buitgemaakt.1718 Op 29 november meldde The Register dat Rhysida volgens haar eigen website 490.191 bestanden (573 GB) had, en dat ongeveer 90% daarvan was gepubliceerd. De bibliotheek bevestigde nu dat de aanvallers mogelijk ook gebruikersgegevens hadden gekopieerd en schreef gebruikers aan.19 Het jaarverslag over 2023/24 noemt later contactgegevens van ongeveer 456.000 gebruikers en persoonsgegevens van ongeveer 4.300 huidige en oud-medewerkers.14
De bibliotheek betaalde niet en nam geen contact op met de aanvallers.2 Op 21 november 2023 besprak het bestuur het rapport van de gespecialiseerde beveiligingsadviseurs van de bibliotheek.1
Herstel. In december 2023 bleek dat er reservekopieën waren die de aanval hadden overleefd.12 Veilige kopieën van alle digitale collecties bestonden dus nog.4 Elke dataset moest wel eerst worden gecontroleerd voordat hij terug kon.13 Er was alleen geen werkende infrastructuur om ze op terug te zetten. De opbouw van nieuwe infrastructuur begon in december 2023, op apparatuur die de bibliotheek al vóór de aanval had gekocht.4 Op 20 december 2023 keurde het bestuur het programma Rebuild & Renew goed, voor 18 maanden.20 Op 15 januari 2024 kwam een doorzoekbare versie van de online catalogus terug.4 Veel grote systemen konden niet in hun oude vorm terugkomen, omdat de leverancier ze niet meer ondersteunde of omdat ze niet draaien op de nieuwe, veilige infrastructuur. Dat geldt ook voor het hoofdsysteem voor de bibliotheekdiensten.4 Systemen in de cloud, zoals financiën en salarisadministratie, werkten gewoon door.4
Na afloop. Op 8 maart 2024 publiceerde de bibliotheek een rapport van 18 pagina's over de aanval en de lessen.21 Het Britse NCSC prees de bibliotheek voor het niet betalen en voor de open aanpak.22 In het jaarverslag van juli 2024 stond dat de ICO nog niet had besloten over een mogelijke boete.23 Op 30 april 2025 besloot de ICO niet verder te onderzoeken. Ze prees de openheid van de bibliotheek en gaf haar advies.11 In november 2025 meldde de bibliotheek dat ze steeds meer diensten in een noodversie terugbracht, terwijl ze de beveiligde infrastructuur van de grond af opnieuw opbouwde.24 In september 2026 draaien de meeste grote diensten weer, maar een aantal catalogi is voor het publiek nog niet beschikbaar.5
De kosten. Het jaarverslag over 2023/24 noemt 0,6 miljoen pond aan directe extra kosten tot 31 maart 2024.15 Een antwoord van de bibliotheek op een openbaarheidsverzoek, genoemd door Civil Society, gaf een totaalverlies van ongeveer 1,6 miljoen pond, waarvan ongeveer 1 miljoen aan gemiste inkomsten.25 De Financial Times schreef in januari 2024 dat het herstel tot ongeveer 7 miljoen pond kon kosten. De bibliotheek zei dat de eindkosten nog niet vaststonden.26 In het jaarverslag over 2024/25 staat dat de volledige gevolgen voor de financiën nog niet zijn vastgesteld.16 Het jaarverslag over 2025/26 noemt geen totaalbedrag. Wel stegen de investeringen in technologie van 0,7 naar 4,2 miljoen pond, door de nieuwe infrastructuur voor het herstel.27
3. Het aanvalspad
De volgorde is logisch, maar niet voor elke stap bewezen in de tijd. De bibliotheek noemt geen ATT&CK-technieken. De technieken in de tabel zijn gekozen voor dit rapport, op basis van wat de bibliotheek beschrijft. Waar de bronnen geen techniek noemen, staat "Techniek niet gemeld" of "Techniek onbekend".28
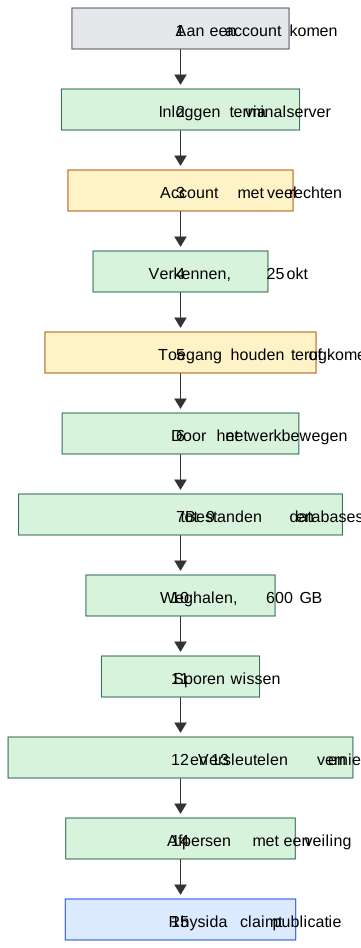
| # | Fase (ATT&CK-tactiek) | Wat de aanvallers deden | Techniek | Zekerheid |
|---|---|---|---|---|
| 1 | Credential Access (bij phishing: Initial Access) | Aan een account met veel rechten komen. De bibliotheek noemt phishing, spear-phishing (gerichte phishing) en brute force (wachtwoorden blijven proberen) als mogelijkheden. Welke het was, is niet vast te stellen.3 | Techniek onbekend. Genoemde mogelijkheden: T1566 Phishing en T1110 Brute Force2930 | ❓ |
| 2 | Initial Access | De eerste ongeautoriseerde toegang die de onderzoekers zagen, was op de terminalserver voor externe partners en IT-beheerders. De bibliotheek ziet die server als de waarschijnlijke ingang.4331 | T1133 External Remote Services32 | ✅ |
| 3 | Initial Access | De aanvallers gebruikten waarschijnlijk een geldig account met veel rechten. De ICO noemt het ontbreken van MFA op een beheerdersaccount als reden dat het incident escaleerde.31133 | T1078 Valid Accounts34 | 🧠 |
| 4 | Discovery | Op 25 oktober om 23.29 uur is er een externe aanwezigheid en om 23.32 uur beweging door het netwerk. Achteraf ziet de bibliotheek dit als verkenning.7 | Techniek niet gemeld | ✅ |
| 5 | Persistence (of opnieuw Initial Access) | Na de blokkade en de wachtwoordreset van 26 oktober hadden de aanvallers op 28 oktober toch weer toegang. Hoe, is niet gemeld.735 | Techniek onbekend | 🧠 |
| 6 | Lateral Movement | De aanvallers kwamen bij veel systemen. De ingewikkelde opbouw van het netwerk gaf hun meer toegang dan in een modern ontwerp.6 | Techniek niet gemeld | ✅ |
| 7 | Collection | Ze kopieerden hele netwerkmappen van Finance, Technology en People (ongeveer 60% van de buit).1336 | T1039 Data from Network Shared Drive37 | ✅ |
| 8 | Discovery | Ze zochten op woorden als "passport" en "confidential" in namen van bestanden en mappen, ook op schijven voor persoonlijk gebruik (ongeveer 40% van de buit).1336 | T1083 File and Directory Discovery38 | ✅ |
| 9 | Collection | Met beheerprogramma's van de bibliotheek zelf maakten ze reservekopieën van 22 databases en haalden die weg.13 | Techniek niet gemeld | ✅ |
| 10 | Exfiltration | Ongeveer 600 GB aan bestanden is weggehaald. Op 28 oktober om 01.30 uur verliet 440 GB het netwerk.47 | Techniek niet gemeld | ✅ |
| 11 | Stealth | Ze namen anti-forensische maatregelen, zoals het verwijderen van logbestanden, zodat sporen verdwenen.3239 | T1070 Indicator Removal40 | ✅ |
| 12 | Impact | Ze versleutelden systemen en sloten alle gebruikers buiten het netwerk.12 | T1486 Data Encrypted for Impact41 | ✅ |
| 13 | Impact | Ze vernietigden servers om het herstel te vertragen en sporen te wissen.42 | T1485 Data Destruction42 | ✅ |
| 14 | Impact | De groep wilde geld voor de gegevens. Toen duidelijk was dat de bibliotheek niet zou betalen, gingen de gegevens in een veiling en daarna het dark web op.4243 | T1657 Financial Theft44 | ✅ |
| 15 | Impact | Volgens Rhysida zelf: een veiling vanaf 20 november met een startbod van 20 bitcoin, 490.191 bestanden (573 GB) en ongeveer 90% gepubliceerd. Dit zijn beweringen van de dader.1019 | T1657 Financial Theft | 🔎 |
Zekerheid: ✅ bevestigd door de organisatie, een overheid, de rechter of een onafhankelijk onderzoek · 🔎 gemeld door betrouwbare media of onderzoekers · 🧠 afgeleid, met de redenering in de noot · ❓ onbekend
4. Waarom het lukte
- Geen tweede inlogstap op de ingang. De terminalserver vroeg niet om MFA. De bibliotheek koos daar in 2020 bewust voor, om redenen van praktische uitvoerbaarheid, kosten en gevolgen voor lopende projecten. Ze vindt het waarschijnlijk dat dit de aanvallers hielp.3 De ICO schrijft dat het incident escaleerde door het ontbreken van MFA op een beheerdersaccount.11 Zonder tweede stap is een gestolen wachtwoord genoeg.
- Veel externe toegang, met veel rechten, die lastig te beheren was. Externe bedrijven hadden verschillende niveaus van toegang, soms met beheerrechten op servers of software. Het risico van die groeiende toegang was eind 2022 gesignaleerd. Het onderzoek daarnaar stond voor 2024 gepland en de voorwaarden daarvoor waren nog niet klaar toen de aanval kwam.3
- Het eerste alarm bleek achteraf een voorbode. Op 26 oktober blokkeerde de bewaking de verdachte activiteit en onderzocht de IT-afdeling het, met een scan en een controle van de logs. Er werd niets duidelijk kwaadaardigs gevonden, het account kreeg een nieuw wachtwoord en werd weer vrijgegeven.7 Pas achteraf zag de bibliotheek hierin het begin van de aanval. Ze trekt zelf de les dat na zelfs het kleinste teken van een inbraak een diepgaand onderzoek nodig is, omdat een aanvaller zich makkelijk een vaste plek kan verschaffen.45
- Een oud, ingewikkeld netwerk. De vorm van het netwerk gaf de aanvallers meer toegang dan in een modern ontwerp. Moderne beveiligingstools konden niet het hele netwerk bewaken.645 Oudere beveiligingssoftware op de servers kon de versleuteling niet stoppen, terwijl de software op laptops en pc's dat wel deed.3 In 2022 voldeed de bibliotheek niet meer aan de norm Cyber Essentials Plus, een Brits keurmerk voor basisbeveiliging, omdat een aantal oude kernsystemen nog moest worden vervangen.6 Aan het netwerk hingen ook veel kopieën van persoonsgegevens, doordat oude systemen gegevens met de hand van het ene naar het andere systeem brachten.6
- Weinig om op terug te vallen. De bibliotheek had veilige kopieën van haar digitale collecties, maar geen werkende servers om ze op terug te zetten. Veel oude systemen kunnen niet worden hersteld, omdat de leverancier ze niet meer ondersteunt of omdat ze niet draaien op moderne, veilige servers.46 De IT-afdeling had al vóór de aanval te weinig mensen.46 Daardoor werd een aanval van een paar dagen een herstel van jaren.
5. Wat het had kunnen stoppen
Dit zijn voorstellen op basis van de bronnen, vooral op basis van de lessen die de bibliotheek zelf trekt.47 Ze zijn niet getest op de British Library.
| Stap | Maatregel | Moeite | Effect |
|---|---|---|---|
| 1 | Training tegen phishing, en blokkeren van een account na meerdere foute wachtwoorden. De bibliotheek noemt phishing en brute force als mogelijkheden.348 | laag | Een deel van de manieren om aan een account te komen valt weg. Wat het was, is niet bekend. |
| 2 en 3 | MFA op alle toegang van buiten, ook voor leveranciers en beheerders, en ook voor servers in eigen beheer.45 | middel | Een gestolen wachtwoord was niet genoeg geweest om in te loggen. |
| 2 en 3 | Beheerrechten en leverancierstoegang beperken en beheren met Privileged Access Management (PAM). De bibliotheek bouwt dit in haar nieuwe infrastructuur.49 | middel | Een gestolen account was minder waard geweest. |
| 4 en 5 | Na het alarm van 26 oktober een diepgaand onderzoek starten en alle wachtwoorden en sessies van betrokken accounts vernieuwen.45 | laag | De aanvallers waren mogelijk eerder gevonden of buitengesloten. |
| 6 | Het netwerk opdelen in aparte stukken (segmentatie).45 | hoog | De aanvallers hadden minder systemen bereikt. |
| 7 tot 10 | Alarm bij ongewoon grote uitgaande gegevensstromen en bij het gebruik van back-upprogramma's op databases. Dit is een voorstel van dit rapport, niet van de bibliotheek. | middel | De uitstroom van 440 GB had mogelijk vóór de versleuteling een alarm gegeven.7 |
| 7 en 8 | Minder kopieën van persoonsgegevens op het netwerk, en geen persoonlijke bestanden van medewerkers op netwerkschijven. De bibliotheek gaat haar beleid hierover herzien.1348 | middel | Er was minder te stelen. |
| 12 en 13 | Back-ups die niet te wijzigen zijn en op een aparte plek staan, en een omgeving om op terug te zetten. De bibliotheek bouwt dit nu, met een 4/3/2/1-model.49 | hoog | De uitval had maanden korter kunnen zijn. |
| 12 | Dezelfde beveiliging op servers als op laptops en pc's.3 | middel | De versleuteling had mogelijk ook op de servers worden gestopt. |
| Na de ontdekking | Een geoefend plan voor het volledig uitvallen van alle systemen.45 | middel | Medewerkers hadden eerder geweten wat te doen. |
6. Lessen
Voor bestuur en management - ☐ Weet u welke toegangen van buiten bestaan, ook voor leveranciers en beheerders, en zitten ze allemaal achter MFA? Zo niet: wie heeft dat besloten, en wanneer kijkt u er opnieuw naar?345 - ☐ Krijgt u een totaalbeeld van alle kleine beveiligingsrisico's die de IT-afdeling heeft geaccepteerd, en niet alleen van de grote?47 - ☐ Kunt u herstellen als alle servers weg zijn, en is dat geoefend? Investeert u in herstel, niet alleen in beveiliging?4548 - ☐ Is er een extern beveiligingsbedrijf dat direct kan helpen? En zit er iemand in het bestuur met kennis van cyberrisico's?4548 - ☐ Staat er geld klaar om oude systemen op tijd te vervangen, voordat ze een risico worden?48 - ☐ Is er een plan voor het welzijn van medewerkers en gebruikers als hun gegevens zijn gelekt?48
Voor IT en security - ☐ Zet MFA op alle toegang van buiten en op alle beheeraccounts, ook voor servers in eigen beheer. Zet uitzonderingen op een lijst met een einddatum.4511 - ☐ Geef leveranciers de minste rechten die nodig zijn, met toegang alleen voor de duur van het werk (PAM). Houd een lijst bij van alle externe accounts.349 - ☐ Start bij het kleinste teken van een inbraak een diepgaand onderzoek: vernieuw wachtwoorden en sessies, controleer op een tweede toegang en kijk wat er in de dagen erna gebeurt.45 - ☐ Controleer of de bewaking het hele netwerk ziet, ook de oude delen. Deel het netwerk op in segmenten.45 - ☐ Zorg dat back-ups niet te wijzigen zijn en op een aparte plek staan. Test of u een lege omgeving kunt herstellen.4948 - ☐ Geef servers dezelfde beveiliging als laptops en pc's.3 - ☐ Zet een alarm op ongewoon grote uitgaande gegevensstromen (voorstel van dit rapport).7 - ☐ Laat geen persoonlijke bestanden van medewerkers op netwerkschijven staan en beperk het aantal kopieën van persoonsgegevens.1348
Voor iedere medewerker - ☐ Meld alles wat vreemd lijkt, ook als het alarm vanzelf lijkt te stoppen, bij de servicedesk.7 - ☐ Gebruik uw werkwachtwoord nergens anders. De bibliotheek adviseerde gebruikers om een wachtwoord dat ze ook elders gebruikten te wijzigen.17 - ☐ Zet geen paspoort, belastingpapieren of andere privédocumenten op het netwerk van uw werk. De aanvallers zochten gericht op zulke woorden.13 - ☐ Weet hoe u uw werk doet als de systemen dagen of maanden uitvallen.1245 - ☐ Gebruik de hulp die uw werkgever aanbiedt als uw gegevens zijn gelekt. De bibliotheek kocht voor medewerkers bescherming tegen misbruik van hun identiteit.1
7. Voor securityprofessionals
Technieken (MITRE ATT&CK)
Gebruikte versie: ATT&CK Enterprise v19, volgens het overzicht van updates v19.2.50 In v19 is Defense Evasion opgesplitst in Stealth (TA0005) en Defense Impairment (TA0112). In de gelezen bronnen staat geen aanwijzing voor Defense Impairment bij dit incident. Het wissen van logs valt onder Stealth (T1070).51
De bibliotheek noemt zelf geen ATT&CK-ID's. De technieken zijn gekozen voor dit rapport, op basis van de beschrijving in het rapport van de bibliotheek. Het rapport van de gespecialiseerde adviseurs aan het bestuur van 21 november 2023, dat de details zou kunnen bevatten, is niet openbaar.1
| Tactiek | Techniek | Zekerheid | Toelichting |
|---|---|---|---|
| Credential Access (TA0006) | Techniek onbekend | ❓ | De bibliotheek noemt phishing, spear-phishing of brute force als mogelijkheden (T1566, T1110) maar kan de methode niet vaststellen.3 |
| Initial Access (TA0001) | T1133 External Remote Services | ✅ | Eerste ontdekte ongeautoriseerde toegang op de Terminal Services-server, in februari 2020 geïnstalleerd voor externe partners en IT-beheerders. De exacte ingang staat niet vast.331 |
| Initial Access (TA0001) | T1078 Valid Accounts | 🧠 | Zie noot bij stap 3. Het soort account (domein, lokaal) en de eigenaar (externe partij of eigen beheerder) zijn niet gemeld, dus alleen de hoofdtechniek.3352 |
| Discovery (TA0007) | Techniek niet gemeld | ✅ (tactiek) | Externe aanwezigheid op 25 oktober 23.29 uur, beweging om 23.32 uur.7 |
| Persistence (TA0003) | Techniek onbekend | 🧠 | Zie noot bij stap 5. Het kan ook een ander gestolen account of een andere route zijn.35 |
| Lateral Movement (TA0008) | Techniek niet gemeld | ✅ (tactiek) | De netwerkvorm gaf toegang tot meer systemen dan in een modern ontwerp.6 |
| Collection (TA0009) | T1039 Data from Network Shared Drive | ✅ | Hele netwerkmappen van Finance, Technology en People, ongeveer 60%.1336 |
| Discovery (TA0007) | T1083 File and Directory Discovery | ✅ | Zoeken op trefwoorden in namen van bestanden en mappen, ongeveer 40%, ook op schijven voor persoonlijk gebruik.1336 |
| Collection (TA0009) | Techniek niet gemeld | ✅ (tactiek) | Eigen beheerprogramma's ("native utilities") gebruikt om back-ups van 22 databases te maken. De bibliotheek noemt de programma's niet.13 |
| Exfiltration (TA0010) | Techniek niet gemeld | ✅ (tactiek) | Ongeveer 600 GB, bijna een half miljoen documenten. 440 GB verliet het netwerk op 28 oktober om 01.30 uur.713 |
| Stealth (TA0005) | T1070 Indicator Removal | ✅ | Anti-forensische maatregelen en het verwijderen van logbestanden. Welke logs, is niet gemeld.3239 |
| Impact (TA0040) | T1486 Data Encrypted for Impact | ✅ | Versleuteling van een groot deel van de servers.4 |
| Impact (TA0040) | T1485 Data Destruction | ✅ | Servers vernietigd, vooral om herstel te remmen. Hoe de vernietiging werkte, is niet gemeld.42 |
| Impact (TA0040) | T1657 Financial Theft | ✅ (feit) en 🔎 (bedragen) | Veiling en publicatie bevestigd door de bibliotheek. Startbod, aantallen en percentages komen van de dader.41019 |
Software en malware. De bibliotheek noemt geen malware of hulpprogramma's van de aanvallers, alleen "native utilities".13 ATT&CK heeft geen aparte pagina voor Rhysida of voor Vice Society. Dat is gecontroleerd in de softwarelijst en de groepenlijst op 10 oktober 2026.53
Wat in het algemeen bekend is over Rhysida (niet vastgesteld bij de British Library). Dit is context voor verdedigers. Er is niet gemeld dat de aanvallers bij de British Library deze hulpmiddelen gebruikten. - Eerste toegang met geldige accounts, vooral VPN-accounts zonder MFA (CISA; bij alle zes zaken die Sophos onderzocht).5455 - Zijwaartse beweging met RDP (T1021.001) en PsExec (S0029).565755 - Besturing van besmette computers op afstand (command and control) met SystemBC (S9001) en soms Cobalt Strike (S0154). Verder AnyDesk voor toegang op afstand.585955 - Gegevens weghalen vóór de versleuteling, met onder meer MegaSync, WinSCP en 7-Zip, vaak enkele honderden gigabytes.55 - Overlap met Vice Society: Sophos heeft veel vertrouwen dat de partners van die groep zijn overgestapt op Rhysida.55
Kwetsbaarheden
Er is geen CVE bekend. De bibliotheek noemt geen softwarefout als oorzaak. Een scan op kwetsbaarheden op 26 oktober vond niets.7 De zwakke plek was een instelling, namelijk toegang zonder MFA, en geen softwarefout.3
Sporen van de aanvallers
De bibliotheek heeft geen IP-adressen, bestandsnamen of hashes openbaar gemaakt, en de gelezen bronnen noemen er geen. Er is dus niets bevestigd voor dit incident. Het algemene advies van CISA over Rhysida bevat sporen voor de groep in het algemeen, zoals de bestandsextensie ".rhysida" en een losgeldbrief met de naam "CriticalBreachDetected.pdf". Of die bij de British Library zijn gezien, is niet gemeld.54 De dark web-pagina van Rhysida is bewust niet gelinkt.
Detectie en respons
Detectie. - De bewaking blokkeerde op 26 oktober om 00.21 uur automatisch verdachte activiteit. Een melding om 01.15 uur leidde tot een scan en een onderzoek van de logs, en uiteindelijk tot een wachtwoordreset. Een volledige jacht op sporen (threat hunt) en het controleren van alle sessies is niet gemeld.7 - De bibliotheek leert zelf: een diepgaand beveiligingsonderzoek na zelfs het kleinste teken van een inbraak, bewaking die het hele netwerk dekt en MFA op alle internetgerichte eindpunten.45 - Voorstellen voor detectieregels (van dit rapport, niet van de bibliotheek): grote uitgaande gegevensstromen buiten kantooruren, aanmeldingen op de terminalserver van onverwachte plekken of tijden, beheeraccounts die buiten hun gewone patroon werken, gebruik van back-upprogramma's op databases buiten het back-upschema, en het wissen van logs. - De organisatie die het internet levert (Jisc) zag het uitgaande verkeer van 440 GB pas achteraf. Afspraken met de internetprovider over een alarm bij zo'n piek zijn een mogelijkheid.7
Respons. - De bibliotheek activeerde binnen twee uur het crisisplan en hield een crisisteam (Gold) in stand tot half januari 2024.120 - Ze overlegde met het NCSC, huurde NCC Group in en lichtte de ICO en andere toezichthouders en opsporingsdiensten in.1 - Ze hield communicatie bewust beperkt, op advies van het NCSC, om de aanvallers niet te helpen. Dat leidde tot frustratie bij onderzoekers en tot druk op het moreel van medewerkers.6020 - Ze betaalde niet en nam geen contact op met de aanvallers.2 - Herstel: bouw van nieuwe infrastructuur met segmentatie, toegangsbeheer op basis van rollen, onveranderlijke en offline back-ups (4/3/2/1), een geïntegreerde beveiligingssuite met beheerde partners, MFA op eigen servers en PAM voor toegang van derden.49
8. Wat we niet weten
- Hoe kwamen de aanvallers aan de inloggegevens? De bibliotheek noemt phishing, spear-phishing en brute force, maar kan het niet vaststellen. Het rapport van de gespecialiseerde adviseurs aan het bestuur van 21 november 2023 zou dat kunnen verduidelijken. Dat rapport is niet openbaar.13
- Van wie was het account? Het rapport zegt dat de terminalserver werd gebruikt door externe partners én door interne IT-beheerders en spreekt van "privileged account credentials". Het schrijft niet dat de inloggegevens van een externe partij waren. Het nieuwsbericht van Infosecurity Magazine spreekt wel van "third-party" gegevens, maar dat woord staat niet in de bewuste zin van het rapport. De ICO spreekt van "een beheerdersaccount".36111
- Was de terminalserver echt de ingang? De bibliotheek noemt hem "waarschijnlijk" de ingang. De schade en de anti-forensische maatregelen hebben bewijs weggenomen.43
- Hoe kwamen de aanvallers op 28 oktober weer binnen, na de blokkade en wachtwoordreset van 26 oktober? Het rapport zegt het niet. Een tweede toegang, een ander account of een gat in de reset zijn alle drie mogelijk.7
- Welke hulpmiddelen en malware gebruikten de aanvallers? Alleen "native utilities" worden genoemd. Welke precies, is niet gemeld.13
- Hoe zijn de servers vernietigd? Dat staat niet in het rapport.4
- Wie zat er achter de aanval? De bibliotheek noemt Rhysida en haar partners.2 Welke partner of welke personen het waren, is niet gemeld. In de gelezen bronnen staat niets over aanhoudingen of vervolging.
- Is een deel van de gegevens verkocht? Rhysida schreef volgens The Register dat "niet-verkochte" gegevens zijn geüpload. Dat suggereert dat een deel is verkocht, maar dit is een bewering van de dader zonder bevestiging.19
- Hoeveel mensen zijn precies geraakt, en wat is er gebeurd met hun gegevens? Het jaarverslag noemt ongeveer 456.000 gebruikers en ongeveer 4.300 huidige en oud-medewerkers. De bibliotheek zegt dat ze niet precies kan nagaan welke gegevens uit de databases zijn gekopieerd, zolang haar databasesystemen niet zijn hersteld.141362
- Wat kostte het in totaal? Officieel zijn alleen 0,6 miljoen pond aan directe extra kosten tot 31 maart 2024 genoemd. De Financial Times schreef over ongeveer 7 miljoen pond, wat de bibliotheek niet bevestigde. Het jaarverslag over 2024/25 zegt dat de gevolgen nog niet volledig zijn vastgesteld. Het jaarverslag over 2025/26 noemt geen totaalbedrag, alleen hogere uitgaven aan technologie voor het herstel. Een eindafrekening zou in een later jaarverslag kunnen staan.15261627
- Wanneer is het herstel klaar? In september 2026 is een aantal catalogi nog niet beschikbaar voor het publiek. De bibliotheek noemt geen einddatum.562
9. Begrippen
Affiliate: een partner die voor een criminele groep werkt. Bij ransomware-as-a-service huurt een partner de software van de groep en de groep krijgt een deel van het losgeld.
Anti-forensisch: handelingen om sporen uit te wissen, zodat onderzoekers moeilijker kunnen zien wat er is gebeurd.
Back-up: een reservekopie van gegevens. Een back-up is veilig als de aanvaller hem niet kan wijzigen of wissen. De bibliotheek bouwt back-ups "onveranderlijk" en "air-gapped", dat betekent: los van het netwerk.
Beheerdersaccount: een account met veel rechten, bijvoorbeeld om servers te beheren. Een aanvaller die zo'n account in handen krijgt, kan veel doen.
Brute force: heel veel wachtwoorden achter elkaar proberen tot er een werkt.
Dark web: een deel van het internet dat je alleen met speciale software kunt bezoeken. Criminelen zetten daar vaak gestolen gegevens neer.
Dubbele afpersing: de aanvallers versleutelen systemen én stelen gegevens. Ze dreigen die gegevens te publiceren als er niet wordt betaald.
Exfiltratie: gegevens ongemerkt uit een netwerk weghalen.
ICO: de Information Commissioner's Office, de Britse toezichthouder op privacy en gegevensbescherming.
Jisc: een organisatie die internet levert aan onderwijs- en onderzoeksinstellingen in het Verenigd Koninkrijk, onder andere aan de bibliotheek.7
Legacy-systeem: een oud systeem dat vaak niet meer wordt ondersteund door de maker. Zo'n systeem is moeilijk te beveiligen en moeilijk te herstellen.
MFA: multi-factor authentication, een tweede inlogstap bovenop het wachtwoord, zoals een code op je telefoon.
NCSC (Verenigd Koninkrijk): het National Cyber Security Centre. Het adviseert en helpt organisaties in het Verenigd Koninkrijk bij digitale dreigingen.
NCC Group: een beveiligingsbedrijf dat de bibliotheek inhuurde voor het onderzoek en de aanpak.1
Netwerksegmentatie: een netwerk opdelen in aparte stukken, zodat een aanvaller niet vanzelf overal bij kan.
PAM: Privileged Access Management. Een manier om accounts met veel rechten streng te beheren, bijvoorbeeld door toegang maar tijdelijk te geven.
Phishing: een nepbericht dat je verleidt om een wachtwoord of andere gegevens af te geven. Spear-phishing is phishing die op één persoon of groep is gericht.
Ransomware: software die gegevens versleutelt en losgeld eist om ze weer toegankelijk te maken.
Terminalserver: een computer waarop je van buiten kunt inloggen om in een intern netwerk te werken, bijvoorbeeld als thuiswerker of leverancier.
Versies
- v1 (2026-10-10): eerste versie.
Bijlage: bronnen en noten
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 4). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 8). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (pp. 6 tot en met 7). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 2). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Kendall Adams, G. (2026, 22 september). New leadership for British Library as cyber attack recovery continues. Museums Journal. Museums Association. https://www.museumsassociation.org/museums-journal/news/2026/09/new-leadership-for-british-library-as-cyber-attack-recovery-continues/ ↩↩↩↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 14). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩↩↩↩↩↩↩↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 5). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Greig, J. (2023, 31 oktober). National library of UK facing 'major' outage after cyberattack. The Record. https://therecord.media/british-library-cyberattack-outages ↩↩↩
-
Gatlan, S. (2023, 17 november). British Library: Ongoing outage caused by ransomware attack. BleepingComputer. https://www.bleepingcomputer.com/news/security/british-library-ongoing-outage-caused-by-ransomware-attack/ ↩↩↩
-
Jones, C. (2023, 20 november). Rhysida ransomware gang: We attacked the British Library. The Register. https://www.theregister.com/2023/11/20/rhysida_claims_british_library_ransomware/ (Het bedrag in dollars is de omrekening van The Register.) ↩↩↩↩↩
-
Information Commissioner's Office. (2025, 30 april). Statement on British Library's 2023 ransomware attack [Verklaring]. https://ico.org.uk/about-the-ico/media-centre/news-and-blogs/2025/04/statement-on-british-library-s-2023-ransomware-attack/ ↩↩↩↩↩↩↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 9). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩↩↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 7). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
British Library. (2024, 29 juli). Annual report and accounts 2023/24 [Jaarverslag] (p. 69). GOV.UK. https://assets.publishing.service.gov.uk/media/66a76368ce1fd0da7b592e51/British_Library_Annual_Report_and_Accounts_2023-2024.pdf ↩↩↩
-
British Library. (2024, 29 juli). Annual report and accounts 2023/24 [Jaarverslag] (p. 45). GOV.UK. https://assets.publishing.service.gov.uk/media/66a76368ce1fd0da7b592e51/British_Library_Annual_Report_and_Accounts_2023-2024.pdf (Paginanummer volgens de nummering in het document.) ↩↩↩
-
British Library. (2025, 16 juli). Annual report and accounts 2024/25 [Jaarverslag] (p. 72). GOV.UK. https://assets.publishing.service.gov.uk/media/68778282760bf6cedaf5bcda/WEB_ACCESSIBLE_British_Library_Annual_Report_and_Accounts_FY_2024_25.pdf (De zin staat in het deel over de beloningscommissie.) ↩↩↩
-
Greig, J. (2023, 20 november). British Library says ransomware hackers stole data from HR files. The Record. https://therecord.media/british-library-ransomware-hackers-stole-hr-data ↩↩
-
Gatlan, S. (2023, 20 november). Rhysida ransomware gang claims British Library cyberattack. BleepingComputer. https://www.bleepingcomputer.com/news/security/rhysida-ransomware-gang-claims-british-library-cyberattack/ ↩
-
Jones, C. (2023, 29 november). British Library begins contacting customers as Rhysida leaks data dump. The Register. https://www.theregister.com/2023/11/29/british_library_begins_contacting_customers/ (De aantallen komen van de website van Rhysida, volgens het artikel. De krant had de gegevens niet bekeken.) ↩↩↩↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 12). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩↩↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 1). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩
-
Martin, A. (2024, 18 maart). British Library hailed by UK cyber agency for its response to ransomware attack. The Record. https://therecord.media/british-library-incident-response-uk-ncsc-praise ↩
-
British Library. (2024, 29 juli). Annual report and accounts 2023/24 [Jaarverslag] (p. 103). GOV.UK. https://assets.publishing.service.gov.uk/media/66a76368ce1fd0da7b592e51/British_Library_Annual_Report_and_Accounts_2023-2024.pdf ↩
-
British Library. (2025, 21 november). Restoring our services – November 2025 update. https://www.bl.uk/stories/news/restoring-our-services-november-2025-update ↩
-
British Library to renew entire IT system as it reveals £1.6m cyber attack loss. (2024, 20 juni). Civil Society. https://www.civilsociety.co.uk/news/british-library-to-renew-entire-it-system-amid-cuver-attack-loss.html (Volgens het artikel komen de cijfers uit een antwoord van de bibliotheek op een openbaarheidsverzoek, met stand per 31 maart 2024. De bibliotheek noemde het bedrag voor gemiste inkomsten moeilijk precies te geven.) ↩
-
Jones, C. (2024, 8 januari). British Library: Finances remain healthy as ransomware recovery continues. The Register. https://www.theregister.com/2024/01/08/british_library_finances_remain_healthy/ (Het artikel verwijst naar een bericht van de Financial Times. Dat bericht is niet geopend.) ↩↩
-
British Library. (2026, 15 juli). Annual report and accounts 2025/26 [Jaarverslag] (p. 43). GOV.UK. https://assets.publishing.service.gov.uk/media/6a57634e6d6d5c7e2845c9c0/British_Library_Annual_Report_and_Accounts_2025-26_WEB_NAO_14_July_v2.pdf (Paginanummer volgens de nummering in het document. In de doorzochte tekst staat geen totaalbedrag voor de kosten van de aanval.) ↩↩
-
Keuze van technieken. De bibliotheek noemt in haar rapport geen ATT&CK-technieken, alleen tactieken zoals defence evasion, exfiltratie en encryptie voor impact (zie noot 2). De techniek-ID's in dit rapport zijn gekozen op de beschrijving van wat de aanvallers deden. Waar de beschrijving niet genoeg is om een techniek te kiezen, staat dat erbij. Gebruikte ATT&CK-versie: zie noot 50. ↩
-
MITRE. (z.d.). Phishing (T1566). MITRE ATT&CK. https://attack.mitre.org/techniques/T1566/ ↩
-
MITRE. (z.d.). Brute Force (T1110). MITRE ATT&CK. https://attack.mitre.org/techniques/T1110/ ↩
-
Keuze van techniek (stap 2). De bibliotheek beschrijft de terminalserver als toegang voor externe partners en IT-beheerders (zie noot 3). Dat past bij T1133, toegang via een dienst voor werken op afstand (zie noot 32). Dat de server rechtstreeks vanaf internet bereikbaar was, staat niet letterlijk in het rapport. Wel schrijft de bibliotheek dat MFA nodig is "op alle internetgerichte eindpunten" en dat ze MFA miste "op bepaalde leveranciersendpoints" (zie noot 45). De koppeling aan T1133 is dus een keuze voor dit rapport. ↩↩
-
MITRE. (z.d.). External Remote Services (T1133). MITRE ATT&CK. https://attack.mitre.org/techniques/T1133/ ↩
-
Afgeleid (stap 3). Redenering: de bibliotheek ziet de terminalserver als waarschijnlijke ingang en noemt als "meest waarschijnlijke bron" het compromitteren van inloggegevens van een account met veel rechten (zie noot 3). De ICO schrijft dat het incident escaleerde door het ontbreken van MFA op een beheerdersaccount (zie noot 11). Een server die alleen om een wachtwoord vraagt, laat iemand met een geldig wachtwoord binnen. Rhysida staat bovendien bekend om geldige accounts, vooral VPN-accounts zonder MFA (zie noot 54 en noot 55). Dat is een patroon bij de groep en geen bewijs voor deze zaak. De bibliotheek zegt zelf dat de exacte methode niet vaststaat, omdat de schade en de anti-forensische maatregelen bewijs hebben weggenomen (zie noot 3). Of het account van een externe partij of van een eigen IT-beheerder was, is niet gemeld. ↩↩
-
MITRE. (z.d.). Valid Accounts (T1078). MITRE ATT&CK. https://attack.mitre.org/techniques/T1078/ ↩
-
Afgeleid (stap 5). Redenering: de aanwezigheid van 25 oktober werd op 26 oktober geblokkeerd. De IT-afdeling zette het wachtwoord van het account opnieuw en gaf het later die dag weer vrij (zie noot 7). Toch verliet in de nacht van 27 op 28 oktober om 01.30 uur 440 GB het netwerk (zie noot 7). De aanvallers hadden dus weer of nog steeds toegang, terwijl het account een nieuw wachtwoord had. Het rapport zegt niet hoe dat kwam. Mogelijk was het een tweede toegang (persistence), een ander gestolen account of een route die de reset niet afdekte. De bibliotheek schrijft zelf dat het "relatief makkelijk" is voor een aanvaller om na binnenkomst een vaste plek te krijgen en daarna de gewone beveiliging te omzeilen (zie noot 45). Daarom staat hier de tactiek Persistence, met "techniek onbekend". Het is een afleiding uit de tijdlijn en geen vondst van de bibliotheek. ↩↩
-
Keuze van technieken (stap 7 en 8). De bibliotheek beschrijft het kopiëren van hele mappen van netwerkschijven (ongeveer 60%) en het zoeken op trefwoorden in namen van bestanden en mappen (ongeveer 40%) (zie noot 13). Het eerste past bij T1039, het tweede bij T1083, het zoeken naar bestanden. Het rapport noemt geen ATT&CK-technieken en ook niet hoe de bestanden zijn gekopieerd of weggehaald. De koppeling is gemaakt voor dit rapport. ↩↩↩↩
-
MITRE. (z.d.). Data from Network Shared Drive (T1039). MITRE ATT&CK. https://attack.mitre.org/techniques/T1039/ ↩
-
MITRE. (z.d.). File and Directory Discovery (T1083). MITRE ATT&CK. https://attack.mitre.org/techniques/T1083/ ↩
-
Keuze van techniek (stap 11). De bibliotheek schrijft dat de aanvallers "anti-forensische maatregelen" namen (zie noot 3) en beschrijft de werkwijze van Rhysida en haar partners als onder meer "opruimen na afloop", bijvoorbeeld door logbestanden te verwijderen (zie noot 2). Dat past bij T1070. Welke logs zijn gewist, noemt het rapport niet, dus alleen de hoofdtechniek. Let op: pagina 8 beschrijft de werkwijze van de groep en haar partners in het algemeen, pagina 6 meldt anti-forensische maatregelen bij dit incident. ↩↩
-
MITRE. (z.d.). Indicator Removal (T1070). MITRE ATT&CK. https://attack.mitre.org/techniques/T1070/ ↩
-
MITRE. (z.d.). Data Encrypted for Impact (T1486). MITRE ATT&CK. https://attack.mitre.org/techniques/T1486/ ↩
-
MITRE. (z.d.). Data Destruction (T1485). MITRE ATT&CK. https://attack.mitre.org/techniques/T1485/ ↩
-
Keuze van techniek (stap 14 en 15). T1657 Financial Theft omvat onder meer afpersing met ransomware (zie noot 44). CISA gebruikt T1657 voor de dubbele afpersing door Rhysida (zie noot 54). De bibliotheek noemt geen techniek, dus de keuze is gemaakt voor dit rapport. ↩
-
MITRE. (z.d.). Financial Theft (T1657). MITRE ATT&CK. https://attack.mitre.org/techniques/T1657/ ↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 17). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 16). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (pp. 17 tot en met 18). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 18). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩↩↩↩↩↩↩↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 15). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩↩↩↩↩
-
MITRE. (z.d.). Updates. MITRE ATT&CK. https://attack.mitre.org/resources/updates/ (De pagina noemt v19 als huidige versie en beschrijft de update v19.2. Bekeken op 10 oktober 2026.) ↩
-
MITRE. (z.d.). Tactics: Enterprise. MITRE ATT&CK. https://attack.mitre.org/tactics/enterprise/ (Bekeken op 10 oktober 2026. De lijst bevat onder meer Stealth, TA0005, en Defense Impairment, TA0112.) ↩
-
Keuze van tactiek (T1078). In ATT&CK v19 staat T1078 onder vier tactieken: Stealth, Persistence, Privilege Escalation en Initial Access (zie noot 34). Hier is Initial Access gekozen, omdat het account de ingang was. ↩
-
MITRE. (z.d.). Software. MITRE ATT&CK. https://attack.mitre.org/software/ (Bekeken op 10 oktober 2026. De lijst bevat geen Rhysida of Vice Society. De groepenlijst, https://attack.mitre.org/groups/, ook niet.) ↩
-
Cybersecurity and Infrastructure Security Agency, Federal Bureau of Investigation, & Multi-State Information Sharing and Analysis Center. (2025, 30 april). #StopRansomware: Rhysida ransomware (AA23-319A) [Beveiligingsadvies]. https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-319a (Eerste versie van 15 november 2023, laatst bijgewerkt op 30 april 2025. Het advies gebruikt een oudere ATT&CK-versie dan v19.) ↩↩
-
Cowie, C., & Demboski, M. (z.d.). Same threats, different ransomware: A threat cluster's switch from Vice Society to Rhysida. Sophos. https://www.sophos.com/en-us/blog/vice-society-and-rhysida-ransomware (Zes zaken van november 2022 tot juni 2023, volgens het artikel. De pagina vermeldt geen datum.) ↩↩↩↩↩
-
MITRE. (z.d.). Remote Services: Remote Desktop Protocol (T1021.001). MITRE ATT&CK. https://attack.mitre.org/techniques/T1021/001/ ↩
-
MITRE. (z.d.). PsExec (S0029). MITRE ATT&CK. https://attack.mitre.org/software/S0029/ ↩
-
MITRE. (z.d.). SystemBC (S9001). MITRE ATT&CK. https://attack.mitre.org/software/S9001/ ↩
-
MITRE. (z.d.). Cobalt Strike (S0154). MITRE ATT&CK. https://attack.mitre.org/software/S0154/ ↩
-
British Library. (2024, 8 maart). Learning lessons from the cyber-attack: British Library cyber incident review [Rapport] (p. 3). https://cdn.sanity.io/files/v5dwkion/production/99206a2d1e9f07b35712b78f7d75fbb09560c08d.pdf ↩
-
Coker, J. (2024, 11 maart). Third-party breach and missing MFA contributed to British Library cyber-attack. Infosecurity Magazine. https://www.infosecurity-magazine.com/news/third-party-mfa-british-library/ (De kop gaat verder dan de tekst: het artikel zegt niet dat de gegevens bij een inbreuk bij een leverancier zijn gestolen.) ↩
-
British Library. (z.d.). Cyber-attack recovery update. https://www.bl.uk/about/cyber-attack (Bekeken op 10 oktober 2026. De pagina vermeldt geen datum.) ↩↩