 HackAtlas
In het kort. In de nacht van 14 mei 2021 versleutelden criminelen met Conti-ransomware een groot deel van de computers en servers van de Ierse gezondheidsdienst HSE. De HSE zette daarna al haar IT uit en ziekenhuizen moesten op papier werken.1 De aanvallers zaten er al acht weken: een medewerker had op 18 maart een Excel-bestand uit een phishingmail geopend, en meldingen van de virusscanner werden niet opgevolgd.1 De HSE betaalde geen losgeld; op 20 mei gaven de aanvallers zelf een ontsleutelingstool vrij, maar het duurde tot september voordat vrijwel alles weer werkte, en er waren ook gegevens gestolen.23
Aanvalspad grotendeels bekend: ✅ 15 bevestigd · 🔎 0 gemeld · 🧠 2 afgeleid · ❓ 1 onbekend
1. In één oogopslag
| Organisatie | Health Service Executive (HSE), de Ierse gezondheidsdienst (zorg), Ierland |
| Wanneer | Phishingmail op 16 maart 2021; eerste besmetting op 18 maart; ransomware op 14 mei 2021 rond 01.00 uur; de HSE merkte het die nacht en maakte het dezelfde ochtend bekend2 |
| Dader | Conti, een criminele ransomwaregroep. Volgens de onderzoekers werkten twee groepen samen: UNC2633 voor de eerste toegang en UNC2727 voor de ransomware.4 MITRE rekent Conti tot de groep Wizard Spider, die het als in Rusland gevestigd beschrijft.56 |
| Soort aanval | Ransomware met datadiefstal (dubbele afpersing)43 |
| Eerste toegang | Een medewerker opende een Excel-bestand dat bij een phishingmail zat2 |
| Gevolgen | Alle IT-systemen uit; zorg wekenlang verstoord; ruim 2.800 servers en 3.500 werkstations met sporen van versleuteling; patiënt- en personeelsgegevens gestolen; losgeldeis van bijna 20 miljoen dollar (niet betaald); in 2021 ongeveer 51 miljoen euro aan uitgaven, later door de HSE geschat op 102 miljoen euro in totaal; honderden claims van betrokkenen437 |
2. Wat er gebeurde
De HSE regelt de publieke zorg in Ierland. Er werken ongeveer 130.000 mensen (ook bij organisaties die de HSE betaalt), in 54 ziekenhuizen en op zo'n 4.000 locaties, met meer dan 70.000 computers en andere apparaten.8 Bijna alles hing aan één landelijk zorgnetwerk, het National Healthcare Network (NHN). Dat netwerk was "plat": als een aanvaller er eenmaal in zit, kan hij bijna overal komen.8
De aanloop. De aanvallers probeerden het eerst een paar keer. Dezelfde medewerker kreeg tussen 14 december 2020 en 9 februari 2021 vier phishingmails met dezelfde onderwerpregel, maar zijn computer raakte toen niet besmet. Op andere computers ging het wel mis: de vroegste besmetting die onderzoekers vonden, stamt van 24 november 2020. Er is geen bewijs dat die besmettingen bijdroegen aan de ransomware-aanval.4
Binnenkomen (16-18 maart). Op 16 maart 2021 kwam er weer een phishingmail binnen, nu met een Excel-bestand als bijlage. De medewerker opende het bestand op 18 maart. De computer raakte besmet met malware. Onderzoekers noemen die computer "patient zero".2
Twee groepen. Volgens het onderzoek werkten twee groepen na elkaar. De eerste groep (UNC2633) stuurde de phishingmails. De tweede groep (UNC2727) voerde de aanval uit en zette de Conti-ransomware in. Zo'n taakverdeling komt vaker voor bij dit soort aanvallen.4 De aanvallers werkten "met de hand": een mens bediende het netwerk van de HSE, stap voor stap.4
De eerste signalen (23-31 maart). Op 23 maart zette de aanvaller op de besmette computer een mechanisme neer waarmee hij na een herstart toch toegang hield. Op 31 maart zag de virusscanner van de HSE twee hackersprogramma's draaien: Cobalt Strike en Mimikatz. De scanner stond op "alleen waarnemen" en blokkeerde dus niets. Het leidde niet tot een onderzoek.2 Tussen 1 april en 6 mei vonden de onderzoekers geen belangrijke activiteit van de aanvaller.2
De week voor de aanval (7-13 mei). Op 7 mei werd de aanvaller weer actief. Hij zette extra malware op de eerste computer, bracht het Windows-netwerk in kaart en nam de eerste servers van de HSE over. Voor het eerst gebruikte hij accounts met zeer hoge rechten.2 Diezelfde dag zag de virusscanner Cobalt Strike op zes servers.4 Tussen 8 en 12 mei kwam de aanvaller ook bij zes zelfstandige ziekenhuizen en één ziekenhuis van de HSE zelf.2 Dat lukte doordat die netwerken aan dat van de HSE vastzaten via vertrouwensrelaties: wie op het ene netwerk was ingelogd, mocht zonder nieuwe controle ook in het andere werken.43 Bij twee ziekenhuizen gebruikte hij een algemeen bekend lek, dat daar waarschijnlijk nog niet was dichtgezet. De naam van dat lek is in het openbare rapport zwartgemaakt.4 Op 12 en 13 mei bladerde hij door mappen, opende bestanden, maakte zip- en rar-archieven en bezocht een bestandsdeelsite.4
Waarschuwingen zonder gevolg (10-13 mei). Op 10 mei zag een ziekenhuis (in het rapport "Hospital C") Cobalt Strike en vroeg zijn beveiligingsbedrijf of het zich zorgen moest maken. Het antwoord was dat het risico laag was, omdat de virusscanner het had weggehaald. Het ziekenhuis startte geen onderzoek.4 Op 12 mei merkte een ander ziekenhuis ("Hospital A") de aanval op. In het rapport van de Rekenkamer staat bij dezelfde gebeurtenis Beaumont Hospital. Het ziekenhuis liet de wachtwoorden van 4.500 accounts opnieuw instellen, haalde een beveiligingsbedrijf erbij en waarschuwde 's avonds het IT-kantoor van de HSE.23 De HSE onderzocht de melding op 13 mei, maar concludeerde ten onrechte dat het ziekenhuis de bron was en niet andersom.4 Het beveiligingsbedrijf dat de virusscanner van de HSE leverde, mailde op 12 en 13 mei ook het beveiligingsteam van de HSE. Het meldde dat er sinds 7 mei op minstens 16 systemen dreigingen niet waren afgehandeld. Het team vroeg de serverbeheerders om servers te herstarten.2 De afgesproken hulp van een extern incidentteam werd niet ingeschakeld.4
Twee organisaties die wel ingrepen. Op 13 mei kreeg het ministerie van Gezondheid een melding van zijn eigen beveiligingsbedrijf. Het ministerie belde het nationale cyberbeveiligingscentrum (NCSC), haalde een extern bedrijf erbij en installeerde snel beveiligingssoftware die verdacht gedrag kan zien en stoppen. Daardoor kwam de ransomware op 14 mei bij het grootste deel van het ministerie niet tot uitvoering. Het ziekenhuis dat op 12 mei alarm sloeg, hield de aanval ook tegen.23 Volgens het rapport was de brede versleuteling bij de HSE waarschijnlijk voorkomen als de HSE op dezelfde manier had gereageerd.4
Toeslaan (14 mei). Rond 01.00 uur startten de aanvallers de Conti-ransomware op systemen van de HSE en van zes ziekenhuizen. Om 02.50 uur kreeg de servicedesk de eerste meldingen dat systemen niet werkten. Om 04.41 uur riep de HSE het crisisproces uit. Voor 10.00 uur besloot de HSE alle systemen uit te zetten en het zorgnetwerk van internet los te koppelen, om verdere schade te beperken.2 Daarmee werd ook de toegang van de aanvallers afgesneden.1
Wat het voor de zorg betekende. Artsen en verpleegkundigen verloren de toegang tot patiëntendossiers, laboratoriumsystemen en röntgenbeelden. Ze werkten op papier. Op de ochtend van de aanval meldden 31 van de 54 ziekenhuizen dat ze een deel van hun zorg moesten afzeggen.8 In vijf centra stopte de bestraling van kankerpatiënten.3 Het vaccinatieprogramma en de ambulancedienst bleven wel werken.8
Het losgeld. De aanvallers eisten bijna 20 miljoen dollar.3 De HSE en de Ierse regering zeiden dezelfde dag dat ze niet zouden betalen.1
Herstel. Op 15 mei richtte de HSE een crisiskamer in en meldde ze de inbreuk bij de Data Protection Commission (DPC), de Ierse toezichthouder op privacy.2 Op 20 mei kreeg de HSE van de rechter een verbod op het delen en publiceren van de gestolen gegevens.2 Op dezelfde dag plaatsten de aanvallers een link naar een ontsleutelingstool. Het externe incidentteam van de HSE, volgens de Rekenkamer Mandiant, bevestigde op 21 mei dat de tool werkte en bouwde er een stabielere versie van.23 In hun eigen bericht schreven de aanvallers dat ze de tool gratis gaven, maar dat ze veel gegevens zouden verkopen of publiceren als de HSE niet reageerde. Dat is een claim van de daders.9 Zonder de sleutel was het herstel veel langer gegaan en waren waarschijnlijk gegevens verloren: de back-ups op tape werden maar af en toe gemaakt en een deel van de online back-ups was ook versleuteld.14
Het Ierse leger hielp bij de organisatie van het herstel.2 Op 14 juni was 47 procent van de servers ontsleuteld, op 20 juli 94 procent en half augustus alle servers. Op 21 september 2021 waren 1.075 van de 1.087 applicaties hersteld.2
De gegevens. De aanvallers plaatsten monsters van gestolen gegevens van de HSE en van een ziekenhuis in een chatroom, via een link in het losgeldbericht. Een deel stond ook op het darkweb.4 Eind december 2021 kreeg de HSE via de politie een kopie van de gestolen documenten en beoordeelde ze tienduizenden stukken om te weten wie ze moest informeren.10 In november 2022 begon de HSE mensen aan te schrijven en noemde ze een aantal van ongeveer 113.000. Ongeveer 86 procent van de gegevens ging over patiënten en 14 procent over personeel.11 In 2024 meldde de HSE dat ze 90.936 mensen had aangeschreven.7 De HSE zegt dat ze na meer dan vier jaar geen bewijs heeft dat de gegevens zijn gebruikt voor oplichting of op andere manieren zijn gepubliceerd.10
De nasleep. In juni 2021 gaf de HSE opdracht tot een onafhankelijk onderzoek door PwC. Het rapport kwam uit op 3 december 2021.1 De Ierse Rekenkamer rekende in 2022 voor dat de HSE in 2021 ongeveer 51 miljoen euro uitgaf aan herstel en extra beveiliging, en dat de volledige kosten nog niet vast te stellen waren.3 In 2024 schatte de HSE de kosten op 102 miljoen euro. Toen waren er ook 473 rechtszaken over privacy aangespannen, volgens mediaberichten.7 In december 2025 meldde de pers dat de HSE getroffenen 750 euro per persoon aanbood.12 De Garda (de Ierse politie) nam in september 2021 domeinen in beslag die bij ransomware-aanvallen werden gebruikt; media koppelden dat aan Conti en de HSE-aanval.1314 De politie-onderzoeken lopen volgens de HSE nog.10
3. Het aanvalspad
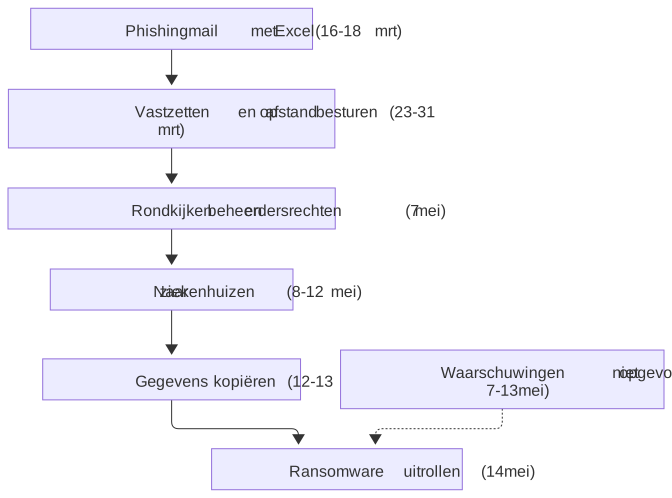
| # | Fase (ATT&CK-tactiek) | Wat de aanvallers deden | Techniek | Zekerheid |
|---|---|---|---|---|
| 1 | Binnenkomen (Initial Access) | Phishingmail met Excel-bijlage op 16 maart; dezelfde medewerker was eerder al vier keer zonder succes aangeschreven24 | T1566.001 Spearphishing Attachment | ✅ |
| 2 | Uitvoeren (Execution) | De medewerker opende het bestand op 18 maart; malware op "patient zero"2 | T1204.002 Malicious File | ✅ |
| 3 | Uitvoeren (Execution) | Welke malware het Excel-bestand binnenhaalde en hoe het bestand werkte: de naam is zwartgemaakt in het rapport | Niet openbaar | ❓15 |
| 4 | Vastzetten (Persistence) | Op 23 maart een mechanisme om na een herstart toegang te houden; op 7 mei extra malware die blijft draaien2 | Techniek niet openbaar | ✅ |
| 5 | Contact met de aanvaller (Command and Control) | Cobalt Strike om computers op afstand te besturen en zich te verplaatsen; de virusscanner zag het op 31 maart216 | Cobalt Strike (S0154); protocol niet openbaar | ✅ |
| 6 | Inloggegevens stelen (Credential Access) | Mimikatz op 31 maart; het NCSC noemt ook LaZagne, een programma voor opgeslagen wachtwoorden216 | T1003 OS Credential Dumping, T1555 Credentials from Password Stores | ✅ |
| 7 | Rechten pakken (Privilege Escalation) | Vanaf 7 mei accounts met hoge rechten, minstens 33 in totaal, onder meer 2 "enterprise admins" en 26 "domain admins"24 | T1078.002 Domain Accounts | ✅ |
| 8 | Rondkijken (Discovery) | Op 7 mei het Windows-domein verkend; netwerkdelen in kaart gebracht en in bestanden opgeslagen216 | T1016 System Network Configuration Discovery, T1135 Network Share Discovery, T1083 File and Directory Discovery | ✅ |
| 9 | Verzamelen (Collection) | Een onderdeel van de malware haalde contacten en mailinhoud uit Outlook; de uitvoer ervan stond op één systeem4 | T1114.001 Local Email Collection (onze koppeling) | ✅ |
| 10 | Verspreiden (Lateral Movement) | Van 8 tot 12 mei over het zorgnetwerk en de vertrouwensrelaties tussen domeinen naar zes zelfstandige ziekenhuizen en één ziekenhuis van de HSE; bestanden bekeken via RDP243 | T1021.001 Remote Desktop Protocol | ✅ |
| 11 | Verspreiden (Lateral Movement) | Een algemeen bekend lek (waarschijnlijk niet dichtgezet) gebruikt om in de netwerken van twee ziekenhuizen te komen; de naam is zwartgemaakt24 | T1210 Exploitation of Remote Services | ✅ |
| 12 | Verspreiden (Lateral Movement) | Welk lek het was: waarschijnlijk Zerologon | CVE-2020-1472 | 🧠17 |
| 13 | Verzamelen (Collection) | Op 12 en 13 mei mappen doorzocht, bestanden gekopieerd en zip- en rar-archieven gemaakt4 | T1560.001 Archive via Utility | ✅ |
| 14 | Buitmaken (Exfiltration) | Gegevens van de HSE en een ziekenhuis zijn gestolen: monsters stonden in een chatroom van de aanvallers en een deel op het darkweb; de route naar buiten is niet vastgesteld43 | Techniek niet vastgesteld | ✅ |
| 15 | Buitmaken (Exfiltration) | Waarschijnlijk via een bestandsdeelsite of cloudopslag | T1567.002 Exfiltration to Cloud Storage | 🧠18 |
| 16 | Uitvoeren (Execution) | Batchbestanden kopieerden de ransomware naar computers; PsExec startte hem met buitgemaakte accounts16 | T1570 Lateral Tool Transfer, T1569.002 Service Execution | ✅ |
| 17 | Toeslaan (Impact) | Schaduwkopieën (herstelpunten van Windows) gewist met WMIC16 | T1047 Windows Management Instrumentation, T1490 Inhibit System Recovery | ✅ |
| 18 | Toeslaan (Impact) | Rond 01.00 uur op 14 mei Conti-ransomware gestart op systemen van de HSE en zes ziekenhuizen; ook de server met de virusscannermeldingen en een deel van de online back-ups werd versleuteld24 | T1486 Data Encrypted for Impact | ✅ |
Zekerheid: ✅ bevestigd door de organisatie, een overheid, de rechter of een onafhankelijk onderzoek · 🔎 gemeld door betrouwbare media of onderzoekers · 🧠 afgeleid, met de redenering in de noot · ❓ onbekend
4. Waarom het lukte
PwC vat het samen als een lage cyberbeveiliging, een zwakke IT en een aanval met bekende middelen die zonder moeite door het netwerk kon.1 Concreet:
- Niemand keek actief naar de meldingen. De HSE had geen eigen team dat meldingen van beveiligingssoftware dag en nacht bekeek (een SOC) en geen moderne software om aanvallen te herkennen en te stoppen. De virusscanner stond op de servers op "alleen waarnemen" en werd niet 24 uur per dag bewaakt. De leverancier keek alleen van 8 tot 18 uur, met buiten die uren alleen een oproepbare dienst.43 De aanvaller maakte volgens het rapport veel herkenbaar lawaai, dat een modern systeem vrijwel zeker had opgemerkt.4
- Er was geen baas voor cyberbeveiliging en geen draaiboek. De HSE had geen CISO (de directeur beveiliging), ongeveer 15 mensen in cyberfuncties voor 130.000 medewerkers en geen draaiboek voor een grote ransomware-aanval.14 Daardoor ontbraken de kennis en het proces om de signalen van 12 en 13 mei op te volgen.4
- Het netwerk was plat en de rechten waren niet beheerst. Het zorgnetwerk liep vrij door elkaar en veel domeinen vertrouwden elkaar in beide richtingen. Er bestond een ingewikkelde, onoverzichtelijke set rechten voor beheerders. Daardoor kon één aanvaller bij veel organisaties tegelijk komen.14 Het bestuur had op 27 november 2020 al een presentatie gekregen met bekende zwakke plekken, waaronder te veel rechten op accounts.4
- Veel systemen waren oud en niet bijgewerkt. Er draaiden tussen de 30.000 en 40.000 werkstations met Windows 7, een versie die de maker als verouderd (einde levensduur) bestempelde. Bij de computer waar de aanval begon, was de virusscanner meer dan een jaar niet bijgewerkt.14 Bij twee ziekenhuizen werd een algemeen bekend lek misbruikt, dat daar waarschijnlijk nog niet was dichtgezet.4
- Het risico was bekend, maar werd niet weggenomen. Cyberrisico stond sinds 2019 als "hoog" in het risicoregister. De maatregelen die vóór de aanval klaar waren, veranderden het risico niet merkbaar. De ernst van de kwetsbaarheid werd het bestuur niet volledig voorgelegd.1 PwC vond bij 25 van de 28 maatregelen die het meest helpen tegen aanvallen met de hand een hoog of zeer hoog risico.4
PwC schrijft ook dat het erger had kunnen zijn. De aanvallers gebruikten bekende technieken. Het was veel erger geweest als ze medische apparaten hadden willen raken, gegevens hadden willen vernietigen, de ransomware zich zelf had laten verspreiden of cloudsystemen hadden versleuteld. Ook de vrijgegeven sleutel beperkte de schade.1
5. Wat het had kunnen stoppen
| Stap | Maatregel | Moeite | Effect |
|---|---|---|---|
| 1-2 | Mail filteren op gevaarlijke bijlagen en geen onbetrouwbare Office-bestanden laten uitvoeren | laag tot middel | Kan de aanval bij de eerste stap hebben tegengehouden of veel moeilijker hebben gemaakt19 |
| 5-6 | Beveiligingssoftware op alle computers en servers die aanvallen ziet en blokkeert, met actuele updates en niet alleen "waarnemen" | middel | De aanval was waarschijnlijk op 31 maart gevonden en gestopt in plaats van op 14 mei4 |
| 5-18 | Een SOC dat de meldingen dag en nacht bekijkt en elke melding over hackersgereedschap als incident behandelt | middel tot hoog | De meldingen van 31 maart en 7 tot 13 mei hadden tot een onderzoek geleid4 |
| 10-11 | Meldingen van ziekenhuizen serieus nemen en meteen een extern incidentteam inschakelen, zoals het ministerie en één ziekenhuis deden | laag | Waarschijnlijk geen wijdverspreide versleuteling4 |
| 7 | Beheerdersaccounts beschermen: aparte accounts voor beheer, minder mensen met hoge rechten, extra bewaking | middel tot hoog | De aanvaller had niet met tientallen beheerdersaccounts kunnen werken4 |
| 10 | Het netwerk opdelen en vertrouwensrelaties tussen organisaties beperken, met minimale eisen voor alle aangesloten partijen | hoog | De aanvaller was niet met één sprong bij zoveel organisaties geweest13 |
| 11 | Bekende lekken snel dichten, ook bij de aangesloten ziekenhuizen | middel | Het lek waarmee twee ziekenhuizen werden geraakt, was dicht geweest4 |
| 14-15 | Servers geen internettoegang geven en uitgaand verkeer bewaken | middel | Gegevens waren moeilijker weg te sturen, of de poging was gezien20 |
| 18 | Back-ups die een aanvaller niet kan versleutelen, in elk geval offline, en terugzetten oefenen | middel tot hoog | Herstel was ook zonder sleutel sneller en met minder dataverlies gegaan1 |
| alle | Een geoefend crisisplan, een lijst van systemen in volgorde van belang en een manier om te communiceren als alles uitvalt | middel | Het herstel was sneller op gang gekomen4 |
6. Lessen
Voor bestuur en management - ☐ Weten we hoe afhankelijk onze belangrijkste dienst is van IT, en wat we doen als alle computers drie weken uitvallen? - ☐ Is er één persoon die verantwoordelijk is voor cyberbeveiliging, met genoeg mensen en geld? - ☐ Krijgt het bestuur een eerlijk beeld van wat er niet op orde is, met een duidelijke link naar het gevolg voor onze dienstverlening? - ☐ Is vooraf besloten wat we doen bij een losgeldeis, en wie dat beslist? - ☐ Weten we welke andere organisaties aan ons netwerk hangen, en welke eisen we aan hen stellen?
Voor IT en security - ☐ Ziet iemand dag en nacht de meldingen van onze virusscanner en andere beveiligingssoftware, en handelen we elke melding over hackersgereedschap af als incident? - ☐ Staat onze beveiligingssoftware op blokkeren in plaats van alleen waarnemen, en zijn alle computers bijgewerkt? - ☐ Hebben we een externe partij met een contract klaar om meteen te helpen bij een aanval? - ☐ Zijn beheerdersrechten beperkt, met aparte accounts voor beheer, en weten we welke vertrouwensrelaties tussen netwerken bestaan? - ☐ Zijn onze back-ups buiten bereik van een aanvaller, en hebben we het terugzetten geoefend? - ☐ Hebben we een lijst van systemen en een volgorde voor herstel, ook op papier?
Voor iedere medewerker - ☐ Open geen onverwachte bijlage, ook niet als de mail bekend lijkt. Bel de afzender via een ander kanaal. - ☐ Meld een verdachte mail, ook als je al hebt geklikt. Liever te vaak dan te laat. - ☐ Weet wat je doet als alle computers uitvallen: waar liggen de papieren formulieren en wie bel je?
7. Voor securityprofessionals
Technieken (MITRE ATT&CK)
Tactieknamen volgens ATT&CK Enterprise v19.2, de actuele versie op 10 oktober 2026, waarin Defense Evasion is opgesplitst in Stealth en Defense Impairment.21 De Excel-bijlage, de naam van de eerste malware en de technische details van de persistentie staan niet in het openbare rapport. Bijlage E van PwC (de technische tijdlijn) is volledig zwartgemaakt.22
- Initial Access: T1566.001 phishingmail met Excel-bijlage ✅
- Execution: T1204.002 Excel-bestand geopend ✅; T1047 WMI/WMIC en T1106 Native API en T1129 Shared Modules, door het NCSC genoemd bij de Conti-sample en het incident ✅; T1569.002 uitrol met PsExec ✅
- Persistence: mechanisme op 23 maart en extra malware op 7 mei; techniek niet openbaar ✅2
- Privilege Escalation: T1078.002 minstens 33 beheerdersaccounts overgenomen (2 enterprise admins, 26 domain admins, 2 administrator, 1 admin, 2 service desk admin) ✅4
- Stealth: bij de analyse van de Conti-variant noemt het NCSC T1027.002 Software Packing, T1036 Masquerading, T1564.003 Hidden Window en T1497.001 System Checks; de ransomware roept veel nepaanroepen van Windows-functies aan om emulatie en sandboxes te misleiden ✅16
- Defense Impairment: in de openbare bronnen staat geen techniek en ook geen melding dat de aanvallers de virusscanner uitzetten
- Credential Access: T1003 Mimikatz op 31 maart ✅; T1555 LaZagne volgens de sporen van het NCSC ✅
- Discovery: T1016, T1135, T1083, T1049, T1057, T1124 en T1082, zoals het NCSC ze noemt (het NCSC schrijft T1082 abusievelijk als "System Time Discovery") ✅16
- Lateral Movement: T1021.001 RDP ✅; T1210 misbruik van een lek bij twee ziekenhuizen ✅; T1570 batchbestanden kopiëren de ransomware ✅; misbruik van bidirectionele vertrouwensrelaties tussen AD-domeinen ✅ (geen eigen techniek-ID in de bronnen)3
- Collection: T1560.001 zip en rar ✅; T1114.001 Outlook-module van de malware ✅ (onze koppeling)
- Command and Control: Cobalt Strike (S0154) ✅; T1071.001 Web Protocols 🧠23
- Exfiltration: gegevens gestolen ✅; T1567.002 🧠18
- Impact: T1486 bestanden krijgen de extensie .FEEDC ✅; T1490 schaduwkopieën gewist met WMIC ✅16
Gebruikte software: Conti (S0575) versie 3, 32 bit, Cobalt Strike (S0154), Mimikatz (S0002), LaZagne (S0349), PsExec (S0029), en een malwarefamilie met een Outlook-module waarvan de naam is zwartgemaakt.2164 Groep: volgens MITRE hoort Conti bij Wizard Spider (G0102).56 De incidentresponsepartij van de HSE (volgens de Rekenkamer Mandiant) noemt de groep voor de eerste toegang UNC2633 en de groep achter de ransomware UNC2727; volgens het rapport is UNC2727 een op geld gerichte groep die Conti inzet en gegevens steelt om af te persen.43 CISA, de FBI en de NSA schrijven dat de uitvoerders van Conti waarschijnlijk een loon krijgen in plaats van een percentage van de opbrengst.24
Kwetsbaarheden
PwC noemt geen CVE: de naam van het lek is zwartgemaakt. Het rapport zegt alleen dat een "algemeen bekend" lek met CVSS-score 10 van 10 is gebruikt tegen twee ziekenhuizen. Hieronder staat de meest waarschijnlijke kandidaat. Dat is een afleiding en geen bevestigd feit.417
| CVE | Product | Ernst (CVSS) | Actief misbruikt (CISA KEV) | Patch beschikbaar sinds | Misbruik vanaf |
|---|---|---|---|---|---|
| CVE-2020-1472 (Zerologon) 🧠 | Windows Server met de rol domain controller, Netlogon Remote Protocol25 | 10,0 kritiek (CVSS 3.1, NVD); Microsoft zelf geeft 5,525 | Ja, in de catalogus sinds 3 november 2021, dus na het incident25 | 11 augustus 202026 | Exploitcode was in september 2020 in omloop (CISA, 18 september 2020)26; bij de HSE mogelijk vanaf 11 mei 2021 🧠 |
Sporen van de aanvallers
Alleen wat het NCSC op 16 mei 2021 openbaar maakte. Het NCSC noemt geen domeinen of IP-adressen voor deze aanval.16 De door CISA gepubliceerde lijsten met Conti-domeinen en Cobalt Strike-adressen zijn algemeen en niet specifiek voor de HSE; ze staan hier niet.24
- Conti (SHA-256):
d21c71a090cd6759efc1f258b4d087e82c281ce65a9d76f20a24857901e694fc - Cobalt Strike (SHA-256):
234e4df3d9304136224f2a6c37cb6b5f6d8336c4e105afce857832015e97f27a,1429190cf3b36dae7e439b4314fe160e435ea42c0f3e6f45f8a0a33e1e12258f,8837868b6279df6a700b3931c31e4542a47f7476f50484bdf907450a8d8e9408,a390038e21cbf92c36987041511dcd8dcfe836ebbabee733349e0b17af9ad4eb,d4a1cd9de04334e989418b75f64fb2cfbacaa5b650197432ca277132677308ce - LaZagne (SHA-256):
5a2e947aace9e081ecd2cfa7bc2e485528238555c7eeb6bcca560576d4750a50 - Bestanden:
_EXE.baten_COPY.bat(batchbestanden voor kopiëren en starten); versleutelde bestanden krijgen de extensie.FEEDC - Mutex:
YUIOGHJKCVVBNMFGHJKTYQUWIETASKDHGZBDGSKL237782321344 - Opdracht om schaduwkopieën te wissen:
cmd.exe /c C:\Windows\System32\wbem\WMIC.exe shadowcopy where "ID='{...}'" delete - De ransomware slaat bestanden over met de namen
CONTI_LOG.txtenreadme.txten de extensies.FEEDC,.msi,.sys,.lnk,.dllen.exe
Detectie en respons
- 31 maart 2021: de virusscanner ziet Cobalt Strike en Mimikatz op de eerste computer, maar staat op waarnemen. Er komt geen incident.
- 7 mei 2021: Cobalt Strike op zes servers. Pas na mails van de leverancier op 12 en 13 mei kijkt de HSE ernaar; de afgesproken kritieke incidentdienst wordt niet gebruikt.
- 10 mei 2021: een ziekenhuis ziet verdachte activiteit op een domain controller en Cobalt Strike op twee systemen. Het bedrijf dat het ziekenhuis beveiligt, zegt dat het risico laag is. De scanner had het weggehaald; er volgt geen onderzoek.
- 12 mei 2021, 's avonds: een ander ziekenhuis waarschuwt de HSE. De HSE concludeert op 13 mei dat de dreiging van dat ziekenhuis uitgaat.
- 13 mei 2021: de leverancier meldt "unhandled threat events" sinds 7 mei op minstens 16 systemen. Er wordt om herstart van servers gevraagd.
- De server die de virusscannermeldingen verzamelde, werd zelf versleuteld en was niet te herstellen. Daardoor kon de HSE de volgorde van de meldingen later niet meer volledig nagaan. Er was geen centrale logging van systemen, netwerk en beveiligingssoftware.4
Wat verdedigers hierop kunnen bouwen:
- Elke melding van Cobalt Strike, Mimikatz of PsExec buiten beheer behandelen als incident. Leg vast wie dit beoordeelt, ook 's nachts, en laat de scanner blokkeren in plaats van waarnemen.4
- Eindpuntdetectie (EDR) op werkstations en servers. Het ministerie van Gezondheid stopte de ransomware met EDR die het op 13 mei installeerde.23
- Zoek naar tekenen die de FBI noemt bij Conti: nieuwe accounts en niet-geïnstalleerde tools (Sysinternals), uitgeschakelde detectie, constante HTTP- en DNS-beacons en grote HTTPS-overdrachten naar cloudopslag zoals MEGA en pCloud.27
- Alarm bij
WMIC.exe shadowcopy ... delete, bij batchbestanden die bestanden naar veel computers kopiëren, bij PsExec met beheerdersaccounts en bij een golf bestanden met de extensie.FEEDC.16 - Beperk internettoegang van servers; PwC raadt dat aan om uitgaand verkeer te beperken.20
- Vertrouwensrelaties tussen domeinen en het gebruik van beheerdersaccounts van het ene domein in het andere zichtbaar maken en alarmeren.3
- Containment volgens het NCSC: domain controllers isoleren, uitgaand verkeer naar internet blokkeren, schone netwerken (VLAN's) bouwen voor herstel, bekende kwaadaardige adressen blokkeren, beheerdersaccounts beschermen en eindpunten harden. Controleer eerst of back-ups niet besmet zijn voordat u terugzet.16
- Let ook op IcedID, BazarLoader en Trickbot als voorbode van ransomware, zoals het NCSC adviseert. Het NCSC noemt die malware niet als bevinding in dit incident.16
- Voor het herstel stelde de HSE samen met de incidentresponsepartij "go-to-green"-eisen op waaraan elk systeem moest voldoen voordat het weer op het netwerk mocht. De partij controleerde de systemen van ziekenhuizen met aanvalssporen voordat die weer toegang kregen.23
8. Wat we niet weten
- Wat de Excel-bijlage deed en welke malware erin zat. De naam is zwartgemaakt. Of het een macro was, is niet openbaar. Het antwoord staat waarschijnlijk in het onderzoeksrapport van de incidentresponsepartij ("Intrusion Investigation Report", september 2021); een openbare versie hebben we niet gevonden.22
- Welk lek is gebruikt bij de twee ziekenhuizen. PwC noemt de naam niet. Zerologon is een logische kandidaat, maar niet bevestigd.17
- Hoe de aanvallers de beheerdersaccounts kregen. Mimikatz en LaZagne zijn gebruikt, maar hoe elk account is buitgemaakt, staat niet in de openbare bronnen.4
- Hoe de gegevens naar buiten gingen. PwC vond geen sluitend bewijs van de route, hoewel de gegevens wel bij de daders terechtkwamen.4 De daders claimden in mei 2021 zo'n 700 gigabyte te hebben; dat is een claim en niet bevestigd.9
- Waarom het aantal betrokkenen verschilt. De HSE kondigde in 2022 ongeveer 113.000 betrokkenen aan en meldde later dat ze 90.936 mensen had aangeschreven. Waar het verschil vandaan komt, is niet uitgelegd.117
- Waarom de daders de sleutel vrijgaven. Geen betrouwbare bron geeft de reden. De daders noemden het zelf een gratis geschenk en bleven dreigen met publicatie.9
- De volledige kosten. De Rekenkamer kon de totale kosten niet vaststellen; personeelstijd en het werken op papier zijn niet geteld. Het cijfer van 102 miljoen euro komt uit een bericht van het vakblad Law Society Gazette en zegt niet wat het omvat.37
- De gevolgen voor patiënten. PwC schrijft dat er te weinig gegevens zijn om dat aan te tonen. Een lopend onderzoek moet meer inzicht geven.8
- Of de DPC de aanval zelf onderzocht en heeft afgerond. We vonden geen openbaar besluit. De bron die het antwoord kan geven, is de besluitenlijst van de DPC (dataprotection.ie).
- Wie de daders zijn en of er vervolging komt. De HSE zegt dat de onderzoeken lopen. We vonden geen aanhoudingen of rechtszaken tegen personen.10
- Of de oudere besmettingen (vanaf 24 november 2020) iets met de aanval te maken hadden. PwC zegt dat daar geen bewijs voor is.4
9. Begrippen
Phishing: een nepmail die je laat klikken, iets laat openen of gegevens laat afgeven.
Malware: kwaadaardige software.
Ransomware: malware die bestanden versleutelt, zodat je ze pas terugkrijgt als je betaalt.
Dubbele afpersing: criminelen versleutelen de gegevens én stelen ze. Ze dreigen die te publiceren als je niet betaalt.
Ontsleutelingssleutel (decryptor): de code of het programma waarmee je versleutelde bestanden weer leesbaar maakt.
Cobalt Strike: een programma waarmee beveiligers aanvallen nabootsen. Criminelen misbruiken het om computers van een ander op afstand te besturen.
Mimikatz: een programma dat inloggegevens uit het geheugen van een computer haalt.
Beheerdersaccount (domeinbeheerder): een account dat veel mag in een netwerk, bijvoorbeeld programma's installeren en andere accounts beheren.
Active Directory: het onderdeel van Windows-netwerken dat bijhoudt wie er mag inloggen en wat iedereen mag.
Vertrouwensrelatie: een afspraak tussen twee netwerken dat iemand die in het ene is ingelogd, ook in het andere mag werken zonder nieuwe controle.
Plat netwerk: een netwerk zonder afgesloten delen. Wie erin komt, komt bijna overal.
Virusscanner op "waarnemen": de scanner ziet gevaar en schrijft het op, maar stopt het niet.
EDR: beveiligingssoftware op een computer die verdacht gedrag ziet, meldt en kan stoppen.
SOC: een team dat dag en nacht meldingen van beveiligingssoftware bekijkt en erop reageert.
CISO: de directeur die verantwoordelijk is voor informatiebeveiliging.
Lek en update: een lek is een fout in software waar een aanvaller misbruik van kan maken. Een update (patch) dicht het lek.
Exploit: een aanvalsmethode die een lek misbruikt.
Offline back-up: een reservekopie die niet via het netwerk bereikbaar is, en dus ook niet door een aanvaller kan worden versleuteld.
Incidentresponsepartij: een extern bedrijf dat helpt bij het onderzoeken en oplossen van een aanval.
MITRE ATT&CK: een openbare lijst van werkwijzen van aanvallers, met een nummer per techniek.
IOC (indicator of compromise): een spoor van een aanvaller, zoals een bestandsnaam of een controlegetal van een bestand.
Versies
- v1 (2026-10-10): eerste versie, op basis van het PwC-rapport, het NCSC-alert, de waarschuwing van de FBI, het advies van CISA, het rapport van de Ierse Rekenkamer, de HSE-pagina's en mediaberichten. ATT&CK-nummers gecontroleerd tegen ATT&CK Enterprise v19.2.
Bijlage: bronnen en noten
-
PwC. (2021, 3 december). Conti cyber attack on the HSE: Independent post incident review [Rapport; openbare, deels zwartgemaakte versie], Executive summary, p. 1-10. Health Service Executive. https://about.hse.ie/publications/conti-cyber-attack-on-the-hse-independent-post-incident-review/ (volledige tekst: https://about.hse.ie/api/v2/download-file/file_based_publications/conti_cyber_attack_on_the_hse_full_report.pdf) ↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
PwC. (2021, 3 december). Conti cyber attack on the HSE: Independent post incident review [Rapport], hoofdstuk 3, "Timeline of the Incident", p. 28-32. Health Service Executive. https://about.hse.ie/api/v2/download-file/file_based_publications/conti_cyber_attack_on_the_hse_full_report.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Office of the Comptroller and Auditor General. (2022). Financial impact of cyber security attack [Hoofdstuk 12 van het Report on the Accounts of the Public Services 2021]. https://www.audit.gov.ie/en/find-report/publications/2022/12-financial-impact-of-cyber-security-attack.pdf. Het rapport noemt de uitgaven van de HSE in 2021 (37 miljoen euro lopende uitgaven en 14 miljoen euro investeringen, samen ongeveer 51 miljoen euro) en de eis van de aanvallers van bijna 20 miljoen dollar. ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
PwC. (2021, 3 december). Conti cyber attack on the HSE: Independent post incident review [Rapport], hoofdstuk 5.1 (Focus area 1), p. 45-58. Health Service Executive. https://about.hse.ie/api/v2/download-file/file_based_publications/conti_cyber_attack_on_the_hse_full_report.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
MITRE. (z.d.). Conti (S0575). MITRE ATT&CK. https://attack.mitre.org/software/S0575/ ↩↩
-
MITRE. (z.d.). Wizard Spider (G0102). MITRE ATT&CK. https://attack.mitre.org/groups/G0102/ ↩↩
-
Gazette Desk. (2024, 14 mei). HSE facing 473 lawsuits after Russian cyber attack. Law Society Gazette. https://lawsociety.ie/gazette/top-stories/2024/may/hse-facing-473-lawsuits-after-russian-cyber-attack. Het bericht citeert RTÉ voor het aantal rechtszaken en de HSE voor de kostenschatting (102 miljoen euro) en het aantal aangeschreven mensen (90.936). ↩↩↩↩↩
-
PwC. (2021, 3 december). Conti cyber attack on the HSE: Independent post incident review [Rapport], hoofdstuk 2.1, p. 15-21. Health Service Executive. https://about.hse.ie/api/v2/download-file/file_based_publications/conti_cyber_attack_on_the_hse_full_report.pdf ↩↩↩↩↩
-
Abrams, L. (2021, 20 mei). Conti ransomware gives HSE Ireland free decryptor, still selling data. BleepingComputer. https://www.bleepingcomputer.com/news/security/conti-ransomware-gives-hse-ireland-free-decryptor-still-selling-data/ ↩↩↩
-
Health Service Executive. (z.d.; pagina voor het laatst beoordeeld op 1 december 2025). Cyber-attack and HSE response: What happened. https://www2.hse.ie/services/cyber-attack/what-happened/ ↩↩↩↩
-
Halpin, H. (2022, 7 november). HSE to begin notifying people whose information was illegally accessed during 2021 cyber-attack. TheJournal.ie. https://www.thejournal.ie/hse-to-contact-people-affected-cyber-attack-2021-5913427-Nov2022/ ↩↩
-
Bitdefender. (2025, 10 december). Four years later, Irish health service offers €750 to victims of ransomware attack. Hot for Security. https://www.bitdefender.com/en-us/blog/hotforsecurity/four-years-later-irish-health-service-offers-eu750-to-victims-of-ransomware-attack. Het bericht verwijst naar eerdere mediaberichten (onder meer een artikel in The Irish Times van 9 december 2025) en naar een advocatenkantoor dat het aanbod ontving; de HSE zelf bevestigde het in deze bron niet. Daarom: gemeld door media (🔎), niet door de HSE bevestigd. ↩
-
An Garda Síochána. (2021, 6 september). Several domains used in ransomware attacks seized by the Garda National Cyber Crime Bureau (GNCCB) (6/9/21). https://www.garda.ie/en/about-us/our-departments/office-of-corporate-communications/news-media/news-archive/several-domains-used-in-ransomware-attacks-seized-by-the-garda-national-cyber-crime-bureau-gnccb-6-9-21-.html. Het bericht noemt Conti en de HSE niet bij naam en spreekt van een "cybercrimegroep". ↩
-
TechCentral.ie. (2021, 6 september). Gardai seize Conti domains used in HSE ransomware attack. https://www.techcentral.ie/gardai-seize-conti-domains-used-in-hse-ransomware-attack ↩
-
Noot bij ❓: PwC schrijft dat de eerste besmetting kwam door een Excel-bijlage en noemt later een malwarefamilie met een Outlook-module (zwartgemaakt), maar de naam van de eerste malware en het mechanisme in het Excel-bestand staan niet in de openbare versie. Het NCSC raadt aan te letten op IcedID, BazarLoader en Trickbot als voorlopers van ransomware, maar noemt die niet als bevinding. Mandiant beschrijft UNC2633 in een bericht uit 2024 als verspreider van QAKBOT, onder meer in november 2022; dat bericht gaat niet over de HSE en zegt niets over 2020 of 2021. We vullen de naam daarom niet in. Bronnen: PwC, hoofdstuk 3 (p. 29) en 5.1 (p. 54-55); NCSC-alert (zie de noten hierboven); Mandiant. (2024, 29 juli). UNC4393 goes gently into the SILENTNIGHT. Google Cloud Blog. https://cloud.google.com/blog/topics/threat-intelligence/unc4393-goes-gently-into-silentnight ↩
-
National Cyber Security Centre (Ierland). (2021, 16 mei). Ransomware attack on health sector - UPDATE (NCSC Alert 2105161000-NCSC, versie 1.1; eerste melding van 14 mei 2021) [Waarschuwing]. Department of the Environment, Climate and Communications. https://www.ncsc.gov.ie/pdfs/HSE_Conti_140521_UPDATE.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Noot bij 🧠: PwC schrijft dat de aanvaller na veel mislukte inlogpogingen waarschijnlijk een bekend, niet bijgewerkt lek gebruikte om in het domein van het eerste ziekenhuis te komen, en dat een "algemeen bekende" exploit met CVSS 10 van 10 is gebruikt bij twee ziekenhuizen. De naam is zwartgemaakt. Zerologon (CVE-2020-1472) past daarbij: NVD geeft het 10,0; het lek geeft een aanvaller met netwerktoegang tot een domain controller mogelijk domeinbeheerderrechten; Microsoft bracht de update op 11 augustus 2020 uit, negen maanden voor de aanval; en CISA, de FBI en de NSA noemen Zerologon in hun Conti-advies, volgens een gelekt draaiboek van de daders, als lek dat Conti-uitvoerders misbruiken. Maar andere lekken met een score van 10 komen ook in aanmerking, en geen bron bevestigt Zerologon. Bronnen: PwC, hoofdstuk 3 (p. 29) en 5.1 (p. 54); NVD (2020); CISA (2020, ED 20-04); CISA, FBI & NSA (2021). ↩↩↩
-
Noot bij 🧠: PwC schrijft dat de aanvaller vanaf systemen bij de HSE en drie ziekenhuizen een bestandsdeelsite bezocht, bestanden kopieerde en archieven maakte, maar dat de onderzoekers geen sluitend bewijs vonden van hoe de gegevens naar buiten gingen. De FBI beschrijft bij Conti grote HTTPS-overdrachten naar cloudopslag zoals MEGA en pCloud; CISA noemt het programma Rclone voor het wegsturen van gegevens. Daaruit leiden we T1567.002 af. Het kan ook een andere route zijn geweest. Bronnen: PwC, hoofdstuk 5.1 (p. 54-55); FBI (2021); CISA, FBI & NSA (2021). ↩↩
-
PwC. (2021, 3 december). Conti cyber attack on the HSE: Independent post incident review [Rapport], figuur 11, "High-level assessment of the HSE's cybersecurity capabilities against PwC's proprietary ransomware readiness framework", p. 50. Health Service Executive. https://about.hse.ie/api/v2/download-file/file_based_publications/conti_cyber_attack_on_the_hse_full_report.pdf. Het figuur noemt als maatregelen onder meer mailfilters die bijlagen beperken en scannen, en beperkingen op het uitvoeren van onbetrouwbare Office-macro's; de kleurcodering van het risico is in de tekstversie niet leesbaar, dus we maken er geen uitspraak over of de HSE deze maatregelen had. ↩
-
PwC. (2021, 3 december). Conti cyber attack on the HSE: Independent post incident review [Rapport], aanbeveling FA1.KR11 (onder meer "Restrict internet access to servers"), p. 60. Health Service Executive. https://about.hse.ie/api/v2/download-file/file_based_publications/conti_cyber_attack_on_the_hse_full_report.pdf ↩↩
-
MITRE. (2026, 28 april). ATT&CK versions [Overzicht, versie 19.2 als actuele versie]. MITRE ATT&CK. https://attack.mitre.org/resources/versions/ ↩
-
PwC. (2021, 3 december). Conti cyber attack on the HSE: Independent post incident review [Rapport], bijlage E, "Focus area 1 - detailed technical timeline", p. 127-137. Health Service Executive. https://about.hse.ie/api/v2/download-file/file_based_publications/conti_cyber_attack_on_the_hse_full_report.pdf. In de openbare versie zijn deze pagina's volledig zwartgemaakt; bijlage F (de organisatorische tijdlijn, p. 138-141) is wel leesbaar. ↩↩
-
Noot bij 🧠: PwC en het NCSC bevestigen Cobalt Strike, maar noemen het protocol voor het contact met de aanvaller niet. De FBI schrijft dat Conti-aanvallers vooral contact leggen over de poorten 80, 443, 8080 en 8443 en dat het verkeer vaak via HTTP, HTTPS en DNS loopt. We leiden daaruit T1071.001 (webprotocollen) af. Cobalt Strike kan ook andere protocollen gebruiken. Bronnen: PwC, hoofdstuk 3; NCSC-alert; FBI (2021). ↩
-
Cybersecurity and Infrastructure Security Agency, Federal Bureau of Investigation, & National Security Agency. (2021, 22 september; bijgewerkt op 28 februari en 9 maart 2022). Conti ransomware (Advisory AA21-265A). https://www.cisa.gov/sites/default/files/publications/AA21-265A-Conti_Ransomware_TLP_WHITE.pdf ↩↩
-
National Institute of Standards and Technology. (2020, 17 augustus). CVE-2020-1472 [NVD-gegevens via de API, JSON]. National Vulnerability Database. https://services.nvd.nist.gov/rest/json/cves/2.0?cveId=CVE-2020-1472. Bevat de score van NVD (10,0) en van Microsoft (5,5) en de datum waarop CISA het lek in de catalogus van actief misbruikte kwetsbaarheden zette (3 november 2021). ↩↩↩
-
Cybersecurity and Infrastructure Security Agency. (2020, 18 september). ED 20-04: Mitigate Netlogon elevation of privilege vulnerability from August 2020 Patch Tuesday (Closed). https://www.cisa.gov/news-events/directives/ed-20-04-mitigate-netlogon-elevation-privilege-vulnerability-august-2020-patch-tuesday-closed ↩↩
-
Federal Bureau of Investigation. (2021, 20 mei). Conti ransomware attacks impact healthcare and first responder networks (FLASH CP-000147-MW) [Waarschuwing]. https://www.ic3.gov/Media/News/2021/210521.pdf ↩