 HackAtlas
In het kort. Op 23 december 2019 versleutelden criminelen 267 servers van de Universiteit Maastricht, waardoor e-mail, bestanden en ook back-ups onbruikbaar werden.1 Ze waren al twee maanden eerder binnengekomen via een phishingmail met een link naar een Excel-bestand, en konden daarna ongezien rondkijken tot ze de hoogste rechten in het netwerk hadden.1 De universiteit betaalde ongeveer 197.000 euro losgeld om snel weer te kunnen werken; een deel daarvan kwam jaren later terug.2
Aanvalspad grotendeels bekend: ✅ 11 bevestigd · 🔎 0 gemeld · 🧠 2 afgeleid · ❓ 1 onbekend
1. In één oogopslag
| Organisatie | Universiteit Maastricht (UM), onderwijs en onderzoek, Nederland |
| Wanneer | Binnengekomen op 15 en 16 oktober 2019; ransomware op 23 december 2019 rond 18.30 uur; sleutel ontvangen op 30 december 20191 |
| Dader | TA505, een criminele groep die sinds minstens 2014 actief is; volgens Fox-IT past de werkwijze bij deze groep13 |
| Soort aanval | Ransomware (Clop), na ruim twee maanden ongezien rondkijken |
| Eerste toegang | Twee medewerkers openden een Excel-bestand via een link in een phishingmail; een macro installeerde malware1 |
| Gevolgen | 267 Windows-servers versleuteld, waaronder e-mail, bestandsservers met onderzoeksgegevens en back-upservers; losgeld van ongeveer 197.000 euro12 |
2. Wat er gebeurde
De Universiteit Maastricht heeft zo'n 19.000 studenten en 4.500 medewerkers. Het netwerk is groot: 1.647 servers en 7.307 werkplekken.4
Op 15 oktober 2019 kreeg een medewerker een e-mail met als onderwerp "Documents". Het leek een bericht met een document via OneDrive. De link leidde naar een Excel-bestand met een macro: een klein programma in het bestand dat iets uitvoert zodra je dat toestaat. De macro haalde de malware SDBbot binnen. Een dag later gebeurde hetzelfde bij een tweede medewerker, met een mail over een vergaderrooster die naar zes adressen was gestuurd.1 Via deze twee computers had de aanvaller een voet tussen de deur.
Vanaf 16 oktober was de aanvaller ook zelf actief in het netwerk, met hackersgereedschap zoals Meterpreter en later Cobalt Strike. Op 17 en 20 oktober nam hij vier servers over. Twee daarvan draaiden nog Windows Server 2003, een versie die Microsoft niet meer ondersteunt en waarop een belangrijke beveiligingsupdate ontbrak.1 Daarna bracht hij het netwerk in kaart: welke computers er zijn, welke gebruikers en wie welke rechten heeft.
Op 21 november kreeg hij de sleutel van het hele netwerk: de inloggegevens van een domeinbeheerder, een account dat alles mag. Die stonden waarschijnlijk in het geheugen van een server die hij net had overgenomen, omdat een beheerder daar met dat account had gewerkt.1 Dat was tegen het eigen beleid van de universiteit in.4
Op 23 december, twee dagen voor kerst, sloeg hij toe. Hij verwijderde de virusscanner op drie servers en startte vanaf daar de Clop-ransomware op alle Windows-servers van de universiteit. Binnen een half uur waren 267 servers versleuteld, waaronder de mailservers, bestandsservers met onderzoeksgegevens en ook een deel van de back-upservers.1
Onderweg waren er alarmsignalen. Op 24 oktober verwijderde Windows Defender een hackersscript. Op 19 december zag de virusscanner tot drie keer toe Cobalt Strike en tot negen keer toe Mimikatz, maar hij stond zo ingesteld dat hij alleen registreerde en niet blokkeerde.1 De meldingen kwamen grotendeels op een centrale logserver terecht, maar niemand keek er actief naar.1 Ook waren er meldingen van de phishingmails bij de servicedesk binnengekomen, maar één variant werd onvoldoende opgevolgd.4
Na lang overleg besloot de universiteit op 29 december te betalen: ongeveer 197.000 euro in bitcoin.42 Op 30 december kwam de sleutel binnen.1 Het alternatief was alles opnieuw opbouwen, en dat had maanden geduurd. Nu konden de lessen en tentamens op 6 januari doorgaan en werden de salarissen op tijd betaald.4
De universiteit maakte het onderzoeksrapport van Fox-IT openbaar en hield een symposium om andere instellingen te waarschuwen. De Inspectie van het Onderwijs oordeelde dat de crisis goed was aangepakt, maar dat de universiteit vooraf niet genoeg passende maatregelen had genomen.5 In 2022 kreeg de universiteit een deel van het losgeld terug. De politie had al in februari 2020 een cryptowallet laten bevriezen met ongeveer 40.000 euro; door de koersstijging was dat in 2022 zo'n 500.000 euro waard.2
3. Het aanvalspad
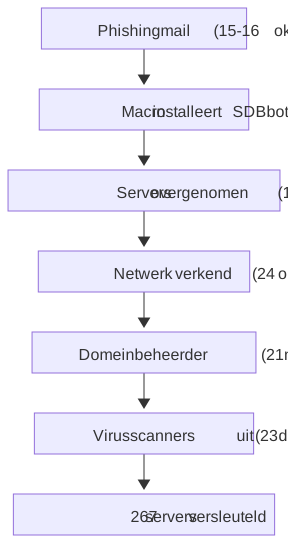
| # | Fase (ATT&CK-tactiek) | Wat de aanvallers deden | Techniek | Zekerheid |
|---|---|---|---|---|
| 1 | Voorbereiden (Resource Development) | Nepdomeinen geregistreerd die leken op Microsoft, OneDrive en Dropbox, voor de phishinglinks en de malware1 | T1583.001 Domains | ✅ |
| 2 | Binnenkomen (Initial Access) | Phishingmails op 15 en 16 oktober met een link naar een "document"1 | T1566.002 Spearphishing Link | ✅ |
| 3 | Uitvoeren (Execution) | Twee medewerkers openden het Excel-bestand; een macro haalde de malware SDBbot binnen en startte die1 | T1204.002 Malicious File, T1059.005 Visual Basic, T1105 Ingress Tool Transfer | ✅ |
| 4 | Vastzetten (Persistence) | SDBbot zette zichzelf in het Windows-register, zodat hij na een herstart weer actief werd1 | T1547.001 Registry Run Keys (waarschijnlijk)6 | ✅ |
| 5 | Contact met de aanvaller (Command and Control) | SDBbot meldde zich elke 15 minuten bij een server van de aanvaller; vanaf 16 oktober bestuurde de aanvaller de computers ook zelf met Meterpreter en later Cobalt Strike1 | T1095 Non-Application Layer Protocol (waarschijnlijk)7 | ✅ |
| 6 | Verspreiden (Lateral Movement) | Op 17 en 20 oktober vier servers overgenomen, mogelijk via het Windows-lek EternalBlue | T1210 Exploitation of Remote Services | 🧠8 |
| 7 | Rondkijken (Discovery) | Op 24 oktober het netwerk gescand met PowerSploit en de Active Directory in kaart gebracht met PingCastle1 | T1046 Network Service Discovery, T1087.002 Domain Account, T1059.001 PowerShell | ✅ |
| 8 | Inloggegevens stelen (Credential Access) | Het wachtwoord van de domeinbeheerder uit het geheugen van een overgenomen server gehaald | T1003.001 LSASS Memory | 🧠9 |
| 9 | Rechten pakken (Privilege Escalation) | Op 21 november om 13.19 uur ingelogd op een domain controller met het account Administrator.UNIMAAS, met volledige rechten in het Windows-domein1 | T1078.002 Domain Accounts | ✅ |
| 10 | Rondkijken (Discovery) | Op 19 december AdFind gebruikt op de domain controller, en Cobalt Strike en Mimikatz op servers; de virusscanner zag het, maar blokkeerde niet1 | T1018 Remote System Discovery, T1003.001 LSASS Memory | ✅ |
| 11 | Beveiliging uitschakelen (Defense Impairment) | Op 23 december McAfee verwijderd van drie servers en Windows Defender overal uitgezet1 | T1685 Disable or Modify Tools | ✅ |
| 12 | Uitrollen (Execution) | Met de tool sage.exe en een Windows-service met een naam die op PsExec lijkt, de ransomware op alle servers gestart1 | T1569.002 Service Execution, T1036.004 Masquerade Task or Service | ✅ |
| 13 | Toeslaan (Impact) | Tussen 18.26 en 18.52 uur 267 servers versleuteld met Clop, ook een deel van de back-upservers1 | T1486 Data Encrypted for Impact, T1490 Inhibit System Recovery | ✅ |
| 14 | Buitmaken (Exfiltration) | Of er onderzoeks- of persoonsgegevens zijn gestolen, is niet vastgesteld | ❓10 |
Zekerheid: ✅ bevestigd door de organisatie, een overheid, de rechter of een onafhankelijk onderzoek · 🔎 gemeld door betrouwbare media of onderzoekers · 🧠 afgeleid, met de redenering in de noot · ❓ onbekend
4. Waarom het lukte
Fox-IT vat het samen als een combinatie van ontbrekende beveiligingsupdates, weinig segmentatie in het netwerk en alarmsignalen die niet werden opgevolgd.1 Concreet:
- Macro's mochten gewoon draaien. Een Excel-bestand van internet kon een macro starten die malware installeerde. Fox-IT adviseert om macro's zonder digitale handtekening niet toe te staan.1
- Alarmsignalen werden niet opgevolgd. Windows Defender en de virusscanner zagen hackersgereedschap, maar niemand keek naar die meldingen. De virusscanner stond bovendien op "alleen observeren", de standaardinstelling.1
- Servers waren niet bijgewerkt. Er draaiden nog servers met Windows Server 2003, zonder de update tegen EternalBlue. Ook de server waar de aanvaller op 21 november de domeinbeheerder vond, miste recente updates.1
- Beheerders werkten met het sterkste account op gewone servers. Daardoor lag het wachtwoord van de domeinbeheerder op een plek waar de aanvaller erbij kon.14
- Het netwerk en de back-ups waren niet afgeschermd. De netwerkdelen waren vrij open naar elkaar, en de back-upservers hoorden bij hetzelfde Windows-domein. Er waren geen offline back-ups.14
Ook bestuurlijk was het niet op orde, concludeerde de Inspectie: cyberdreiging stond niet bovenaan de risicolijst, ransomware stond niet in de draaiboeken voor grote incidenten en er was geen totaaloverzicht van de IT.5
5. Wat het had kunnen stoppen
| Stap | Maatregel | Moeite | Effect |
|---|---|---|---|
| 2–3 | Macro's in bestanden van internet blokkeren; alleen ondertekende macro's toestaan | laag | De aanval was bij de eerste klik gestopt |
| 2 | Medewerkers phishing laten melden, en elke melding opvolgen, ook van varianten | laag | De campagne was al in oktober ontdekt |
| 5 | Uitgaand netwerkverkeer bewaken op een vaste "hartslag" naar onbekende servers | middel | De besmette computers waren binnen dagen gevonden |
| 6 | Oude systemen uitfaseren, updates snel installeren en controleren of ze echt zijn geïnstalleerd | middel | EternalBlue had niet gewerkt |
| 7, 10 | Meldingen van virusscanners en logs dagelijks laten bekijken (SIEM of SOC) en de scanner laten blokkeren in plaats van observeren | middel tot hoog | Twee maanden eerder alarm |
| 8–9 | Domeinbeheerders alleen op domain controllers laten inloggen, aparte beheeraccounts gebruiken en zware accounts in de groep Protected Users zetten | middel | Het wachtwoord van de domeinbeheerder had niet voor het oprapen gelegen |
| 11 | Beveiligingssoftware beschermen tegen uitschakelen en alarm slaan als die verdwijnt | laag | De uitrol van de ransomware was opgevallen |
| 13 | Offline of onveranderbare back-ups, buiten het Windows-domein, en herstellen regelmatig oefenen | middel | Herstel zonder losgeld was mogelijk geweest |
| alle | Het netwerk opdelen in afgeschermde delen (segmentatie) | hoog | De aanvaller had veel minder servers kunnen bereiken |
6. Lessen
Voor bestuur en management - ☐ Staan een cyberaanval en ransomware op de risicolijst en in het crisisdraaiboek? - ☐ Is vooraf afgesproken hoe je omgaat met een losgeldeis, en wie daarover beslist? - ☐ Is er een actueel overzicht van alle systemen en back-ups? - ☐ Laat je regelmatig toetsen of de belangrijkste maatregelen echt werken?
Voor IT en security - ☐ Blokkeren we macro's in bestanden van internet? - ☐ Kijkt iemand elke dag naar de meldingen van virusscanners en logs, ook in vakanties? - ☐ Draaien alle servers op een ondersteunde versie, en controleren we of updates echt zijn geïnstalleerd? - ☐ Gebruiken beheerders aparte accounts, en loggen domeinbeheerders alleen op domain controllers in? - ☐ Zijn er back-ups die een aanvaller met beheerrechten niet kan versleutelen of wissen, en oefenen we het terugzetten?
Voor iedere medewerker - ☐ Klik niet op "Inhoud inschakelen" in een onverwacht document. - ☐ Meld een verdachte mail, ook als je al hebt geklikt. Liever te vaak dan te laat.
7. Voor securityprofessionals
Technieken (MITRE ATT&CK)
Tactieknamen volgens ATT&CK Enterprise v19.2, waarin Defense Evasion is opgesplitst in Stealth en Defense Impairment.
- Resource Development: T1583.001 nepdomeinen voor phishing, malware en command-and-control ✅
- Initial Access: T1566.002 links in mails naar nep-OneDrive en nep-Dropbox ✅
- Execution: T1204.002 en T1059.005 Excel-macro ✅; T1059.001 PowerSploit en PowerShell-uitvoering van Cobalt Strike en Mimikatz ✅; T1569.002 uitrol van de ransomware via services ✅
- Persistence: T1547.001 SDBbot via het register 🧠6
- Command and Control: T1105 download van SDBbot door de macro ✅; T1095 SDBbot-beacon elke 15 minuten 🧠7; Meterpreter en Cobalt Strike voor handmatige besturing ✅
- Discovery: T1046 scans met PowerSploit ✅; T1087.002 Active Directory in kaart met PingCastle ✅; T1018 AdFind op een domain controller ✅
- Lateral Movement: T1210 waarschijnlijk EternalBlue (MS17-010) 🧠8
- Credential Access: T1003.001 Mimikatz op 19 december ✅; het domeinbeheerderswachtwoord op 21 november 🧠9
- Privilege Escalation: T1078.002 Administrator.UNIMAAS op een domain controller ✅
- Stealth: T1036.004 services psxexesvc (lijkt op PsExec) en Winsysstrinsag ✅
- Defense Impairment: T1685 McAfee verwijderd en Windows Defender uitgeschakeld ✅
- Impact: T1486 Clop (RC4 per bestand, sleutel versleuteld met RSA-1024) en T1490 versleutelde back-upservers (DPM, DataProtector, Veeam) ✅
Gebruikte software: SDBbot (S0461)11, Clop (S0611), Cobalt Strike (S0154), Mimikatz (S0002), PowerSploit (S0194), AdFind (S0552), Meterpreter (Metasploit) en de legitieme audittool PingCastle. Groep: TA505 (G0092).3 Volgens Fox-IT volgde de groep bij ruim 150 slachtoffers in 2019 hetzelfde patroon: brede phishing, organisatie verkennen, zijwaarts bewegen, back-ups versleutelen of wissen, ransomware breed uitrollen en losgeld eisen.1
Kwetsbaarheden
| CVE | Product | Ernst (CVSS) | Actief misbruikt (CISA KEV) | Patch beschikbaar sinds | Misbruik vanaf |
|---|---|---|---|---|---|
| CVE-2017-0144 (EternalBlue) | Windows SMBv1-server; bij de UM onder meer Windows Server 2003 R2 zonder de update1 | 8,8 hoog (CVSS 3.1)12 | Ja, in de catalogus sinds 10 februari 20221213 | 14 maart 2017, bulletin MS17-010, voor ondersteunde Windows-versies14 | Op grote schaal sinds 2017, onder meer door WannaCry en NotPetya15; bij de UM mogelijk vanaf 17 oktober 2019 🧠 |
Niet elke stap is met dit lek te verklaren: op een van de vier servers uit oktober werkte EternalBlue niet, en hoe de aanvaller daar binnenkwam, is niet vastgesteld.1 Op de server van 21 november werd op 2 december alsnog een update geïnstalleerd, toen de aanvaller al domeinbeheerder was.1
Sporen van de aanvallers
Uit het Fox-IT-rapport (2019); vooral nog leerzaam als voorbeeld.1
- Download van SDBbot:
windows-en-us-update[.]com(185.225.17[.]99) enwindows-afx-update[.]com(185.212.128[.]146) - Command-and-control van SDBbot:
drm-server13-login-microsoftonline[.]com(195.123.242[.]250) - Phishinglink:
cdn2.onedrive-download-en[.]com, en een tweede domein dat op Dropbox leek - Bestanden:
sage.exe(uitroltool, inC:\Users\Public\Music\),swaqp.exe(ransomware), losgeldberichtClopReadMe.txt, extensie.Clop - Services:
Winsysstrinsagenpsxexesvc
Detectie en respons
De signalen die er waren, volgens Fox-IT:1
- 24 oktober 2019, 11.41 uur: Windows Defender detecteert en verwijdert PowerView (
HackTool:PowerShell/PowerView.A, ernst High). - 19 december 2019, vanaf 16.35 uur: McAfee Endpoint Security detecteert drie keer Cobalt Strike en negen keer Mimikatz, maar AMSI staat op Observe mode (de standaard): gelogd, niet geblokkeerd.
- 23 december 2019, 17.55 uur: McAfee verwijdert
sage.exe; de aanvaller verwijdert daarna McAfee met een lokaal beheeraccount. - Er was geen netwerkmonitoring, en de centrale logserver werd niet actief bekeken. Er was geen incident-responseplan en geen herstelplan met offline back-ups.
Wat verdedigers hierop kunnen bouwen:
- Elke detectie van hackersgereedschap (PowerView, Mimikatz, Cobalt Strike) behandelen als incident, niet als opgeloste melding.
- AMSI en scriptscanning laten blokkeren, niet alleen observeren.
- Alarm bij aanmeldingen van domeinbeheerders op iets anders dan een domain controller.
- Alarm bij nieuwe services op veel servers tegelijk en bij het verwijderen of uitschakelen van beveiligingssoftware.
- Uitgaand verkeer met een vast ritme naar domeinen die op Microsoft of cloudopslag lijken.
8. Wat we niet weten
- Hoe de aanvaller vier servers en het domeinbeheerderswachtwoord in handen kreeg. EternalBlue en het geheugen van een server zijn de meest waarschijnlijke verklaringen, maar niet bewezen.1
- Of er gegevens zijn gestolen. Fox-IT vond binnen zijn onderzoek alleen sporen van het verzamelen van netwerkinformatie, gebruikersnamen en wachtwoorden, maar kon diefstal van onderzoeks- of persoonsgegevens niet uitsluiten. De universiteit liet vervolgonderzoek doen; de uitkomst daarvan hebben we niet in openbare bronnen gevonden.14
- Wie de daders precies zijn. De toeschrijving aan TA505 is gebaseerd op de werkwijze. Het OM bevroor een wallet waar een deel van het losgeld naartoe ging, en in het onderzoek kwam een persoon in Oekraïne in beeld. Over aanhoudingen is niets bekendgemaakt; volgens het OM is het aanhouden van verdachten bij ransomware weinig kansrijk.2
- Waarom de phishingmail door de filters kwam. Dat staat niet in de openbare rapporten.
9. Begrippen
Phishing: een nepmail die je probeert te laten klikken, iets te openen of gegevens af te staan.
Macro: een klein programma in een Office-bestand dat automatisch taken uitvoert. Criminelen misbruiken macro's om malware te starten.
Malware: kwaadaardige software.
Ransomware: malware die bestanden versleutelt, zodat je ze pas terugkrijgt als je betaalt.
Domeinbeheerder (domain admin): een account dat alles mag in het Windows-netwerk van een organisatie.
Domain controller: de server die bepaalt wie mag inloggen en wie wat mag.
Update (patch): een verbetering van software, vaak om een beveiligingslek te dichten.
EternalBlue: een aanvalsmethode op een lek in de bestandsdeling van Windows (SMB), waarvoor sinds maart 2017 een update bestaat.
Segmentatie: het netwerk opdelen in afgeschermde delen, zodat een aanvaller niet overal bij kan.
SIEM en SOC: een systeem dat alle meldingen verzamelt (SIEM) en een team dat ze bewaakt en erop reageert (SOC).
Offline back-up: een reservekopie die niet via het netwerk bereikbaar is, en dus ook niet door een aanvaller kan worden versleuteld.
MITRE ATT&CK: een openbare lijst van werkwijzen van aanvallers, met een nummer per techniek.
IOC (indicator of compromise): een spoor van een aanvaller, zoals een domeinnaam, IP-adres of bestandsnaam.
Versies
- v1 (2026-09-28): eerste versie, op basis van het Fox-IT-rapport, de reactie van de universiteit, het rapport van de Inspectie en het bericht van het OM. ATT&CK-nummers gecontroleerd tegen ATT&CK Enterprise v19.2.
Bijlage: bronnen en noten
-
Dijkstra, M., & van Dantzig, M. (2020). Ondersteuning bij ransomware [Rapport van het forensisch onderzoek "Fontana", versie 3.0, 5 februari 2020]. Fox-IT. Gepubliceerd met een toelichting door de Universiteit Maastricht: https://www.maastrichtuniversity.nl/file/foxitrapportreactieuniversiteitmaastrichtnl10-02pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Openbaar Ministerie. (2022, 2 juli). Succes in onderzoek cyberaanval Universiteit Maastricht. https://www.om.nl/actueel/nieuws/2022/07/02/succes-in-onderzoek-cyberaanval-universiteit-maastricht ↩↩↩↩↩
-
MITRE. (z.d.). TA505 (G0092). MITRE ATT&CK. https://attack.mitre.org/groups/G0092/ ↩↩
-
Universiteit Maastricht. (2020, 5 februari). Response of Maastricht University to FOX-IT report [Met de managementsamenvatting van het Fox-IT-rapport en de toespraak van het college op het symposium]. https://www.maastrichtuniversity.nl/file/reponseofmaastrichtuniversitytofox-itreportpdf ↩↩↩↩↩↩↩↩
-
Inspectie van het Onderwijs. (2020, 12 juni). Cyberaanval Universiteit Maastricht [Rapport]. https://www.onderwijsinspectie.nl/binaries/onderwijsinspectie/documenten/rapporten/2020/06/12/rapport-cyberaanval-universiteit-maastricht/Rapport+Cyberaanval+Universiteit+Maastricht.pdf ↩↩
-
Noot bij 🧠: Fox-IT schrijft dat SDBbot zichzelf in het Windows-register zette en na een herstart weer actief werd, maar niet via welke registersleutel. Volgens MITRE ATT&CK gebruikt SDBbot daarvoor Run-sleutels (T1547.001) of Image File Execution Options (T1546.012). Welke van de twee hier is gebruikt, is niet openbaar. Bronnen: Fox-IT-rapport; ATT&CK-pagina over SDBbot. ↩↩
-
Noot bij 🧠: Fox-IT noemt het vaste ritme (elke 15 minuten) en de server, maar niet het protocol. T1095 volgt uit het ATT&CK-profiel van SDBbot, dat een eigen protocol beschrijft. Bronnen: Fox-IT-rapport; ATT&CK-pagina over SDBbot. ↩↩
-
Noot bij 🧠: Fox-IT kon uit de sporen niet vaststellen hoe de aanvaller deze servers overnam. Twee draaiden Windows Server 2003 R2 zonder de update MS17-010 en een derde was ook kwetsbaar; Fox-IT noemt EternalBlue daarom "mogelijk". Bij de vierde server werkte EternalBlue niet en is het niet verklaard. Bron: Fox-IT-rapport, paragraaf 5.2.2. ↩↩
-
Noot bij 🧠: Fox-IT vond geen sporen van hoe de aanvaller aan het wachtwoord van Administrator.UNIMAAS kwam. Omdat dit account een gebruikersmap had op de net overgenomen server, vindt Fox-IT het aannemelijk dat de inloggegevens in het geheugen van die server stonden. De aanvaller gebruikte later aantoonbaar Mimikatz, een programma dat zulke gegevens uit het geheugen haalt. Bron: Fox-IT-rapport, paragrafen 5.2.3 en 5.4.2. ↩↩
-
Noot bij ❓: Fox-IT vond binnen de scope van zijn onderzoek geen sporen van diefstal van andere gegevens dan netwerkinformatie en inloggegevens, maar kon dat voor de "kroonjuwelen" niet met grote waarschijnlijkheid uitsluiten en adviseerde vervolgonderzoek. Bronnen: Fox-IT-rapport, hoofdstuk 6; reactie van de Universiteit Maastricht. ↩
-
MITRE. (z.d.). SDBbot (S0461). MITRE ATT&CK. https://attack.mitre.org/software/S0461/ ↩
-
National Institute of Standards and Technology. (2017). CVE-2017-0144 detail. National Vulnerability Database. https://nvd.nist.gov/vuln/detail/CVE-2017-0144 ↩↩
-
Cybersecurity and Infrastructure Security Agency. (z.d.). Known exploited vulnerabilities catalog. https://www.cisa.gov/known-exploited-vulnerabilities-catalog ↩
-
Microsoft. (2017, 14 maart). Microsoft security bulletin MS17-010: Security update for Microsoft Windows SMB Server (4013389). https://learn.microsoft.com/en-us/security-updates/securitybulletins/2017/ms17-010 ↩
-
Cybersecurity and Infrastructure Security Agency. (2017, 1 juli). Petya ransomware (Alert TA17-181A). https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware ↩